


F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

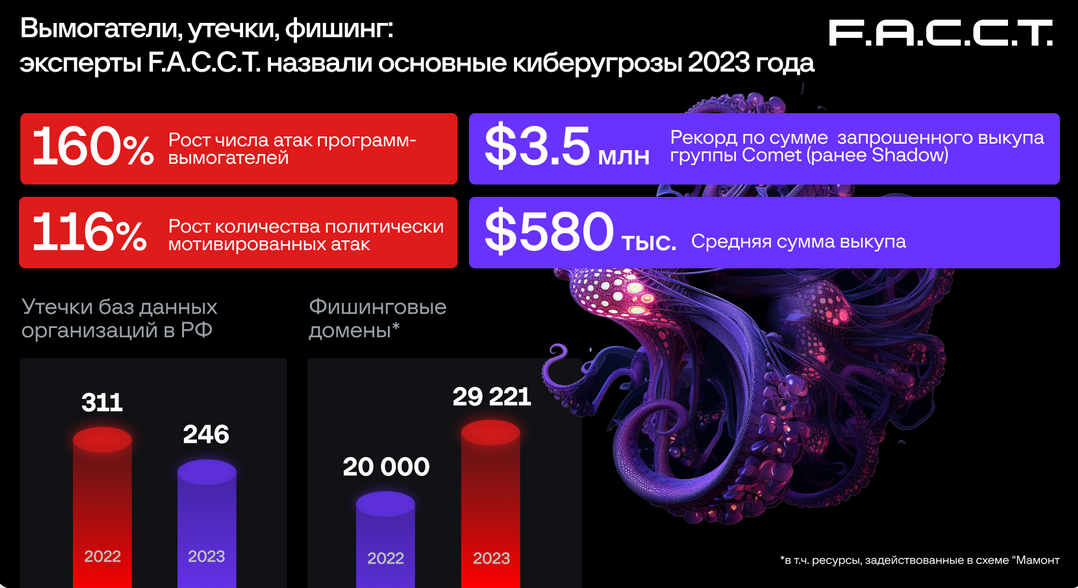
По данным F.A.С.С.T., в 2023 году активность вымогателей, оперирующих шифровальщиками, в РФ возросла в 2,5 раза. В Telegram и даркнете было опубликовано 246 баз данных российских организаций; эксперты также выявили около 30 тыс. фишинговых доменов.

Больше прочих от атак шифровальщиков страдали ретейлеры, строители, турагенты, страховщики и владельцы производственных предприятий. В сети злоумышленники обычно проникали, раздобыв ключи к RDP или VPN, либо с помощью фишинговых рассылок.

Средняя сумма выкупа, который вымогатели требовали за расшифровку данных, составила 53 млн рублей. Максимальная зафиксированная сумма — 321 млн руб., ее запросили у жертвы участники группировки C0met (переименованная Shadow).

Аналитики также отметили тенденцию к объединению преступных групп, промышляющих вымогательством, но с разными целями. Пример тому — тандем Shadow – Twelve: один из участников стремится получить финансовую выгоду, другому милее хактивизм. В атаках на малый и средний бизнес России засветились операторы DCHelp, Proxima, BlackBit, RCRU64.

Похитители баз данных, по словам экспертов, в основном выкладывали свою добычу в открытый доступ, реже — выставляли на продажу или использовали в дальнейших атаках. В этом году взломщики чаще атаковали крупные организации; зафиксирован ряд случаев, когда ранее слитые данные выдавались за новую утечку.

Фишеры начали массово отказываться от российского хостинга, отдавая предпочтение серверам в Нидерландах и США. В итоге доля мошеннических сайтов, размещенных в РФ, сократилась с 73 до 41%. Примечательно, что 17 315 обнаруженных фишинговых доменов использовались для реализаций схем «Мамонт».


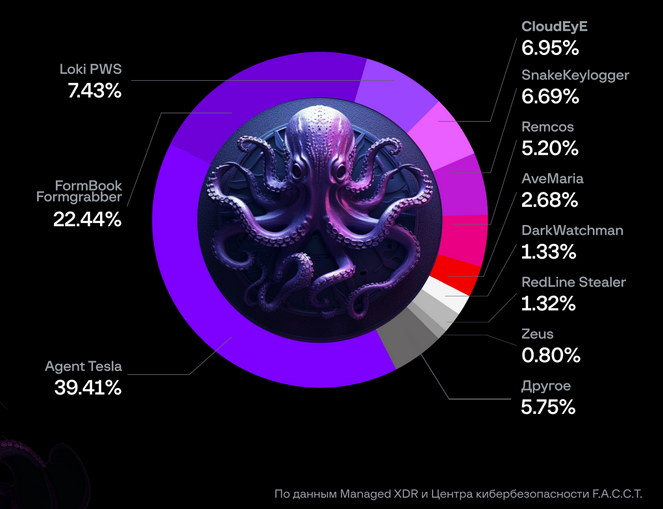
Из вредоносных программ, рассылаемых фишерами по имейл, наиболее часто использовались Agent Tesla, FormBook и похититель паролей Loki. При этом злоумышленники прилежно следили за новостями, часто меняли шаблоны писем, форматы вложений и схемы заражения.


«Уже четвертый год подряд атаки программ-вымогателей остаются киберугрозой № 1 в России, и по нашим прогнозам, эта угроза сохранится в 2024 году, предупреждает гендиректор F.A.C.C.T. Валерий Баулин. — Кроме шифровальщиков, бизнесу необходимо будет защищаться от рассылок вредоносных программ, утечек данных, фишинга, DDoS-атак скама».

Подпишитесь на новости

Claude разрешили прекращать разговор с особо настойчивыми грубиянами

Разряжать злость на Claude бесконечно больше не получится. Anthropic обновила правила использования моделей и отдельно запретила систематическое, бессмысленное жестокое обращение с ними. Основной ответ на такое поведение — прекращение диалога.

Новая редакция правил Anthropic вступит в силу 12 ноября. При этом речь идёт о крайних случаях: когда пользователь неоднократно и без видимой цели издевается над моделью.

Обычная критика, недовольство ответом, несогласие, мрачные творческие сюжеты и исследования под этот запрет не подпадают. Требование хвалить нейросеть за каждую галлюцинацию компания не вводила. Будут ли пользователей отдельно блокировать именно за грубость, Anthropic не уточнила.

Корпорация также расширила ограничения на разработку оружия, включая управляющее ПО и вооружение беспилотников, а также уточнила запреты на слежку без согласия людей.

В правилах отдельно перечислены обманные кампании: фальшивые аккаунты, сокрытие заказчика публикаций и искусственное продвижение сообщений. Для выборов запрещены дезинформация о голосовании, подмена кандидатов и попытки обманом снизить явку.

Если модель подключена к оборудованию, способному причинить травмы, должен быть предусмотрен надзор квалифицированного оператора и возможность остановить его работу.

RSS: Новости на портале Anti-Malware.ru