



F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

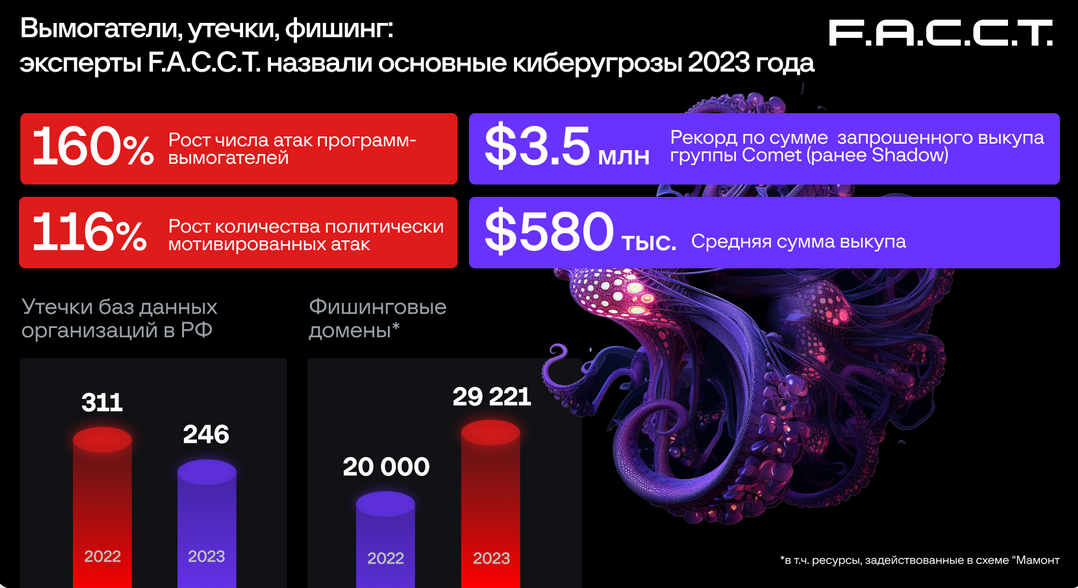
По данным F.A.С.С.T., в 2023 году активность вымогателей, оперирующих шифровальщиками, в РФ возросла в 2,5 раза. В Telegram и даркнете было опубликовано 246 баз данных российских организаций; эксперты также выявили около 30 тыс. фишинговых доменов.

Больше прочих от атак шифровальщиков страдали ретейлеры, строители, турагенты, страховщики и владельцы производственных предприятий. В сети злоумышленники обычно проникали, раздобыв ключи к RDP или VPN, либо с помощью фишинговых рассылок.

Средняя сумма выкупа, который вымогатели требовали за расшифровку данных, составила 53 млн рублей. Максимальная зафиксированная сумма — 321 млн руб., ее запросили у жертвы участники группировки C0met (переименованная Shadow).

Аналитики также отметили тенденцию к объединению преступных групп, промышляющих вымогательством, но с разными целями. Пример тому — тандем Shadow – Twelve: один из участников стремится получить финансовую выгоду, другому милее хактивизм. В атаках на малый и средний бизнес России засветились операторы DCHelp, Proxima, BlackBit, RCRU64.

Похитители баз данных, по словам экспертов, в основном выкладывали свою добычу в открытый доступ, реже — выставляли на продажу или использовали в дальнейших атаках. В этом году взломщики чаще атаковали крупные организации; зафиксирован ряд случаев, когда ранее слитые данные выдавались за новую утечку.

Фишеры начали массово отказываться от российского хостинга, отдавая предпочтение серверам в Нидерландах и США. В итоге доля мошеннических сайтов, размещенных в РФ, сократилась с 73 до 41%. Примечательно, что 17 315 обнаруженных фишинговых доменов использовались для реализаций схем «Мамонт».


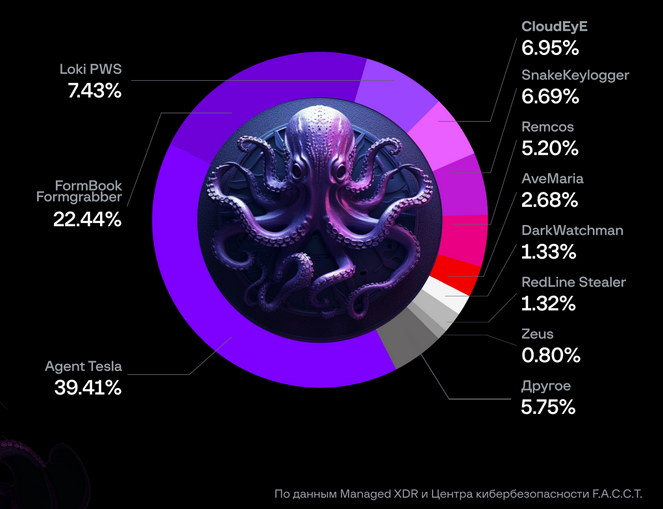
Из вредоносных программ, рассылаемых фишерами по имейл, наиболее часто использовались Agent Tesla, FormBook и похититель паролей Loki. При этом злоумышленники прилежно следили за новостями, часто меняли шаблоны писем, форматы вложений и схемы заражения.


«Уже четвертый год подряд атаки программ-вымогателей остаются киберугрозой № 1 в России, и по нашим прогнозам, эта угроза сохранится в 2024 году, предупреждает гендиректор F.A.C.C.T. Валерий Баулин. — Кроме шифровальщиков, бизнесу необходимо будет защищаться от рассылок вредоносных программ, утечек данных, фишинга, DDoS-атак скама».

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru