



Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Функция расширенной проверки правописания в браузерах Google Chrome и Microsoft Edge в отдельных случаях может слить корпорациям Google и Microsoft персональные данные, включая пароли пользователей.

Несмотря на то что функция проверки орфографии в современных браузерах давно стала привычной для рядовых веб-сёрферов, многие задумывались на тему дальнейшей судьбы отправляемых разработчикам данных.

Особенно остро стоит вопрос: а что происходит с полями для ввода паролей. Известно, что браузеры Chrome и Edge устанавливаются по умолчанию с включёнными возможностями проверки правописания, а вот расширенные функции Chrome Enhanced Spellcheck или Microsoft Editor нужно активировать вручную.

Тем не менее именно расширенные версии проверки корректного написания слов представляют риск для конфиденциальности пользователей, считают эксперты. Если мы включим Chrome Enhanced Spellcheck или Microsoft Editor, вводимая информация будет отправляться в корпорации Google и Microsoft.

В зависимости от того, на каком веб-сайте вы находитесь, в руки разработчиков могут попасть конфиденциальные данные: номера социального страхования, имена, адреса, электронная почта, даты рождения, другая контактная информация, а также финансовые сведения (данные банковских карт).

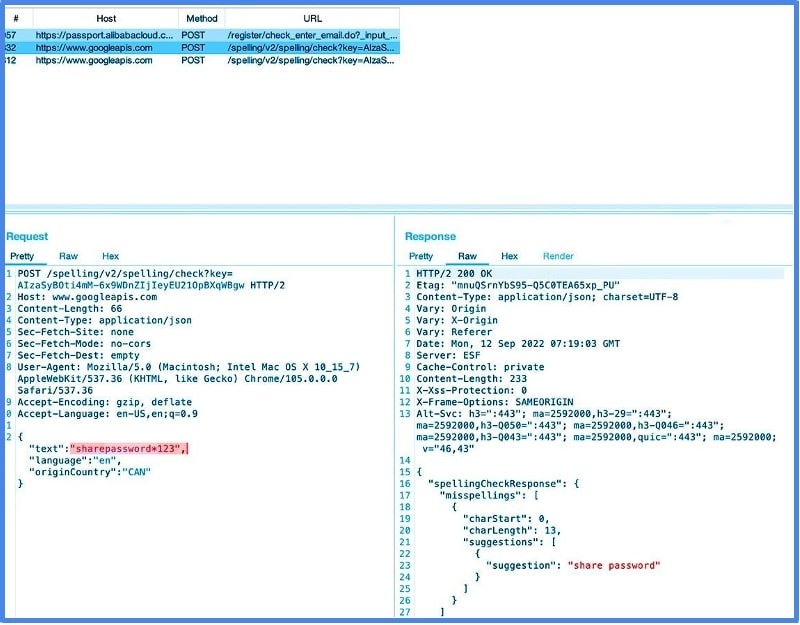
Джош Саммитт, сооснователь компании otto-js, обнаружил эту проблему в процессе тестирования механизма детектирования поведения скриптов. По словам специалиста, при активации Chrome Enhanced Spellcheck или Microsoft Editor «фактически все вводимые данные» отправляются в Google и Microsoft.

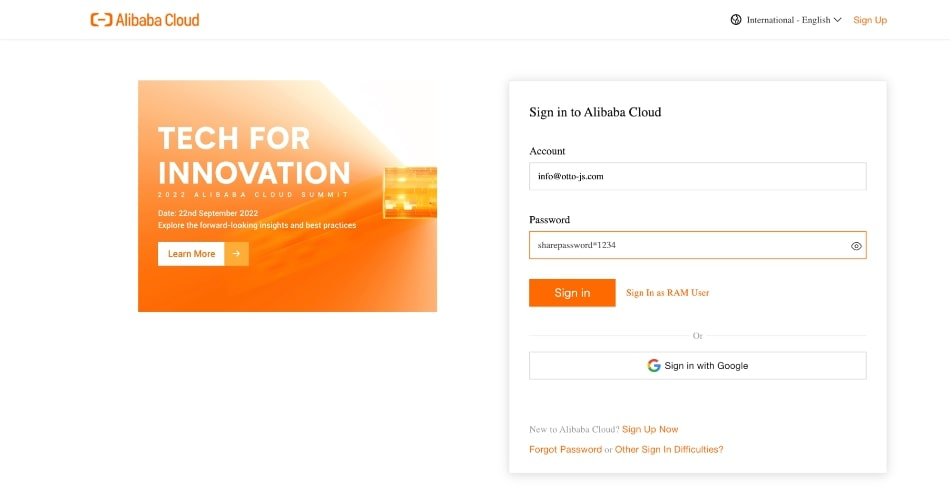
«Более того, если вы воспользуетесь функцией “показать пароль“ при вводе учётных данных, проверка правописания отправит разработчикам даже ваш пароль. Ряд самых крупных веб-сайтов в Сети имеет тенденцию передавать персональные данные при вводе в соответствующие поля», — пишет Саммитт в блоге.

В качестве примера исследователь приводит платформу Alibaba Cloud.


Саммитт даже записал небольшой видеоролик, в котором демонстрируется передача вводимых в поля учётных данных:


Издание BleepingComputer провело собственные тесты, в ходе которых выяснилось, что Google Chrome передаёт разработчикам сведения, введённые на следующих крупных сайтах:

  • CNN — сливает и имена пользователей, и пароли;
  • Facebook.com (признан экстремистским, деятельность на территории России запрещена) — сливает и имена пользователей, и пароли;
  • SSA.gov (Social Security Login) — сливает только имена;
  • Bank of America — сливает только имена пользователей;
  • Verizon — сливает только имена пользователей.

Выход из ситуации прост: отключить функцию расширенной проверки правописания.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru