


Новая фича Google Chrome привязывает cookies к конкретному устройству

Новая фича Google Chrome привязывает cookies к конкретному устройству

Новая фича Google Chrome привязывает cookies к конкретному устройству

Google добавила Chrome новую функциональность, получившую имя Device Bound Session Credentials. Она привязывает cookies к конкретному устройству, что поможет защитить пользователей от кражи «печенек» и, как следствие, перехвата аккаунтов.

Злоумышленники часто охотятся за файлами cookies, поскольку последние позволяют сразу войти в аккаунт, обойдя даже многофакторную аутентификацию (MFA). Для этого, как правило, используются вредоносные программы — стилеры.

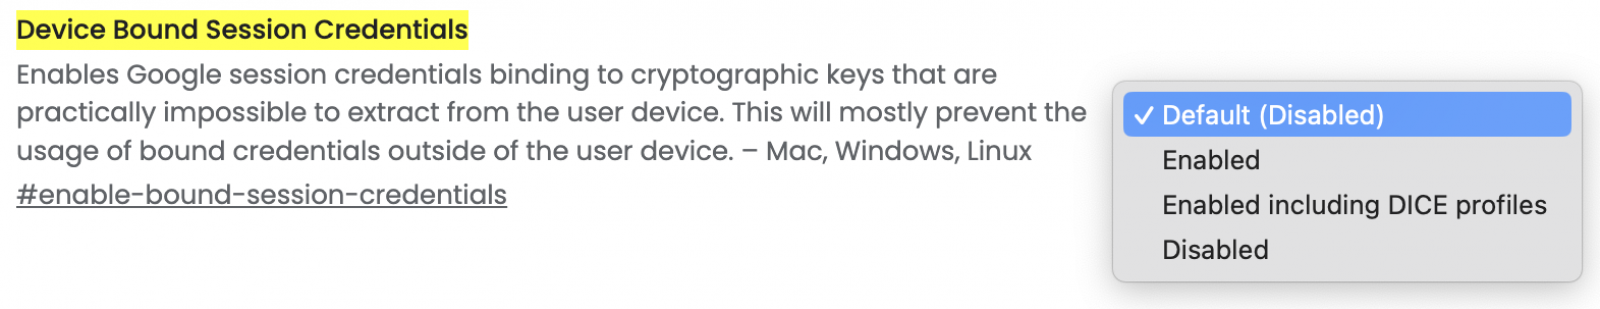
Чтобы защитить пользователя от подобных атак, Google придумала фичу Device Bound Session Credentials (DBSC). Её задача — связать с помощью криптографии ваши cookies аутентификации и ваше устройство.

После включения DBSC сам процесс аутентификации будет связан с конкретной парой закрытого и открытого ключей, сгенерированных через чип Trusted Platform Module (TPM) и безопасно хранящихся на компьютере пользователя.

Таким образом, киберпреступники не смогут получить доступ к вашим аккаунтам даже в том случае, если им удастся украсть cookies.

«Сам принцип кражи “печенек“ потеряет всякую ценность, поскольку DBSC привяжет сессии к устройствам пользователей. Мы полагаем, что результатом станет резкое снижение числа подобных атак», — объясняет Кристиан Монсен из Google.

Сейчас нововведение можно попробовать, пройдя в адресной строке в «chrome://flags/» и активировав функцию «enable-bound-session-credentials».

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru