


Трояны утащили 2,5 млн паролей для входа на российские веб-ресурсы в 2023-м

Трояны утащили 2,5 млн паролей для входа на российские веб-ресурсы в 2023-м

Трояны утащили 2,5 млн паролей для входа на российские веб-ресурсы в 2023-м

Команда Kaspersky Digital Footprint Intelligence изучила деятельность операторов троянов за последние пять лет, взяв за основу размещённые в даркнете логи так называемых инфостилеров. Выяснилось, что в сегменте .ru вредоносы утащили 2,5 миллиона пар логинов и паролей.

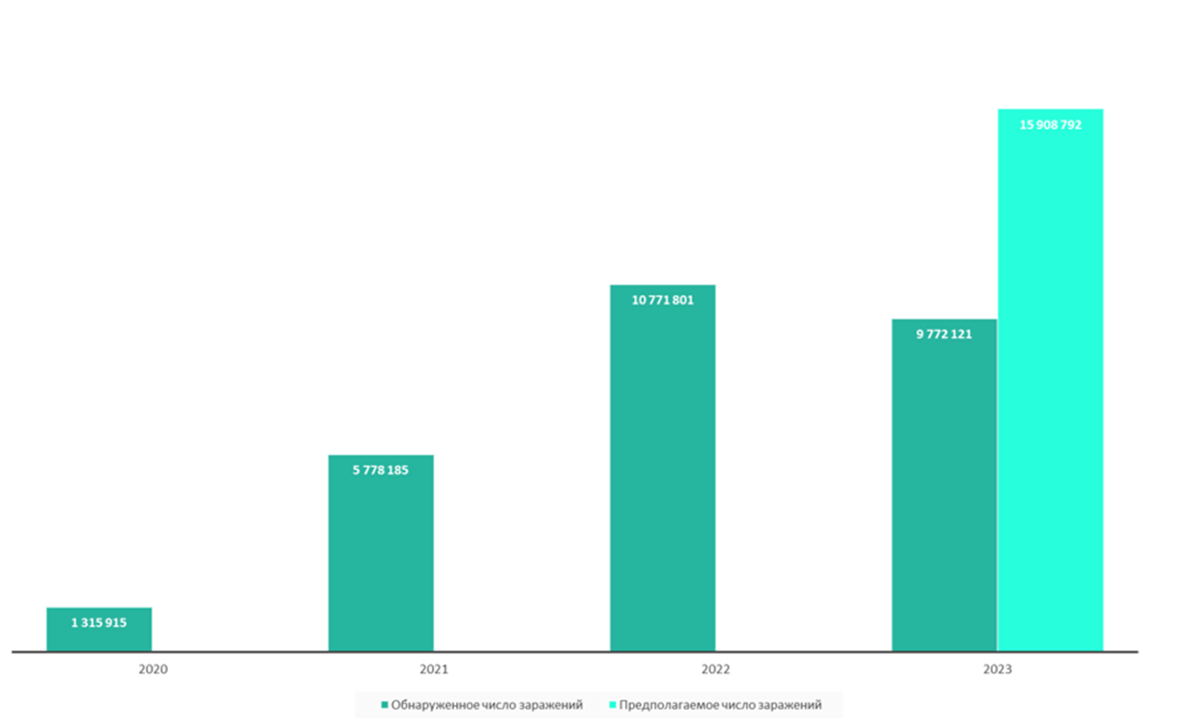
Как отмечают исследователи, за 2023 год трояны пробили пользователей около 10 миллионов устройств. Этот показатель в семь раз превышает аналогичные цифры 2020 года.

С одного скомпрометированного устройства среднестатистический инфостилер может вытащить 50,9 имён пользователей и паролей. Такие данные, как правило, продаются «коллегам» на ресурсах дарквеба или в телеграм-каналах.


Логины и пароли от веб-ресурсов в зоне .com заняли большую долю в 2023 году — 326 миллионов. Кроме .com, в топ-5 вошли бразильский домен .br (29 млн юзернеймов и паролей), индийский домен .in (8 млн), колумбийский .co (6 млн).

Сергей Щербель, эксперт по кибербезопасности «Лаборатории Касперского», отмечает, что число логов стилеров в даркнете снизилось на 9% в сравнении. 2022 годом, однако это не значит, что спрос киберпреступников упал.

«По нашим оценкам, реальное число подобных заражений в 2024 году может достичь 16 миллионов».

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru