


VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

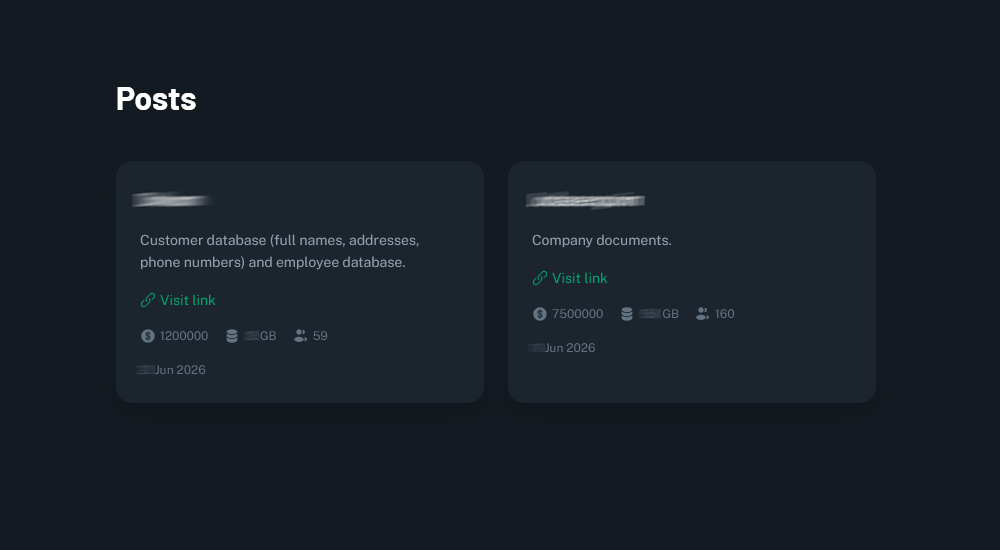
Специалисты «Эфшесть/F6» обнаружили новую группировку вымогателей VantaCore, которая атакует российский бизнес с помощью собственного набора вредоносных инструментов. Известно как минимум о четырёх жертвах, а суммы требуемых выкупов исчисляются миллионами долларов.

По оценке «Эфшесть/F6», VantaCore может быть новым названием ранее известной проукраинской группировки Thor.

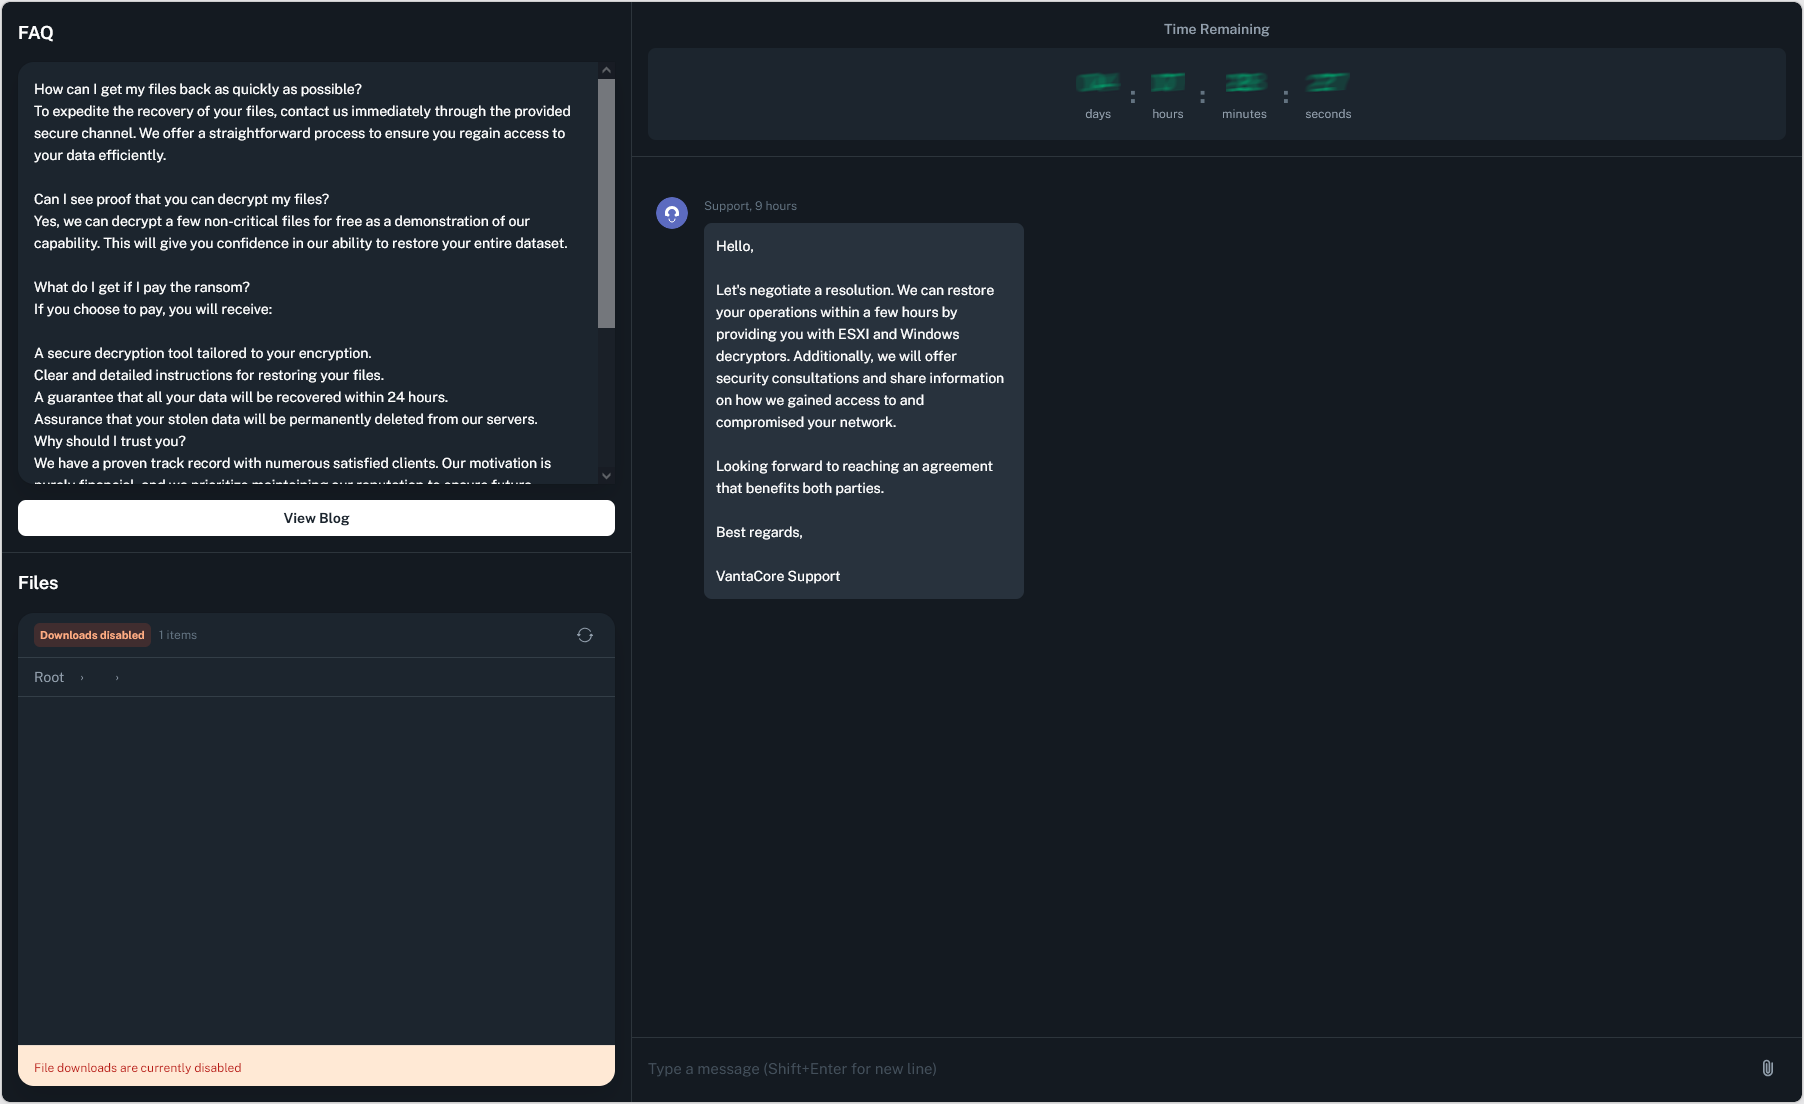
На связь указывают похожий дизайн чатов для переговоров с жертвами и иконка с рунической надписью THOR, найденная на сайте утечек. Сам ресурс появился не позднее 7 июня 2026 года.


Атакующие используют двойное и тройное вымогательство. Сначала они крадут данные, затем уничтожают резервные копии и шифруют критически важную информацию. Если компания не платит, похищенные материалы публикуют, продают или применяют для новых атак.


Для проникновения в инфраструктуру группа ищет слабозащищённые RDP- и VPN-сервисы, уязвимые публичные приложения и скомпрометированные учётные записи партнёров. Внутри сети злоумышленники перемещаются через SMB и RDP, используя легитимные аккаунты.

На заражённых Windows-системах они создают службы, устанавливают Tactical RMM и собственный бэкдор VantaCoreRAT. Для массовой доставки инструментов применяется авторский загрузчик VantaCoreLoader.

Перед запуском шифровальщика преступники останавливают защитные процессы с помощью AV/EDR-killer, после чего разворачивают программу-вымогатель VantaCore на серверах и рабочих станциях. Переговоры ведутся через чат в сети Tor, ссылка на который находится в записке с требованием выкупа.

Сама техника атаки, по мнению «Эфшесть/F6», не отличается особой изобретательностью. Зато набор инструментов полностью свой, а схема давления отлажена.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru