


VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

VantaCore атакует российский бизнес и требует выкупы на миллионы долларов

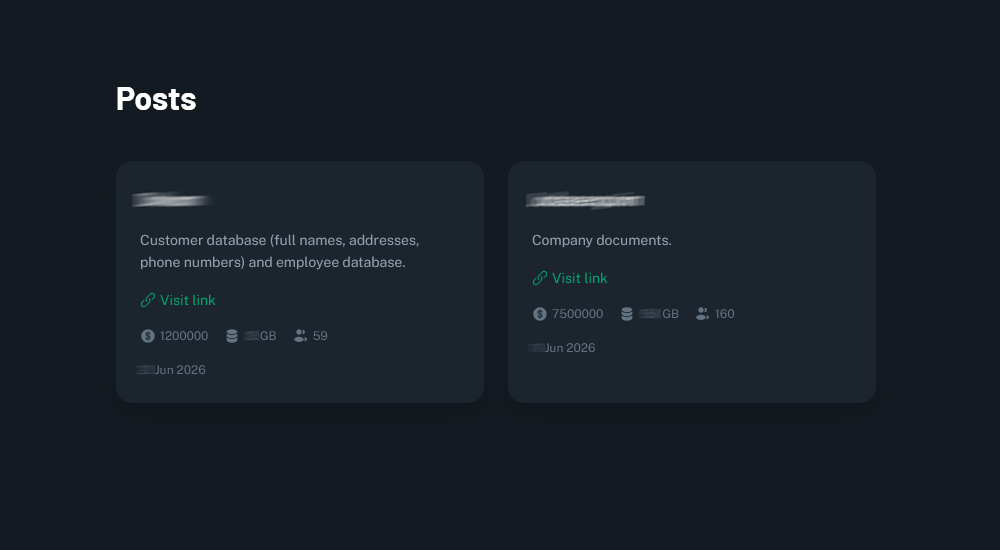
Специалисты «Эфшесть/F6» обнаружили новую группировку вымогателей VantaCore, которая атакует российский бизнес с помощью собственного набора вредоносных инструментов. Известно как минимум о четырёх жертвах, а суммы требуемых выкупов исчисляются миллионами долларов.

По оценке «Эфшесть/F6», VantaCore может быть новым названием ранее известной проукраинской группировки Thor.

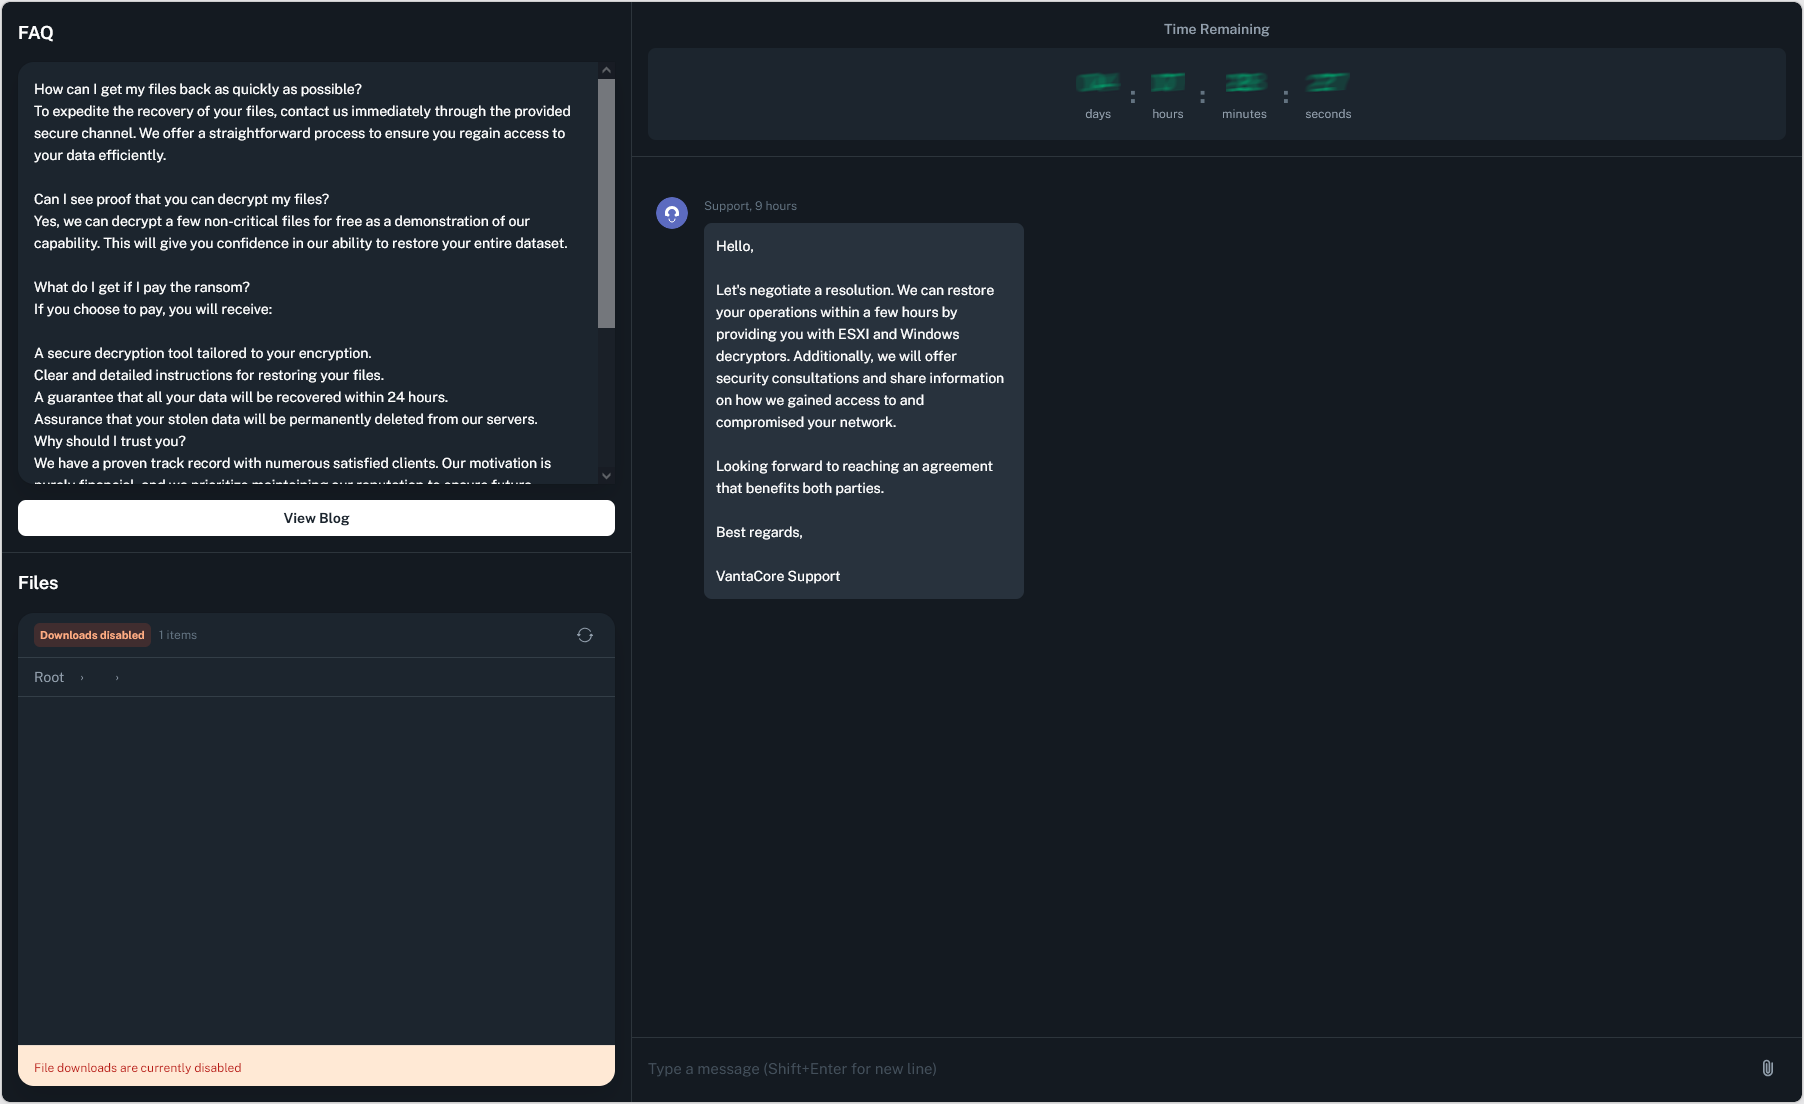
На связь указывают похожий дизайн чатов для переговоров с жертвами и иконка с рунической надписью THOR, найденная на сайте утечек. Сам ресурс появился не позднее 7 июня 2026 года.


Атакующие используют двойное и тройное вымогательство. Сначала они крадут данные, затем уничтожают резервные копии и шифруют критически важную информацию. Если компания не платит, похищенные материалы публикуют, продают или применяют для новых атак.


Для проникновения в инфраструктуру группа ищет слабозащищённые RDP- и VPN-сервисы, уязвимые публичные приложения и скомпрометированные учётные записи партнёров. Внутри сети злоумышленники перемещаются через SMB и RDP, используя легитимные аккаунты.

На заражённых Windows-системах они создают службы, устанавливают Tactical RMM и собственный бэкдор VantaCoreRAT. Для массовой доставки инструментов применяется авторский загрузчик VantaCoreLoader.

Перед запуском шифровальщика преступники останавливают защитные процессы с помощью AV/EDR-killer, после чего разворачивают программу-вымогатель VantaCore на серверах и рабочих станциях. Переговоры ведутся через чат в сети Tor, ссылка на который находится в записке с требованием выкупа.

Сама техника атаки, по мнению «Эфшесть/F6», не отличается особой изобретательностью. Зато набор инструментов полностью свой, а схема давления отлажена.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru