


Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

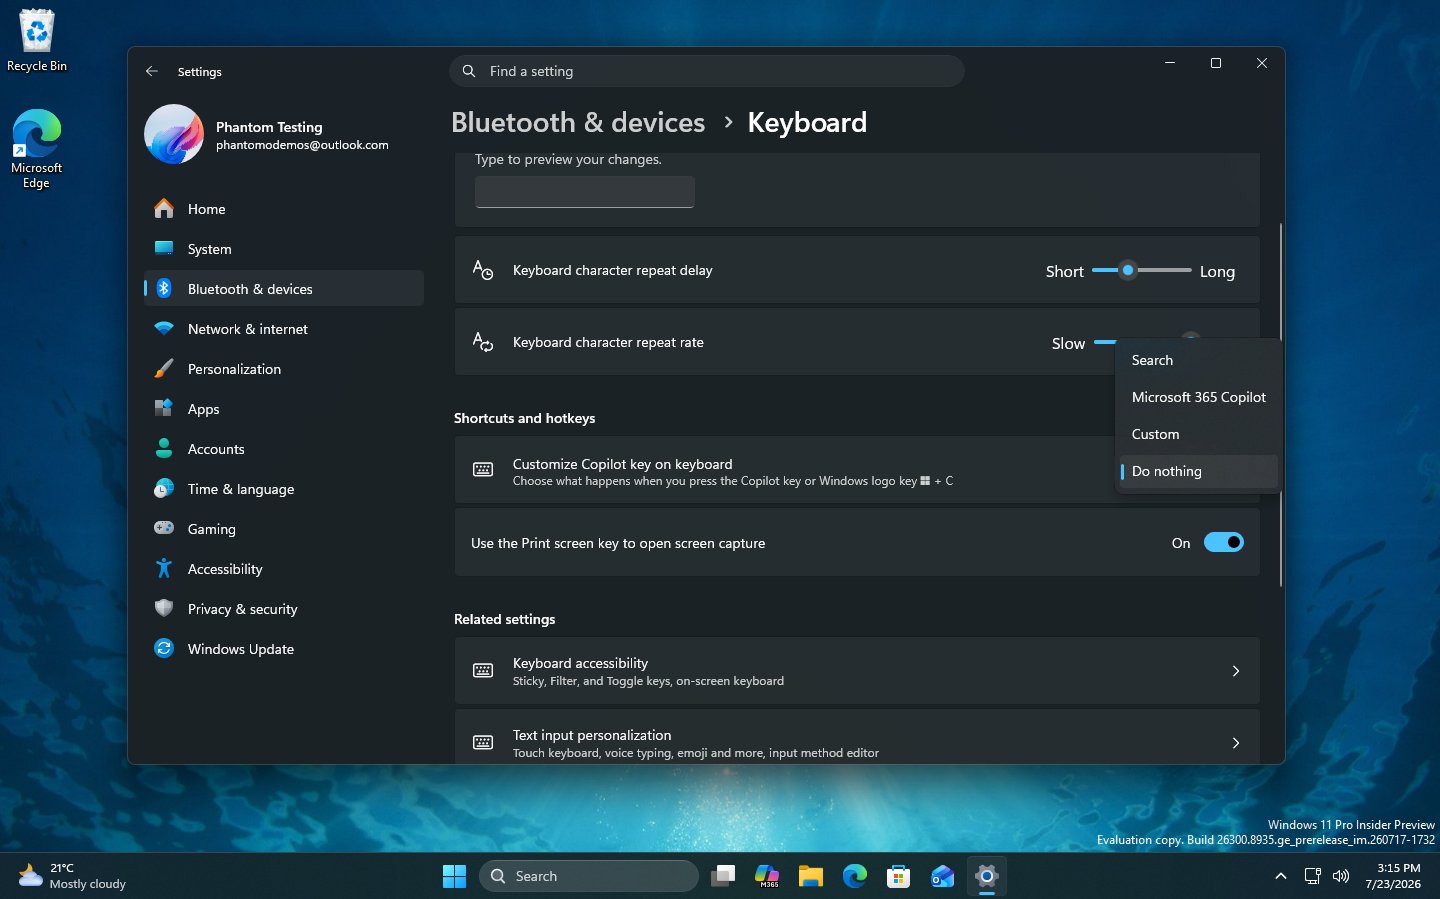
Microsoft нашла новое применение для клавиши Copilot — не делать вообще ничего. В экспериментальных сборках Windows 11 обнаружили настройку Do nothing, которая позволяет полностью отключить кнопку запуска ИИ-помощника на совместимых компьютерах.

Новую опцию заметил энтузиаст под ником phantomofearth. Она появилась в разделе «Bluetooth и устройства» → «Клавиатура» рядом с другими вариантами переназначения клавиши.

Сейчас на неё можно повесить запуск Microsoft 365 Copilot, поиск или пользовательское действие.


Функция пока доступна не всем участникам тестирования. Некоторые пользователи утверждают, что получили её раньше, тогда как на других компьютерах настройка отсутствует. Вероятно, Microsoft развёртывает нововведение поэтапно.

Клавиша Copilot появилась на новых Windows-ноутбуках в 2024 году. Производителям предложили заменить ею правый Ctrl, чтобы подчеркнуть наступление эпохи ИИ-компьютеров.

Правда, объяснить покупателям, чем такие машины принципиально лучше обычных мощных ПК, получилось не слишком убедительно.

В мае 2026 года Microsoft уже начала сдавать позиции: компания пообещала разрешить возвращать кнопке функцию правого Ctrl, хотя и с ограничениями. До этого пользователям приходилось обращаться к сторонним решениям вроде NoCopilotKey, чтобы случайное нажатие не вызывало ИИ-помощника.

Теперь отключить кнопку можно будет штатными средствами, если настройка доберётся до стабильной Windows 11.

Copilot продолжает проникать в Проводник и другие части системы, но хотя бы одна дверь перед ним наконец сможет остаться закрытой.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru