


Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

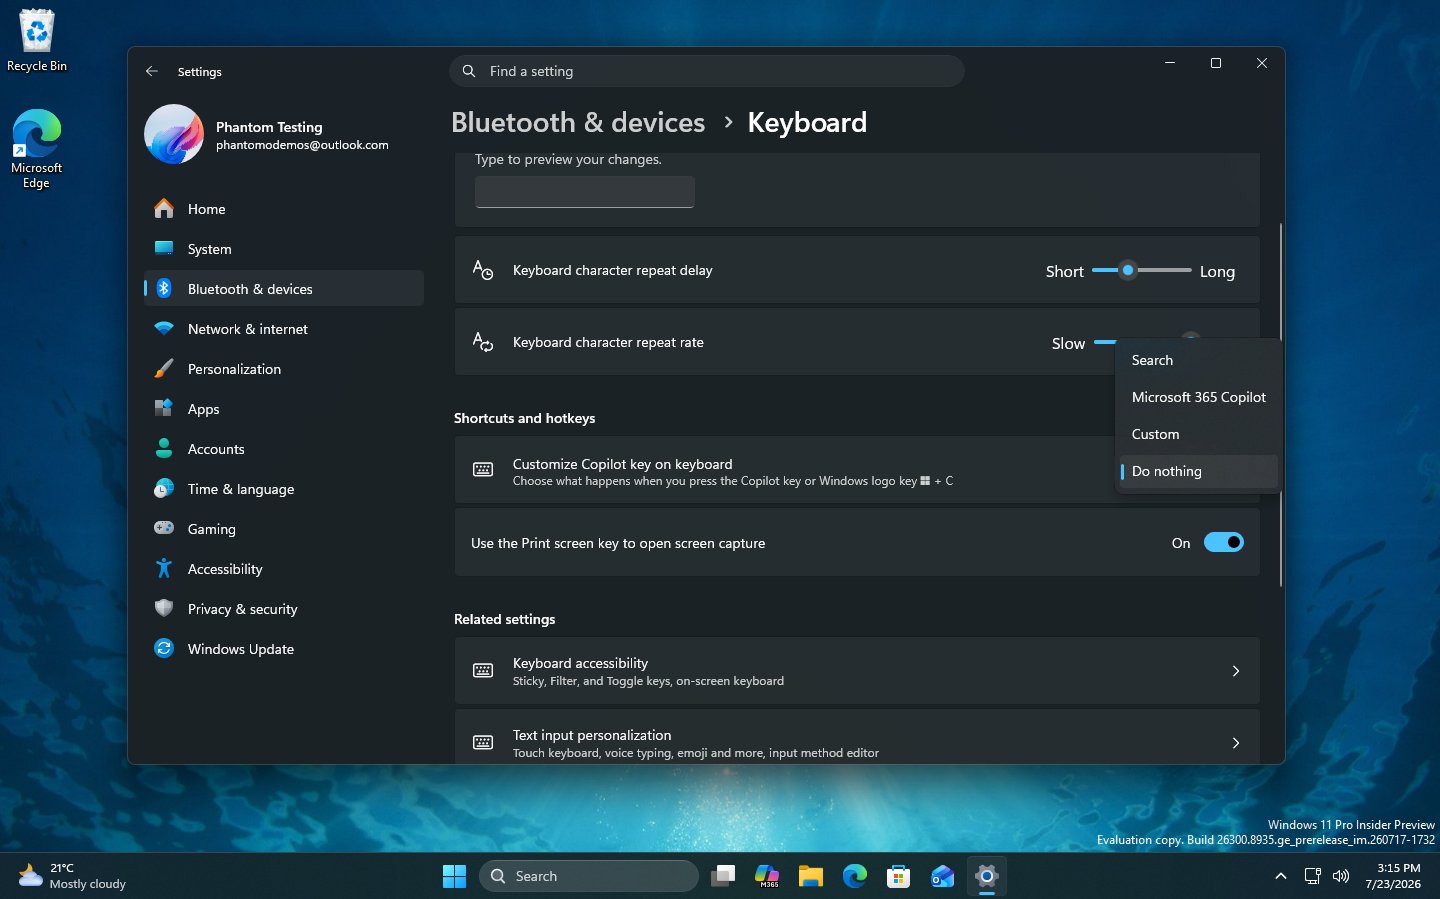
Microsoft нашла новое применение для клавиши Copilot — не делать вообще ничего. В экспериментальных сборках Windows 11 обнаружили настройку Do nothing, которая позволяет полностью отключить кнопку запуска ИИ-помощника на совместимых компьютерах.

Новую опцию заметил энтузиаст под ником phantomofearth. Она появилась в разделе «Bluetooth и устройства» → «Клавиатура» рядом с другими вариантами переназначения клавиши.

Сейчас на неё можно повесить запуск Microsoft 365 Copilot, поиск или пользовательское действие.


Функция пока доступна не всем участникам тестирования. Некоторые пользователи утверждают, что получили её раньше, тогда как на других компьютерах настройка отсутствует. Вероятно, Microsoft развёртывает нововведение поэтапно.

Клавиша Copilot появилась на новых Windows-ноутбуках в 2024 году. Производителям предложили заменить ею правый Ctrl, чтобы подчеркнуть наступление эпохи ИИ-компьютеров.

Правда, объяснить покупателям, чем такие машины принципиально лучше обычных мощных ПК, получилось не слишком убедительно.

В мае 2026 года Microsoft уже начала сдавать позиции: компания пообещала разрешить возвращать кнопке функцию правого Ctrl, хотя и с ограничениями. До этого пользователям приходилось обращаться к сторонним решениям вроде NoCopilotKey, чтобы случайное нажатие не вызывало ИИ-помощника.

Теперь отключить кнопку можно будет штатными средствами, если настройка доберётся до стабильной Windows 11.

Copilot продолжает проникать в Проводник и другие части системы, но хотя бы одна дверь перед ним наконец сможет остаться закрытой.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru