


Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Windows 11 переносит чаты WhatsApp с Android на ПК, но мессенджер тормозит

Microsoft начала массово развёртывать функцию «Возобновить» для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) в Windows 11. Она позволяет открыть на компьютере чат, которым пользователь только что занимался на Android-смартфоне. Звучит как аналог Handoff от Apple. Работает тоже почти красиво, пока не запускается сам WhatsApp.

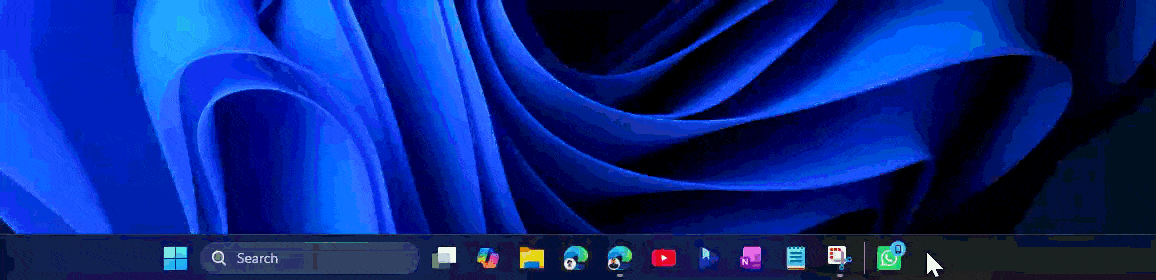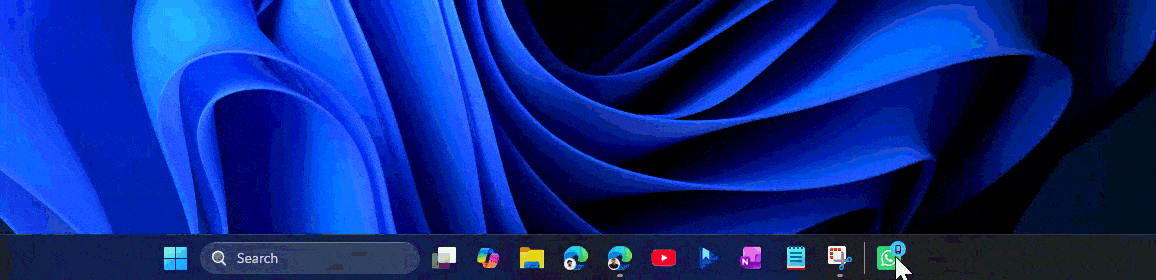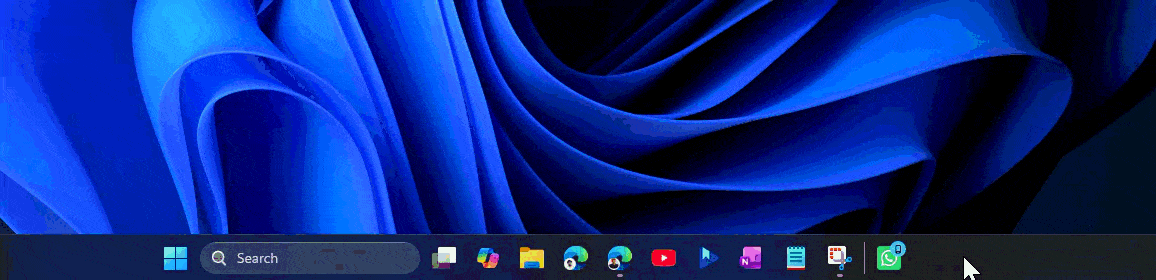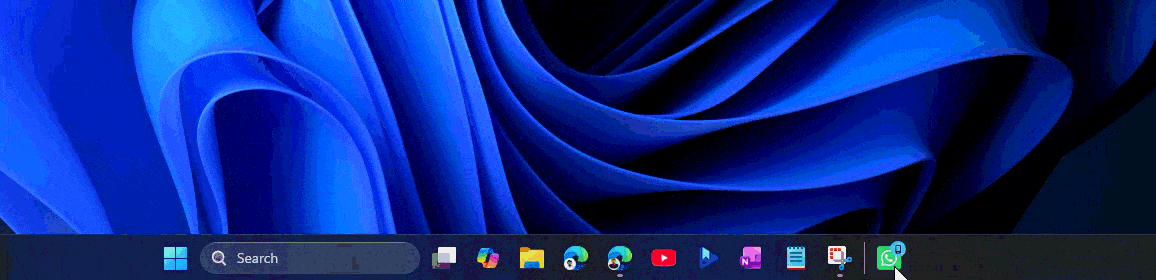
После получения сообщения на панели задач появляется логотип мессенджера с маленьким значком телефона.


Он отделён от остальных приложений вертикальной чертой. При наведении Windows предлагает продолжить на этом компьютере, а после нажатия открывает нужный чат.

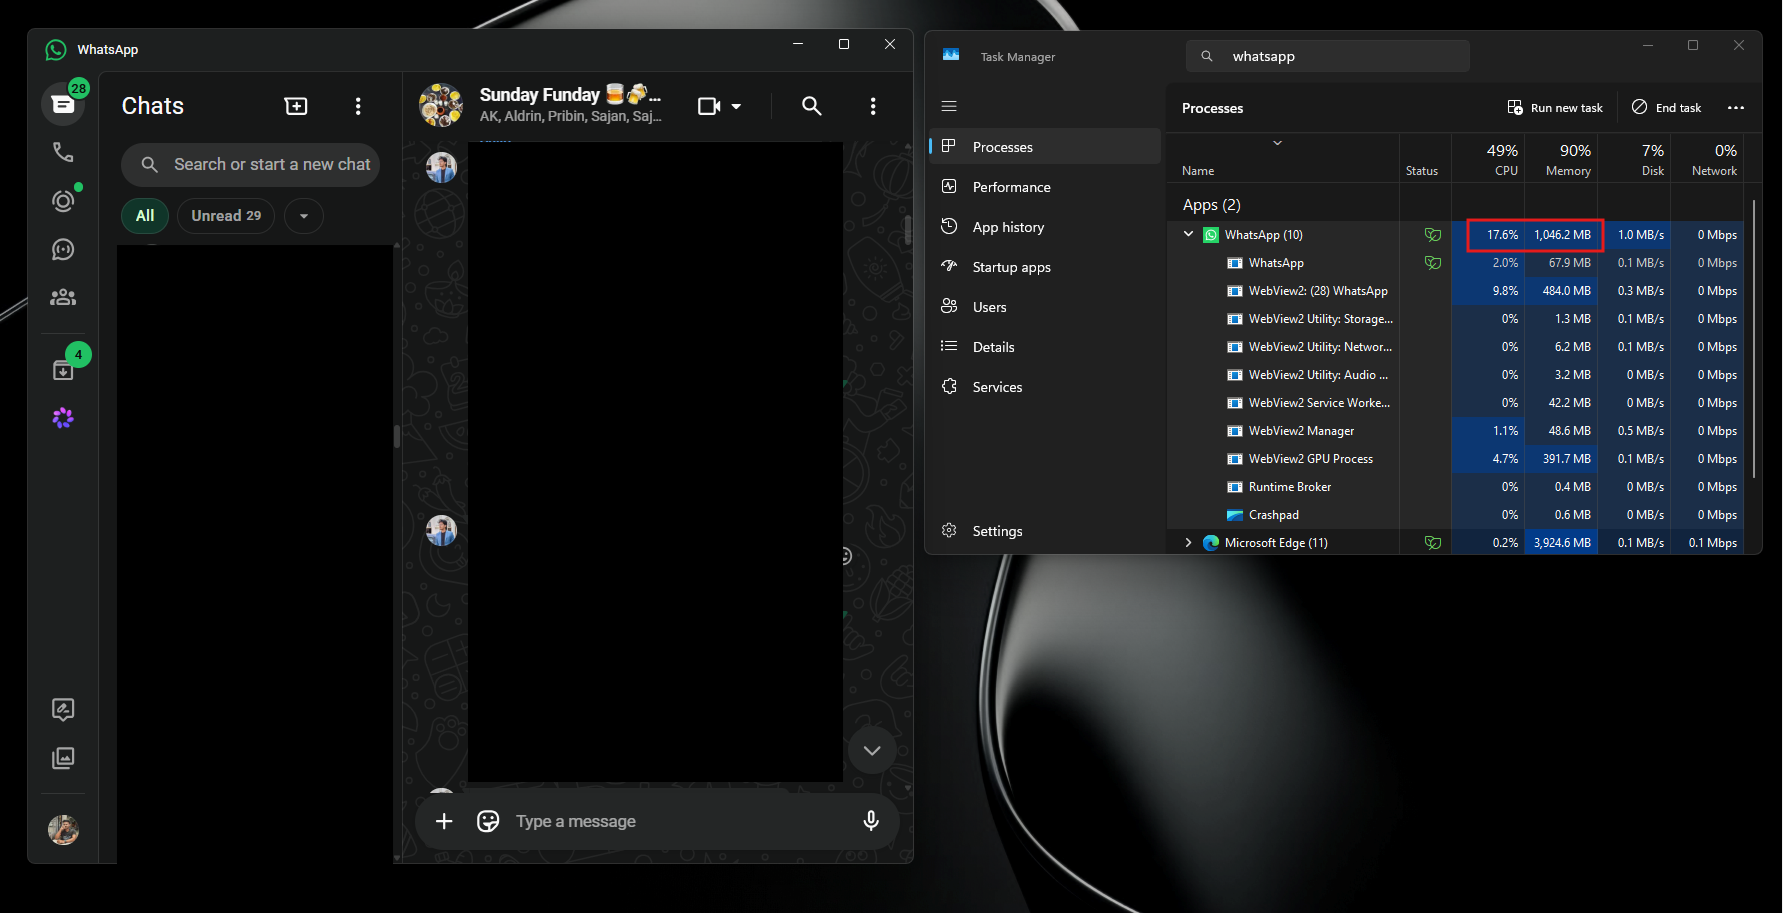
Проблема в том, что клиент WhatsApp для Windows может загружаться дольше, чем пользователь достанет телефон и ответит самостоятельно. Приложение работает как оболочка WebView2 с веб-версией мессенджера внутри.


После синхронизации чатов оно способно занимать около 1,2 Гбайт оперативной памяти, тормозить при прокрутке и не спешить с отправкой сообщений.


Получается странный аттракцион: Microsoft два года строила удобный мост между Android и Windows, а на другом берегу поставили медленный веб-клиент.

Отключить перенос WhatsApp можно в разделе «Параметры» → «Приложения» → «Возобновить». Уведомления мессенджера после этого продолжат работать.

Сама идея у Microsoft отличная. Но быстрый ярлык для запуска медленного приложения не делает приложение быстрее. Он просто помогает добраться до тормозов раньше.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru