


Вредонос ClickLock запирает macOS и не отпускает без пароля

Вредонос ClickLock запирает macOS и не отпускает без пароля

Вредонос ClickLock запирает macOS и не отпускает без пароля

Исследователи из Group-IB обнаружили новый стилер для macOS, который выбивает пароль из жертвы почти буквально. ClickLock Stealer блокирует нормальную работу компьютера, пока пользователь не введёт настоящие данные от учётной записи. С мая 2026 года от вредоноса пострадали не менее 100 человек в 33 странах.

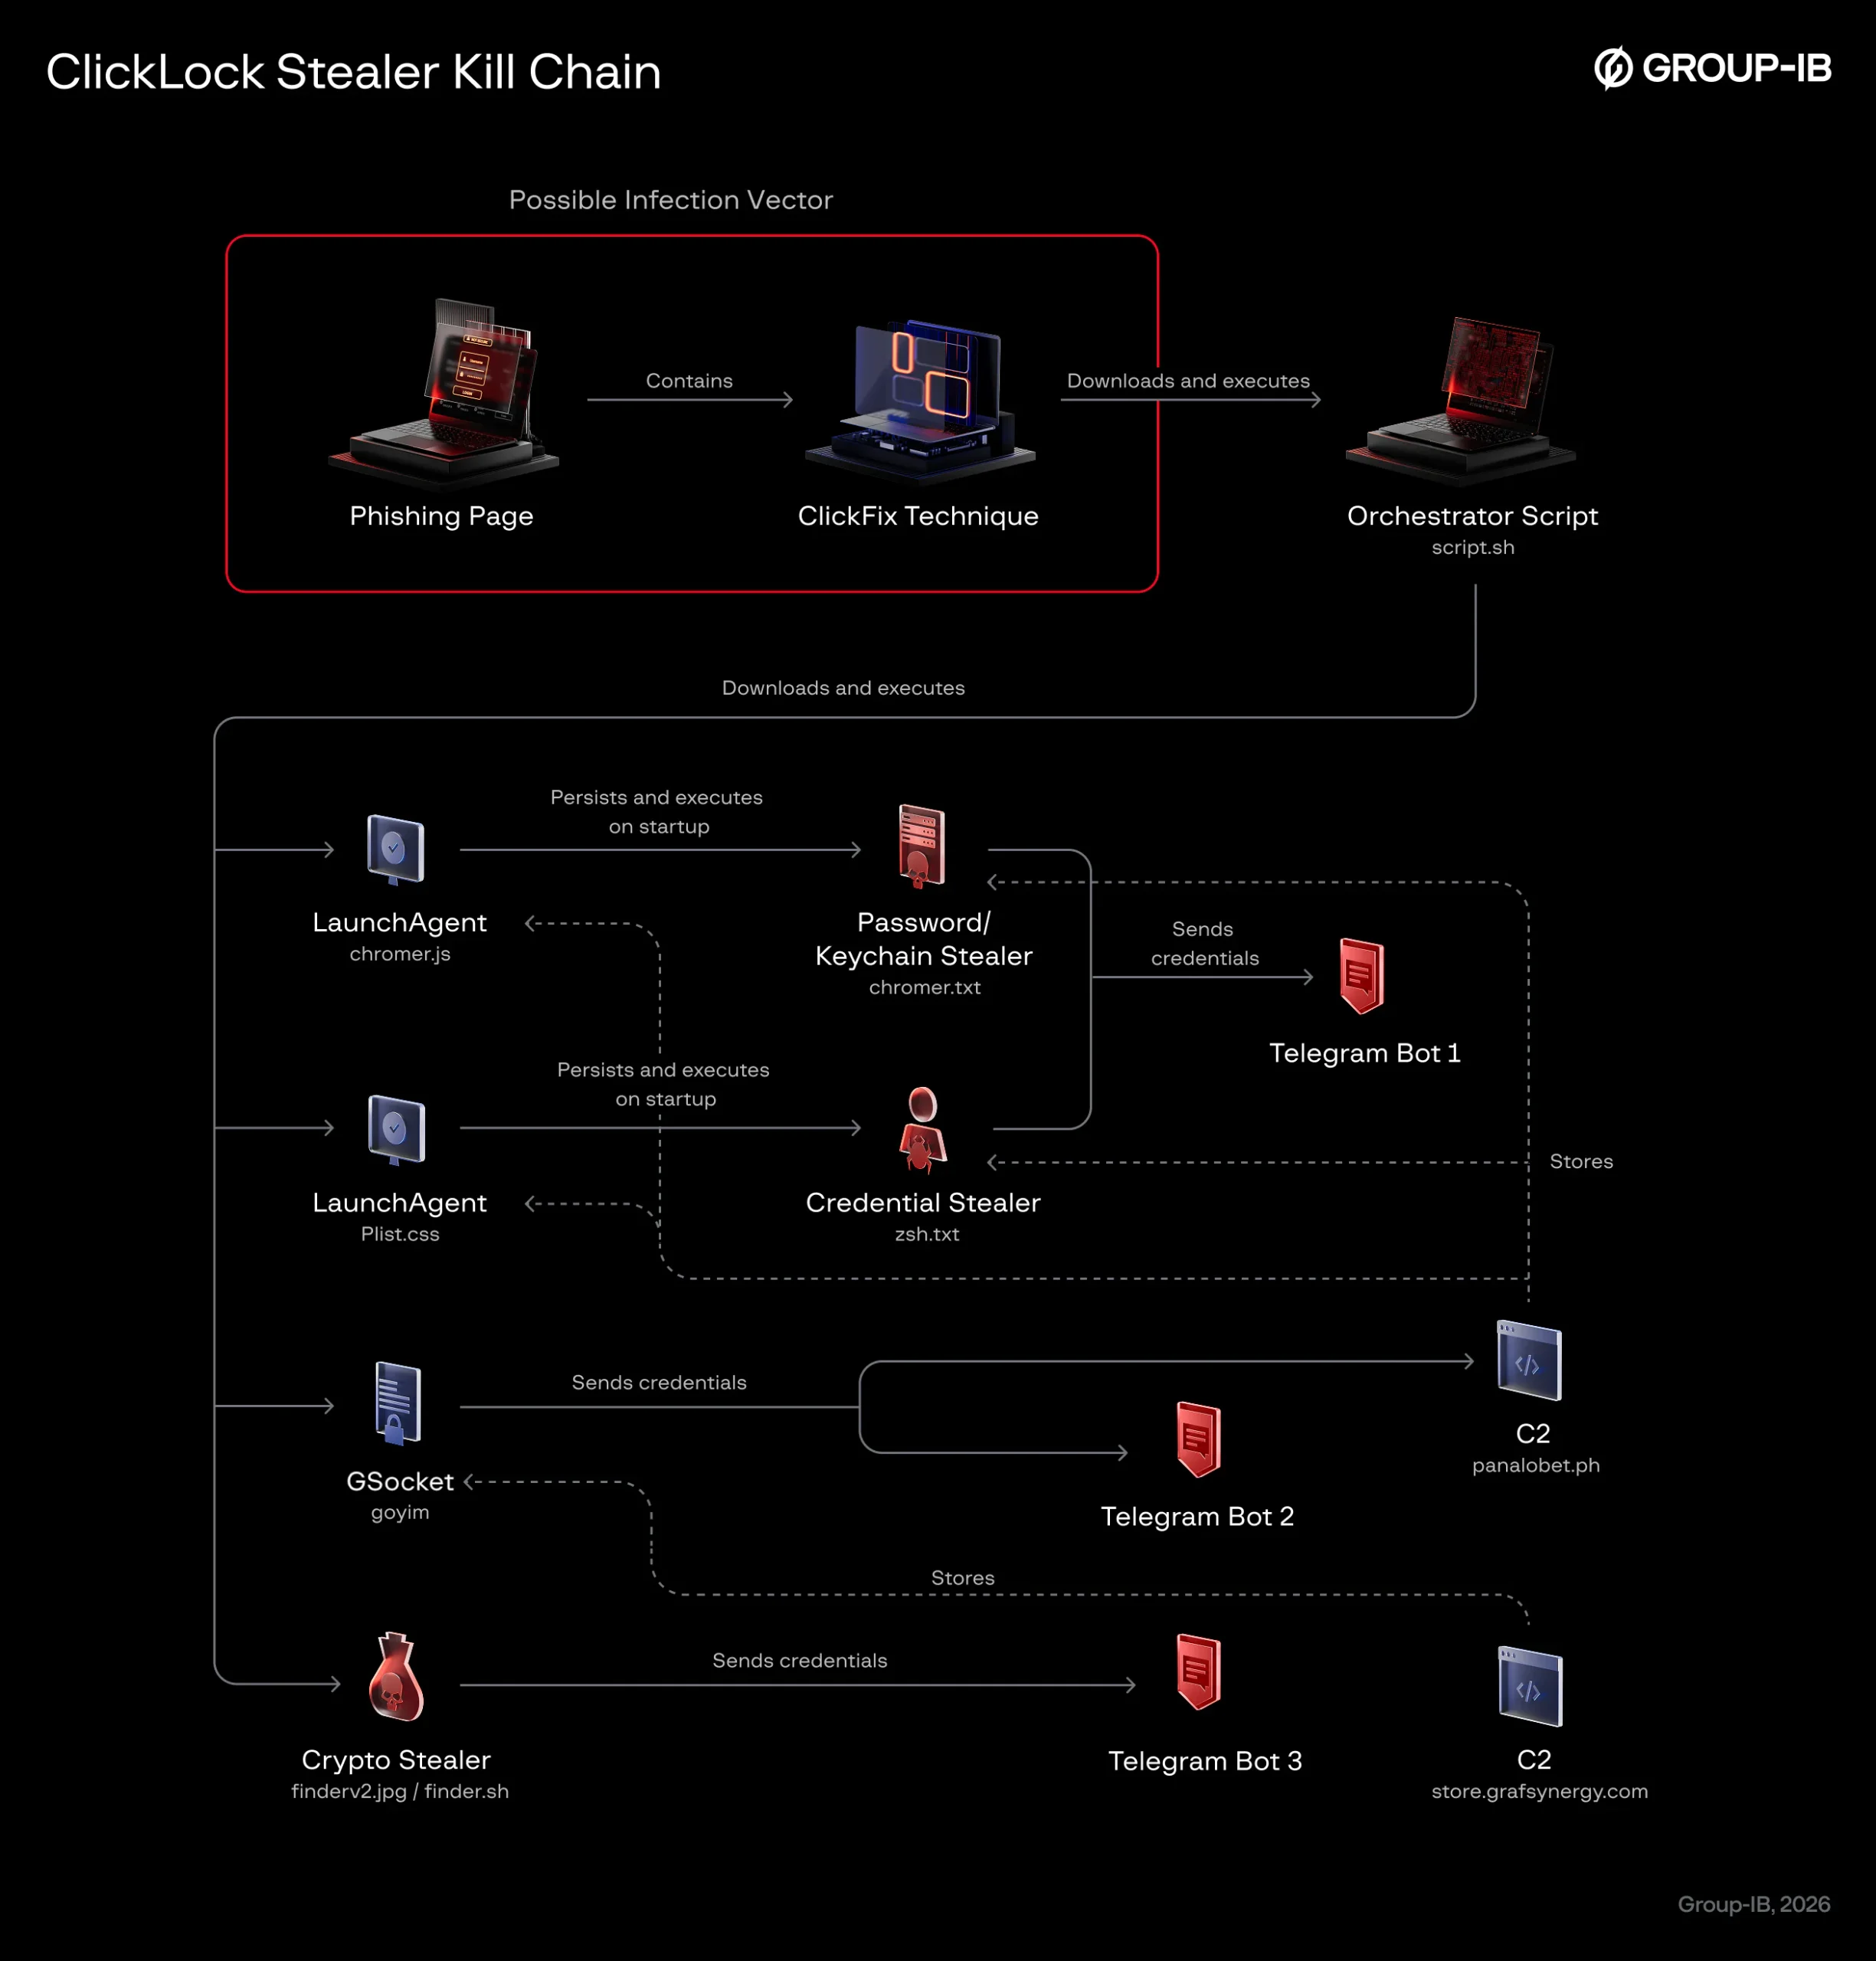
Атака начинается с поддельной проверки Cloudflare. Пользователю предлагают вставить команду в Терминал, после чего скрипт показывает фальшивую проверку браузера с прогресс-баром.

Пока будущая жертва любуется анимацией, вредонос загружает четыре модуля со взломанных сайтов на WordPress. Затем появляется убедительное окно macOS с именем пользователя и просьбой ввести пароль. ClickLock проверяет его через локальную службу каталогов и отправляет операторам только рабочие данные.


Нажать «Отмена» и уйти не получится. Вредонос устанавливает два LaunchAgent-модуля, которые активируются при следующем входе. Один каждые 210 миллисекунд закрывает все видимые приложения, оставляя на экране лишь окно ввода пароля.

Второй таким же способом заставляет жертву подтвердить настоящий запрос Keychain, чтобы украсть ключ Chrome Safe Storage. Отдельный процесс на несколько часов глушит Центр уведомлений.

Добыча получается внушительной: данные восьми браузеров, расширений 31 криптокошелька и семи менеджеров паролей, восемь настольных кошельков, Keychain, история команд, FTP-учётки и адреса в шести блокчейнах. Украденное уходит через Telegram-ботов и взломанные домены. В системе остаётся замаскированный бэкдор GSocket.

Большинство модулей после работы удаляются и подделывают временные метки файлов. Кто стоит за кампанией, пока неизвестно. Связь с техникой ClickFix исследователи считают весьма вероятной, но сами фишинговые страницы не наблюдали.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru