


Вредонос ClickLock запирает macOS и не отпускает без пароля

Вредонос ClickLock запирает macOS и не отпускает без пароля

Вредонос ClickLock запирает macOS и не отпускает без пароля

Исследователи из Group-IB обнаружили новый стилер для macOS, который выбивает пароль из жертвы почти буквально. ClickLock Stealer блокирует нормальную работу компьютера, пока пользователь не введёт настоящие данные от учётной записи. С мая 2026 года от вредоноса пострадали не менее 100 человек в 33 странах.

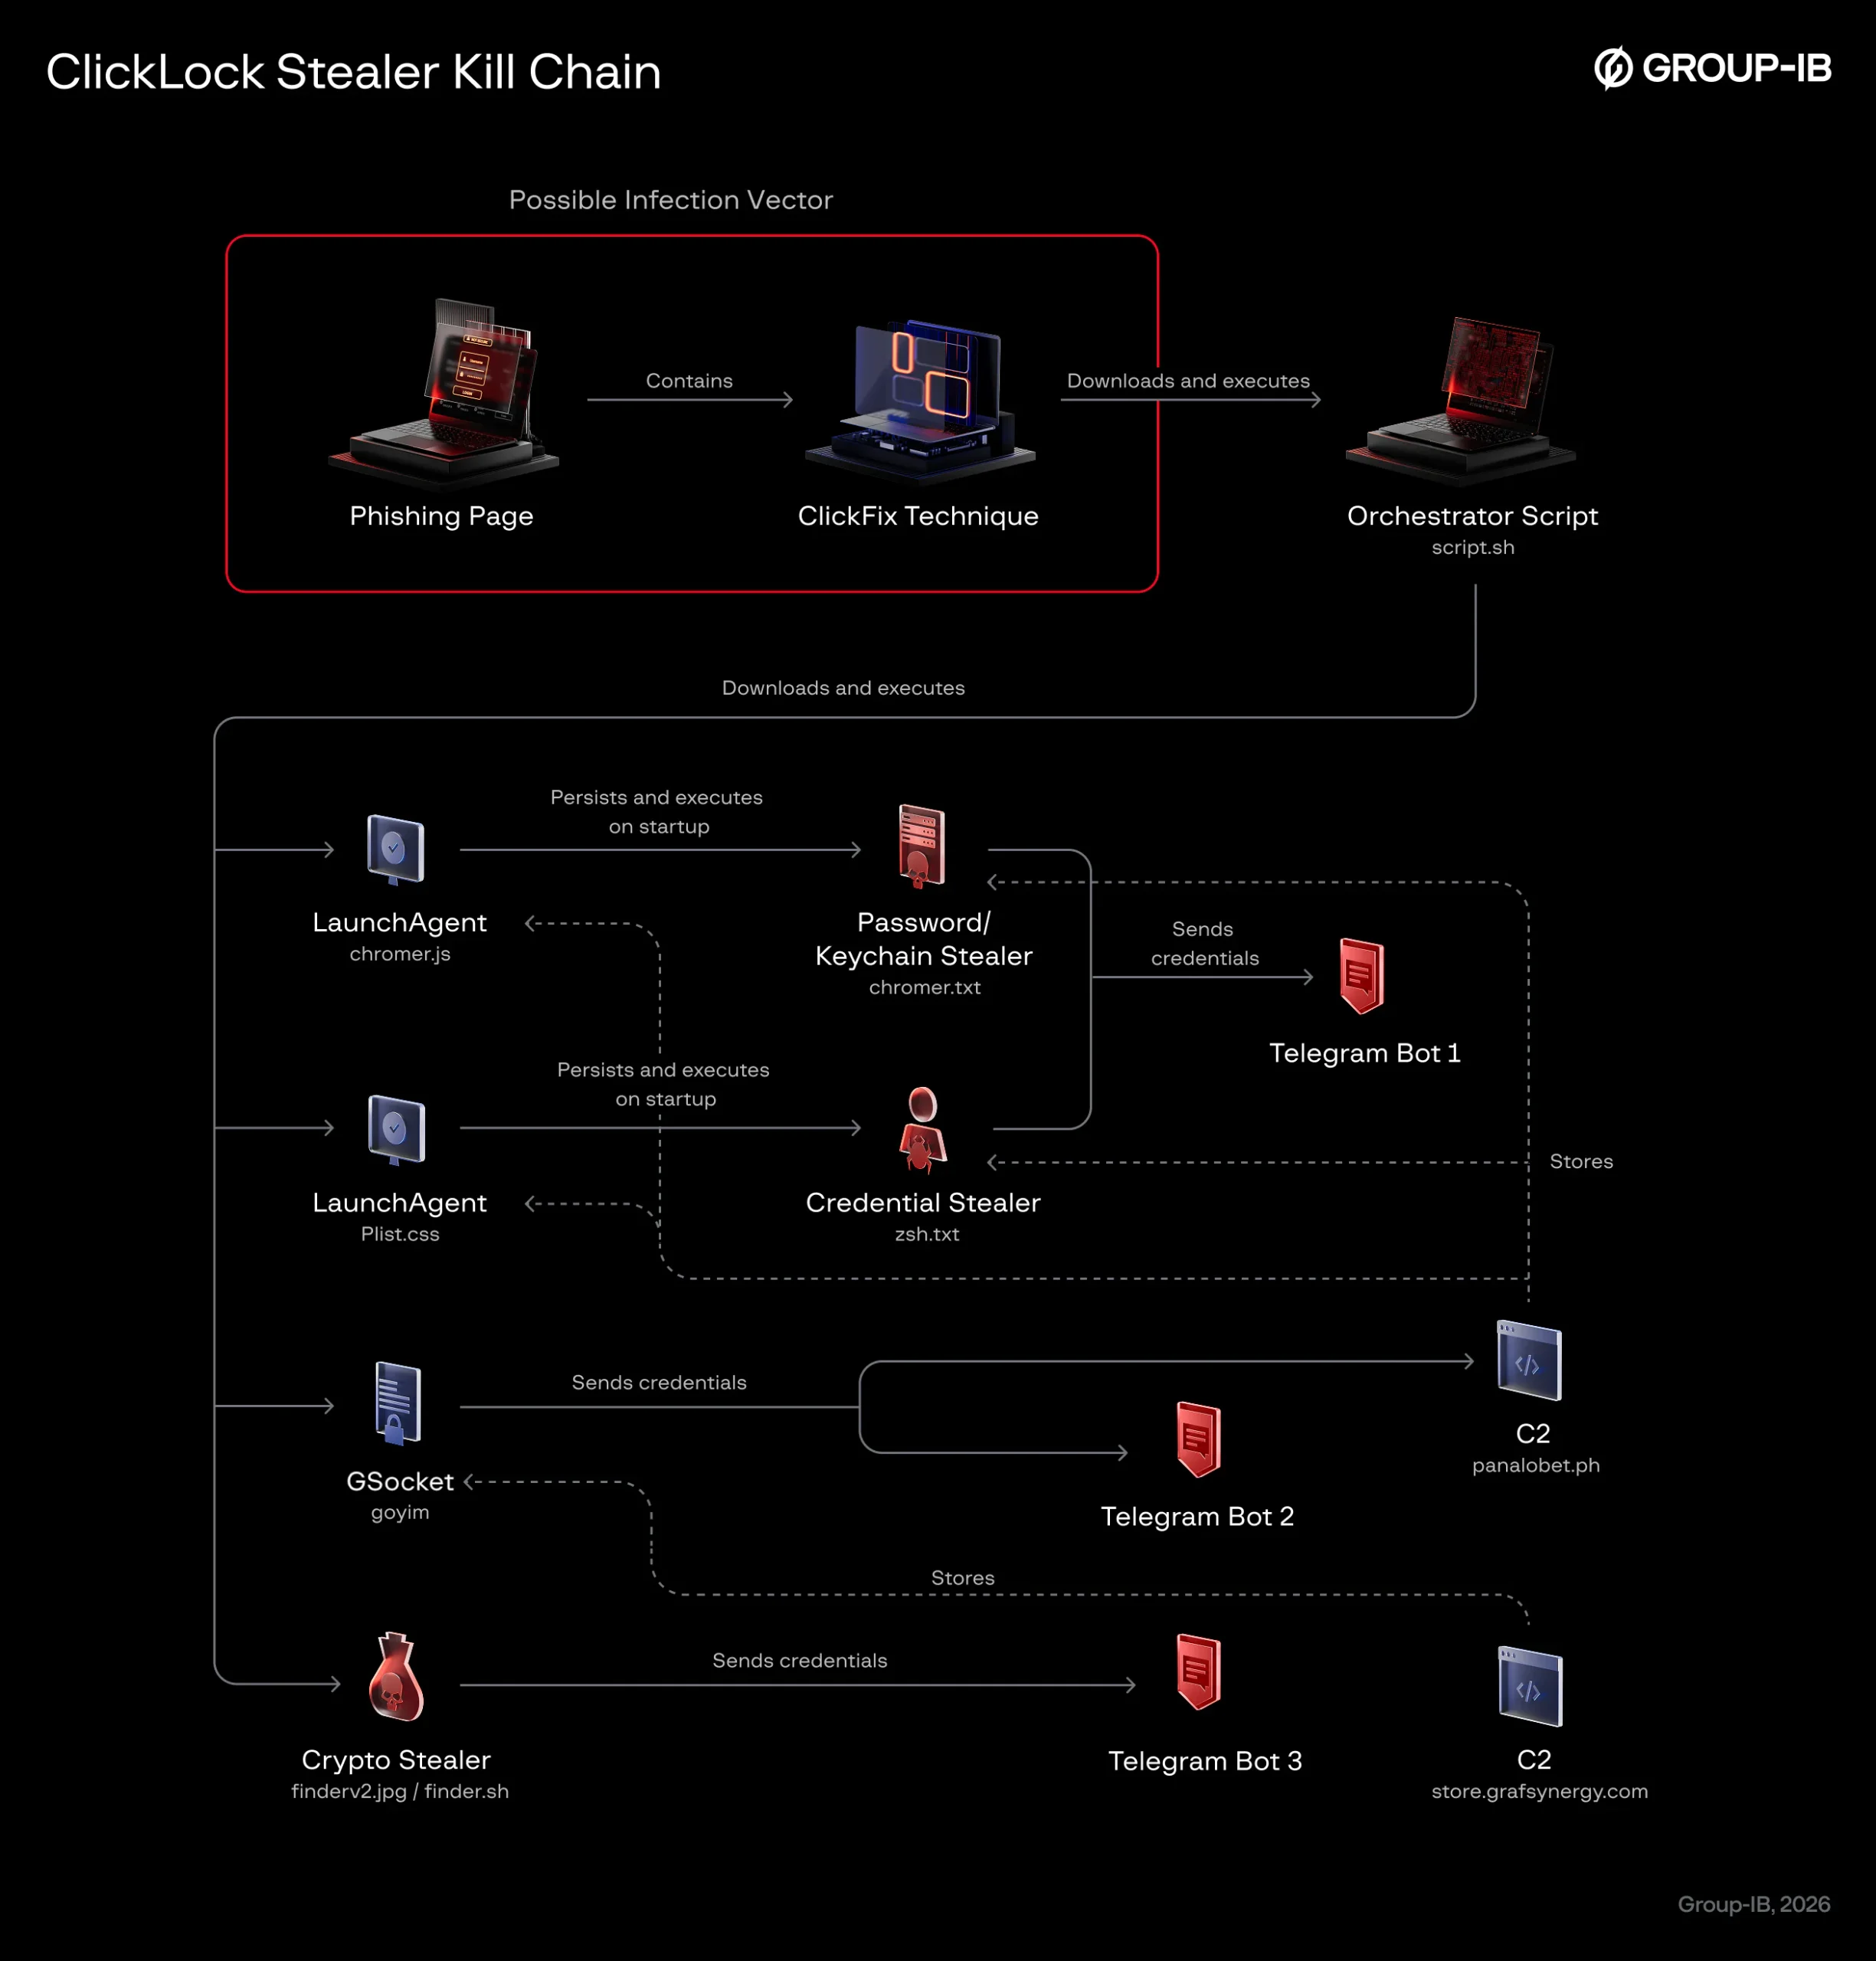
Атака начинается с поддельной проверки Cloudflare. Пользователю предлагают вставить команду в Терминал, после чего скрипт показывает фальшивую проверку браузера с прогресс-баром.

Пока будущая жертва любуется анимацией, вредонос загружает четыре модуля со взломанных сайтов на WordPress. Затем появляется убедительное окно macOS с именем пользователя и просьбой ввести пароль. ClickLock проверяет его через локальную службу каталогов и отправляет операторам только рабочие данные.


Нажать «Отмена» и уйти не получится. Вредонос устанавливает два LaunchAgent-модуля, которые активируются при следующем входе. Один каждые 210 миллисекунд закрывает все видимые приложения, оставляя на экране лишь окно ввода пароля.

Второй таким же способом заставляет жертву подтвердить настоящий запрос Keychain, чтобы украсть ключ Chrome Safe Storage. Отдельный процесс на несколько часов глушит Центр уведомлений.

Добыча получается внушительной: данные восьми браузеров, расширений 31 криптокошелька и семи менеджеров паролей, восемь настольных кошельков, Keychain, история команд, FTP-учётки и адреса в шести блокчейнах. Украденное уходит через Telegram-ботов и взломанные домены. В системе остаётся замаскированный бэкдор GSocket.

Большинство модулей после работы удаляются и подделывают временные метки файлов. Кто стоит за кампанией, пока неизвестно. Связь с техникой ClickFix исследователи считают весьма вероятной, но сами фишинговые страницы не наблюдали.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru