


Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

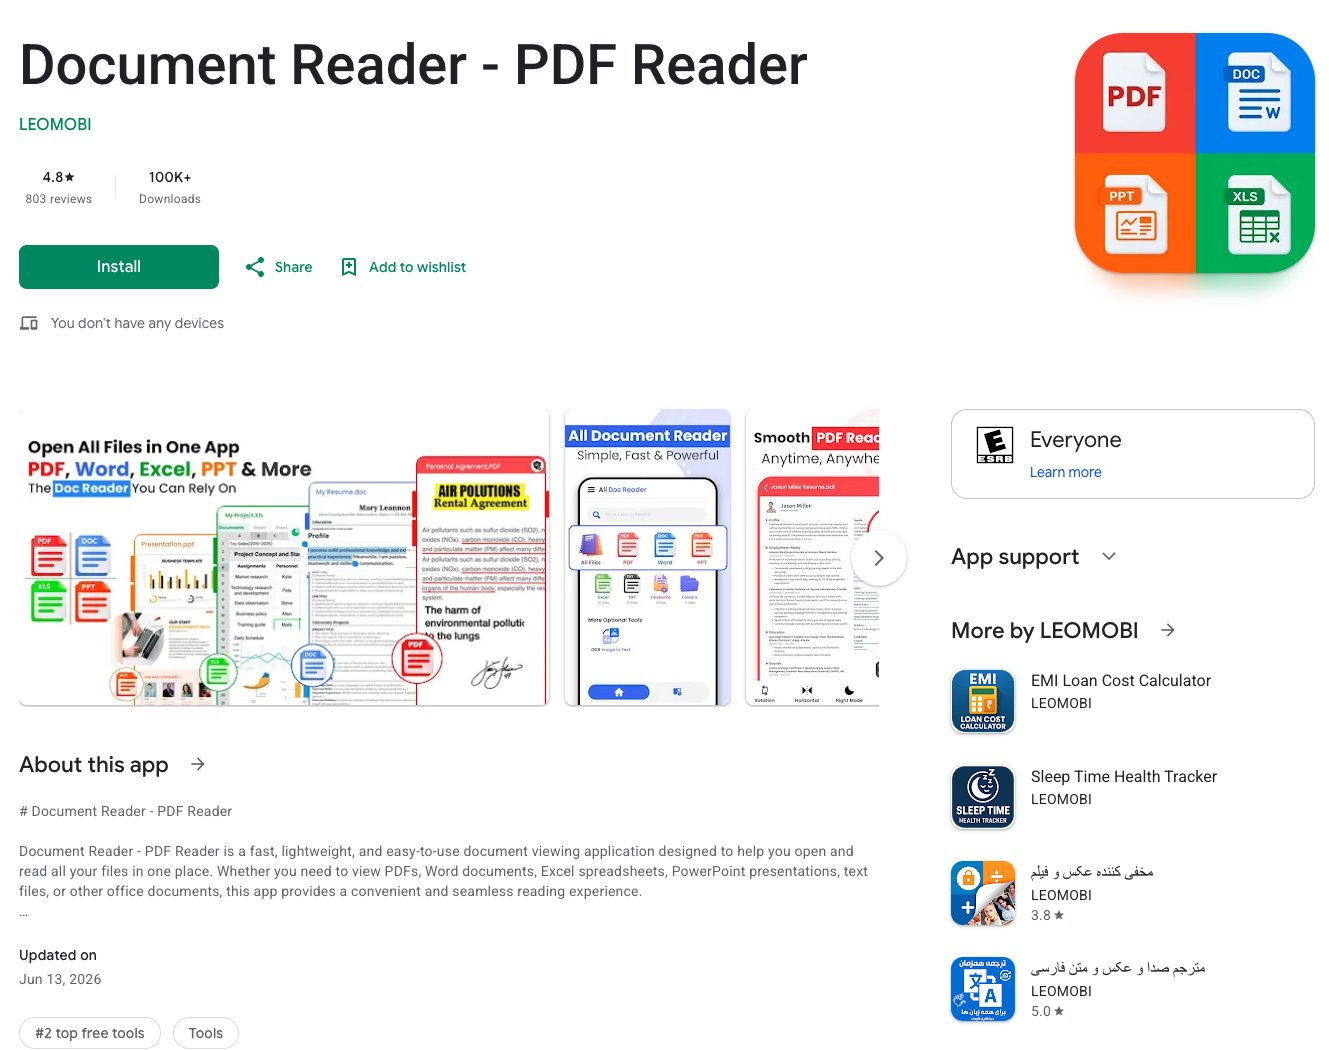
Официальный магазин Google Play снова стал площадкой для распространения банковского трояна Anatsa для Android-устройств. На этот раз злоумышленники замаскировали вредоносную программу под обычный инструмент для чтения документов и работы с файлами.

По данным исследователей ThreatLabz, приложение успело набрать более 100 тысяч загрузок, прежде чем начало распространять вредоносную составляющую.

Изначально программа выглядела полностью безобидной: обычный просмотрщик документов с базовыми функциями. Такой софт редко вызывает подозрения как у пользователей, так и у модераторов магазина приложений.

После того как приложение набрало аудиторию и положительные отзывы, разработчики выпустили обновление. Именно оно загружало на устройство троян Anatsa с удалённого сервера и запускало его установку.


После заражения смартфона вредоносная программа начинала охоту за банковскими приложениями. Anatsa способен перехватывать учётные данные, отслеживать нажатия клавиш, подменять интерфейсы банковских программ и выполнять мошеннические операции.

Для маскировки активности троян использует фальшивые окна. Пользователь открывает приложение банка и видит сообщение о технических работах, пока вредоносный код в фоновом режиме занимается кражей данных.

Особую опасность ситуации придает тот факт, что приложение распространялось через официальный магазин Google Play. Многие пользователи до сих пор считают наличие программы в каталоге Google гарантией безопасности.

На момент обнаружения вредоносной активности приложение распространялось под пакетом com.westhorizont.appsforge.filehorizon_explorereaddocuments.

Эксперты рекомендуют проверить недавно установленные файловые менеджеры и просмотрщики документов, а также обращать внимание на подозрительные обновления и необычные запросы разрешений.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru