


Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

Банковский Android-троян в Google Play набрал более 100 тысяч загрузок

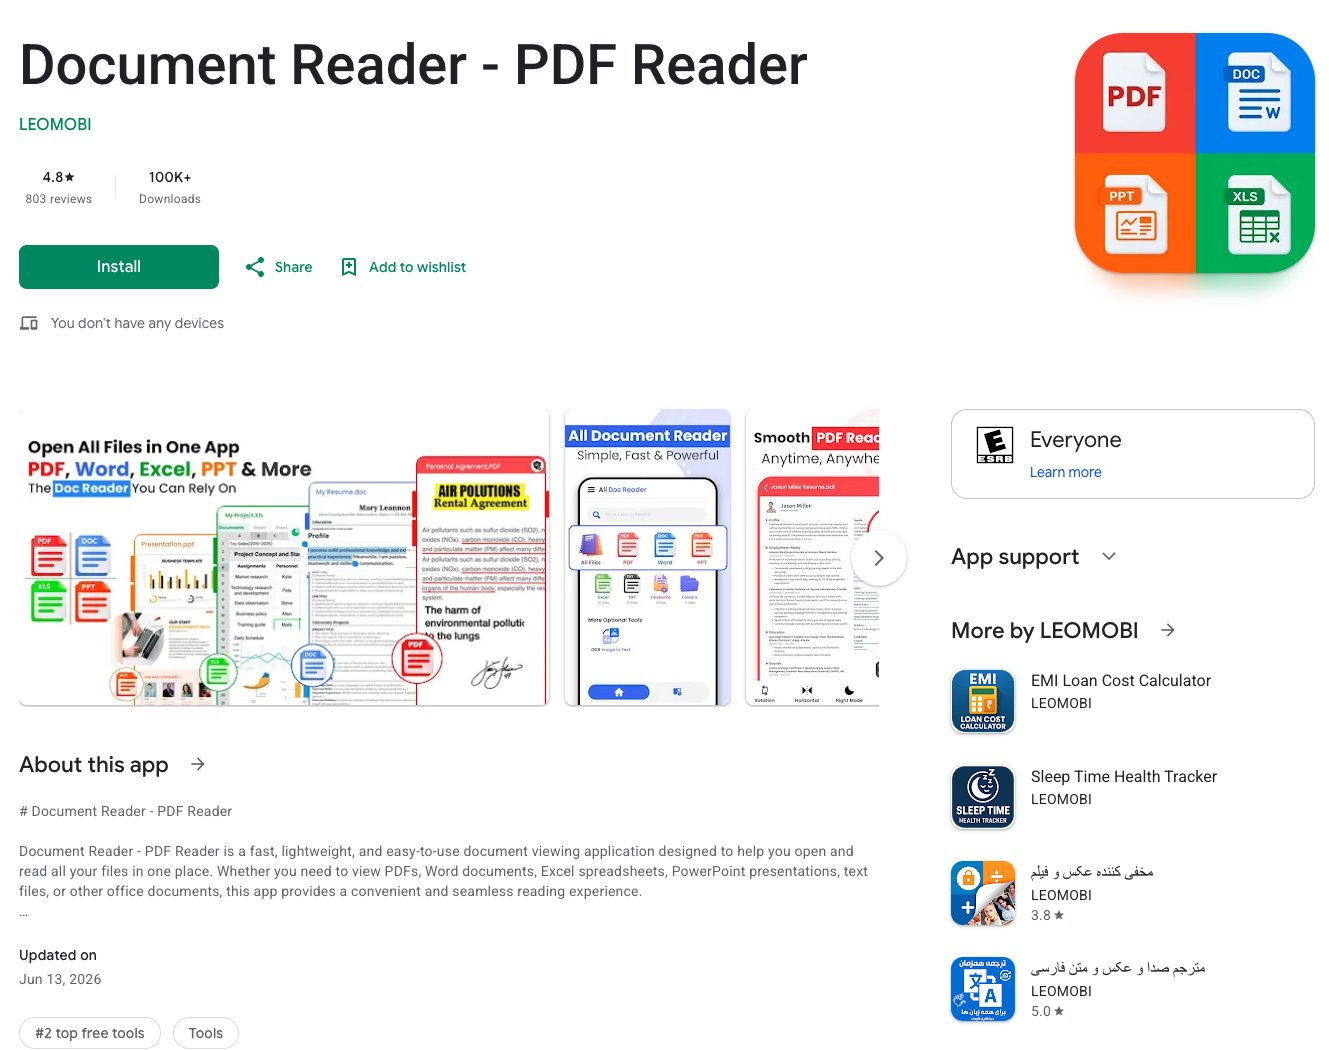
Официальный магазин Google Play снова стал площадкой для распространения банковского трояна Anatsa для Android-устройств. На этот раз злоумышленники замаскировали вредоносную программу под обычный инструмент для чтения документов и работы с файлами.

По данным исследователей ThreatLabz, приложение успело набрать более 100 тысяч загрузок, прежде чем начало распространять вредоносную составляющую.

Изначально программа выглядела полностью безобидной: обычный просмотрщик документов с базовыми функциями. Такой софт редко вызывает подозрения как у пользователей, так и у модераторов магазина приложений.

После того как приложение набрало аудиторию и положительные отзывы, разработчики выпустили обновление. Именно оно загружало на устройство троян Anatsa с удалённого сервера и запускало его установку.


После заражения смартфона вредоносная программа начинала охоту за банковскими приложениями. Anatsa способен перехватывать учётные данные, отслеживать нажатия клавиш, подменять интерфейсы банковских программ и выполнять мошеннические операции.

Для маскировки активности троян использует фальшивые окна. Пользователь открывает приложение банка и видит сообщение о технических работах, пока вредоносный код в фоновом режиме занимается кражей данных.

Особую опасность ситуации придает тот факт, что приложение распространялось через официальный магазин Google Play. Многие пользователи до сих пор считают наличие программы в каталоге Google гарантией безопасности.

На момент обнаружения вредоносной активности приложение распространялось под пакетом com.westhorizont.appsforge.filehorizon_explorereaddocuments.

Эксперты рекомендуют проверить недавно установленные файловые менеджеры и просмотрщики документов, а также обращать внимание на подозрительные обновления и необычные запросы разрешений.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru