


Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

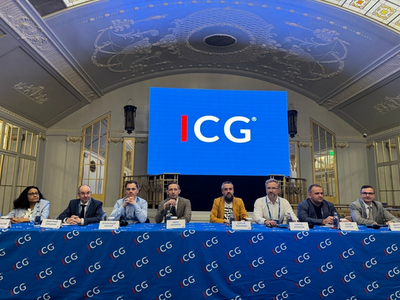
Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», накануне выступил на кибербатле и рассказал о трендах в направлении киберугроз для бизнеса. Кибербатл прошёл в рамках XX конференции «Корпоративное страхование 2026», которую организовала компания ICG.

Его модерировал Иван Еремеев, управляющий директор РК «Страховой Брокер», а Сергей Полунин выступил экспертом по информационной безопасности (ИБ). Участники дискуссии разделились на команды адептов, представителей страховых компаний, и скептиков, компаний-заказчиков.

Дискуссию начал эксперт компании «Газинформсервис», рассказав о кибербезопасности без иллюзий. Сегодня целью атак может стать кто угодно: госсектор, промышленность, НКО и многие другие отрасли. При этом у злоумышленников, как правило, есть довольно много точек входа.

«Закрытый контур неуязвим только до первого взлома, — отметил Сергей Полунин. — Найти вход в систему можно через флешки, ноутбуки подрядчиков, VPN и другие каналы. А если в инфраструктуре есть не поддерживаемое ПО, отсутствуют обновления и активно используются теневые ИТ (внешние мессенджеры, личные устройства и пр.), взлом становится лишь вопросом времени. Но даже если ваша инфраструктура, казалось бы, надёжно защищена, всегда есть демотивированные инсайдеры или некомпетентные подрядчики, которые случайно или не очень могут скомпрометировать систему».

Информационная безопасность необходима, но она не бывает стопроцентной, подчёркивает Сергей Полунин. Защитные системы гарантированно позволят раньше обнаружить уязвимость, локализовать её, уменьшить ущерб, ускорить восстановление и повысить устойчивость. А в случаях, когда инфраструктуру всё-таки взломали, помогает киберстрахование. Оно может покрыть ущерб от финансовых потерь, вызванных инцидентами и цифровыми рисками.

«Абсолютной защиты не существует. Зрелая ИБ значительно снижает стоимость катастрофы, но не ограждает от неё. Помните, что закрытые контуры не бывают полностью закрытыми, внимательнее следите за подрядчиками и сотрудниками и будьте готовы к тому, что в большинстве случаев кибератака может случиться рано или поздно», — подчеркнул эксперт компании «Газинформсервис».

Участники дискуссии сошлись на том, что киберстрахование — интересная и перспективная область деятельности и логичное развитие для индустрии ИБ в целом. Однако принципы страхования нужно объяснять руководителям соответствующих подразделений, а также популяризовать эту историю через публичное освещение самых интересных кейсов в прессе. Участники также согласились, что по своей природе инциденты ИБ довольно сложны для анализа, а значит, привлекать к работам по оценке рисков придётся множество профильным специалистов из различных областей — от киберкриминалистов до специалистов по праву.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru