


Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

Закрытый контур не спасёт: Сергей Полунин напомнил бизнесу о киберрисках

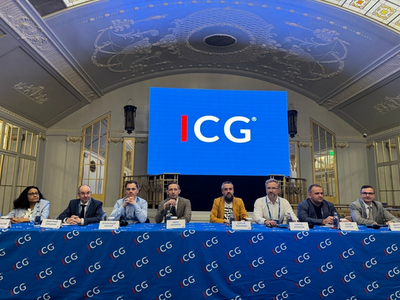
Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис», накануне выступил на кибербатле и рассказал о трендах в направлении киберугроз для бизнеса. Кибербатл прошёл в рамках XX конференции «Корпоративное страхование 2026», которую организовала компания ICG.

Его модерировал Иван Еремеев, управляющий директор РК «Страховой Брокер», а Сергей Полунин выступил экспертом по информационной безопасности (ИБ). Участники дискуссии разделились на команды адептов, представителей страховых компаний, и скептиков, компаний-заказчиков.

Дискуссию начал эксперт компании «Газинформсервис», рассказав о кибербезопасности без иллюзий. Сегодня целью атак может стать кто угодно: госсектор, промышленность, НКО и многие другие отрасли. При этом у злоумышленников, как правило, есть довольно много точек входа.

«Закрытый контур неуязвим только до первого взлома, — отметил Сергей Полунин. — Найти вход в систему можно через флешки, ноутбуки подрядчиков, VPN и другие каналы. А если в инфраструктуре есть не поддерживаемое ПО, отсутствуют обновления и активно используются теневые ИТ (внешние мессенджеры, личные устройства и пр.), взлом становится лишь вопросом времени. Но даже если ваша инфраструктура, казалось бы, надёжно защищена, всегда есть демотивированные инсайдеры или некомпетентные подрядчики, которые случайно или не очень могут скомпрометировать систему».

Информационная безопасность необходима, но она не бывает стопроцентной, подчёркивает Сергей Полунин. Защитные системы гарантированно позволят раньше обнаружить уязвимость, локализовать её, уменьшить ущерб, ускорить восстановление и повысить устойчивость. А в случаях, когда инфраструктуру всё-таки взломали, помогает киберстрахование. Оно может покрыть ущерб от финансовых потерь, вызванных инцидентами и цифровыми рисками.

«Абсолютной защиты не существует. Зрелая ИБ значительно снижает стоимость катастрофы, но не ограждает от неё. Помните, что закрытые контуры не бывают полностью закрытыми, внимательнее следите за подрядчиками и сотрудниками и будьте готовы к тому, что в большинстве случаев кибератака может случиться рано или поздно», — подчеркнул эксперт компании «Газинформсервис».

Участники дискуссии сошлись на том, что киберстрахование — интересная и перспективная область деятельности и логичное развитие для индустрии ИБ в целом. Однако принципы страхования нужно объяснять руководителям соответствующих подразделений, а также популяризовать эту историю через публичное освещение самых интересных кейсов в прессе. Участники также согласились, что по своей природе инциденты ИБ довольно сложны для анализа, а значит, привлекать к работам по оценке рисков придётся множество профильным специалистов из различных областей — от киберкриминалистов до специалистов по праву.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru