


BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

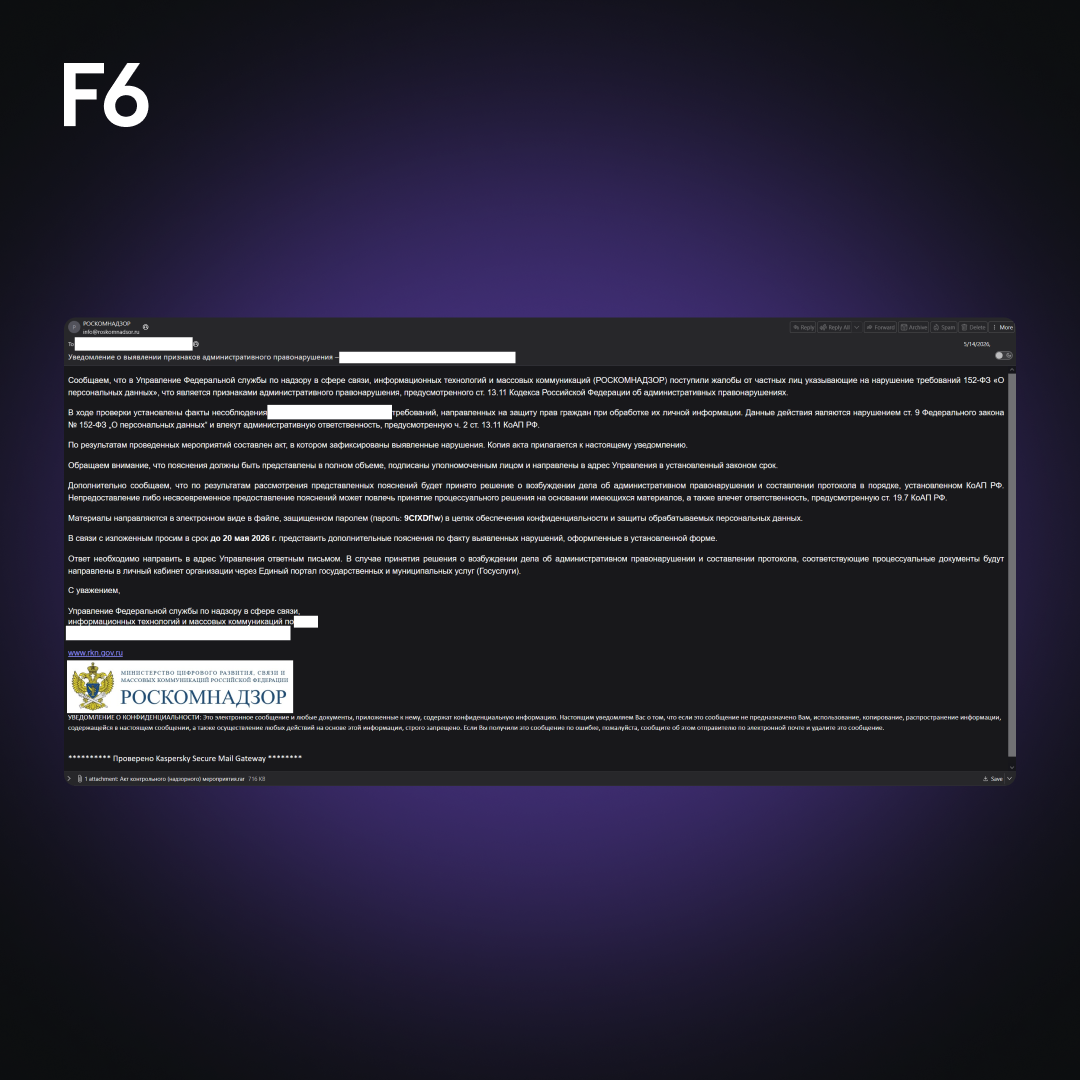
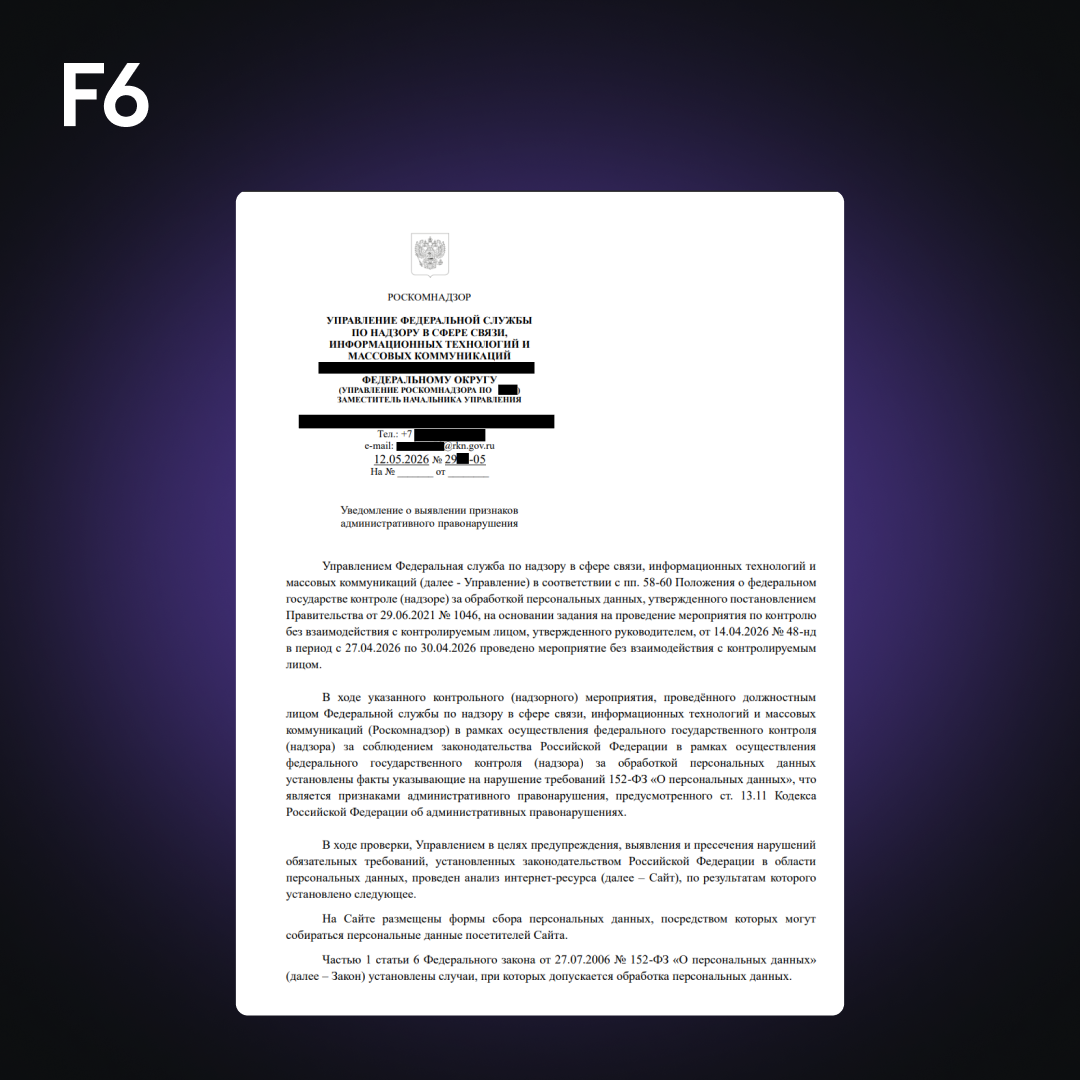
Специалисты Центра кибербезопасности «Эфшесть/F6» зафиксировали новую вредоносную рассылку проукраинской группировки BO Team. На этот раз под удар попали российские организации из сферы ретейла: сотрудникам отправляют поддельные уведомления якобы от имени Роскомнадзора, а внутри — архив с вредоносным вложением.

Схема классическая, но рабочая: письмо выглядит как официальное, тема звучит серьёзно, отправитель маскируется под госструктуру, а дальше всё держится на человеческом факторе.

BO Team известна атаками с использованием вайпера — вредоносной программы, которая приходит ломать. После попадания в инфраструктуру злоумышленники, по данным «Эфшесть/F6», уничтожают резервные копии, выводят из строя элементы ИТ-инфраструктуры и удаляют данные с хостов.


Чтобы письма выглядели убедительнее, атакующие используют функцию красивых адресов на одной из российских платформ для работы с документами. Она позволяет создавать дополнительные адреса отправителя в доменной зоне .ru, визуально похожие на официальные домены госорганов. Получается почти бюрократический косплей.


Это уже не первый подобный заход. В марте 2026 года «Эфшесть/F6» фиксировала похожую кампанию BO Team, но тогда письма рассылались от имени Ространснадзора.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru