


Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-зловред Mirax быстро набирает обороты и уже успел засветиться в реальных кибератаках. По данным Cleafy, кампания продвигается через рекламу в экосистеме Meta (признана экстремистской и запрещена в России) и могла охватить более 220 тысяч аккаунтов в Facebook, Instagram, Messenger и Threads (все принадлежат экстремисткой и запрещённой Meta).

Исследователи говорят, что перед нами не просто очередной банковский троян, а более неприятная штука: Mirax сочетает функции удалённого доступа к смартфону с возможностью превращать заражённое устройство в резидентский прокси-узел.

Это значит, что злоумышленники могут не только подсматривать за действиями жертвы и красть её данные, но и прогонять собственный трафик через реальный IP-адрес владельца заражённого телефона.

Для атакующих это особенно удобно: так проще обходить географические ограничения, маскировать мошеннические действия под «нормальную» активность и проводить захват аккаунтов или финансовые операции с меньшим риском мгновенного срабатывания антифрод-систем.


Согласно описанию Cleafy, Mirax умеет перехватывать нажатия клавиш, красть фотографии, собирать данные о блокировке экрана, выполнять команды, следить за активностью пользователя и подгружать фальшивые HTML-оверлеи поверх настоящих приложений для кражи логинов и паролей. От типичных Android-троянов его как раз и отличает прокси-функция: заражённый смартфон можно использовать не только как объект атаки, но и как инфраструктуру для других преступных операций.

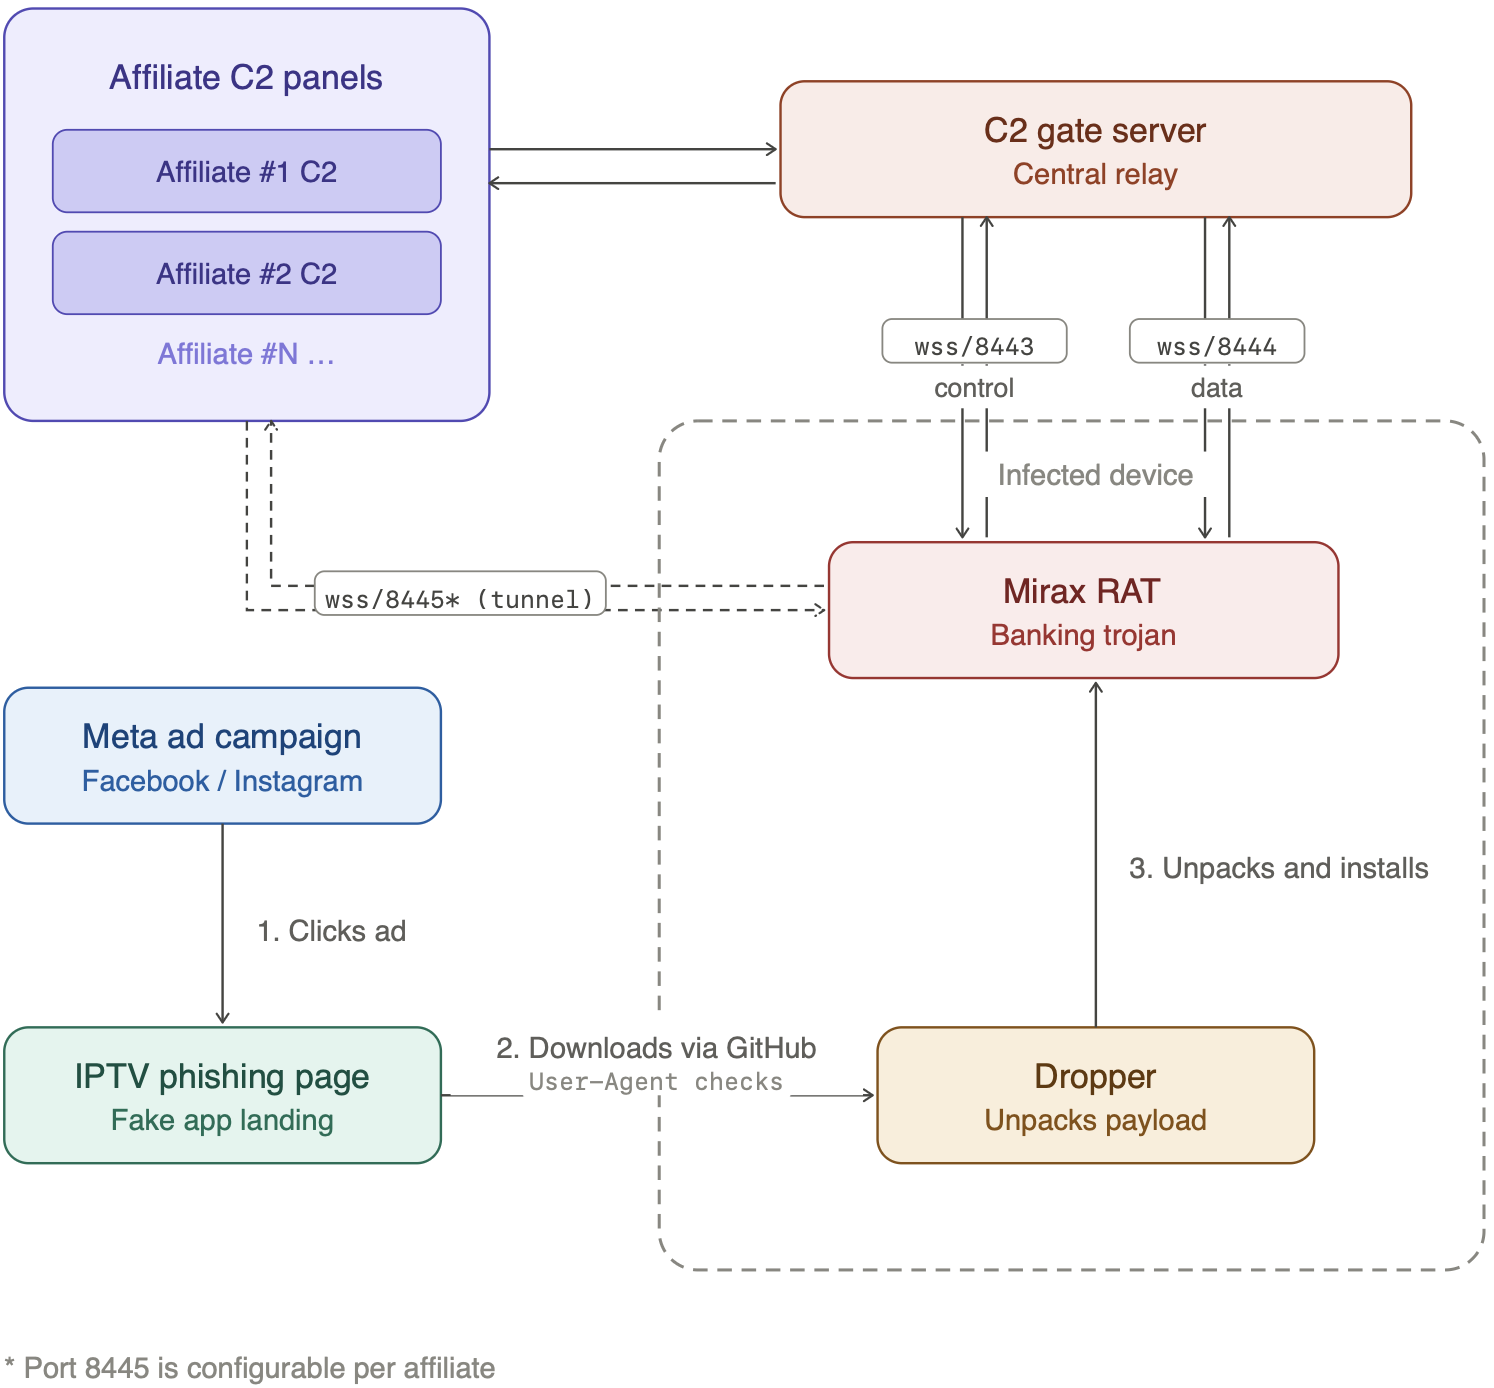
Распространяют Mirax через рекламу в Meta. Пользователям показывали объявления, обещающие бесплатный доступ к стримингу спорта и фильмов, а дальше вели на страницы с дроппером. Одно из объявлений, запущенное 6 апреля 2026 года, по оценке Cleafy, имело охват 190 987 аккаунтов.

Ссылки на дропперы проверяют, что страницу открыли именно с мобильного устройства, и стараются скрыть вредоносную начинку от автоматического анализа. Сами APK-файлы размещались в том числе на GitHub. Среди замеченных названий приложений — StreamTV для дроппера и Reproductor de video для финального пейлоада. После установки пользователя уговаривают разрешить инсталляцию из неизвестных источников, а затем разворачивают основной модуль Mirax.

После заражения зловред маскируется под видеоплеер, просит включить специальные возможности Android и получает почти полный контроль над устройством. Для связи с управляющей инфраструктурой используются сразу несколько каналов WebSocket: один — для удалённых команд, другой — для стриминга и вывода данных, ещё один — для поднятия SOCKS5-прокси.

В Cleafy считают, что это хороший пример того, как рынок Android-вредоносов движется в сторону более «многофункциональных» инструментов, где одна инфекция приносит злоумышленникам сразу несколько способов монетизации.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru