


Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Альтернативный Telegram-клиент «Телега» вновь оказался под подозрением. Пользователь Хабра под ником fox52 опубликовал свежий технический разбор Android-версии приложения 2.4.2, в котором утверждает, что клиент подменяет адреса дата-центров Telegram на собственную серверную инфраструктуру и фактически даёт оператору доступ к ключевым данным пользовательской сессии.

По словам автора, при первом запуске Телега получает от собственного сервиса список IP-адресов, после чего подключается к ним как к узлам Telegram.

Исследователь также пишет, что в клиент встроен дополнительный RSA-ключ, которого нет в официальном Telegram, а значит, приложение якобы доверяет серверам оператора как легитимным участникам MTProto-обмена.

На основании этого fox52 делает вывод: утверждение о том, что данные в Telega просто «защищены шифрованием Telegram», с технической точки зрения некорректно, поскольку оператор, по его версии, оказывается не транзитным звеном, а полноценной стороной шифрования.

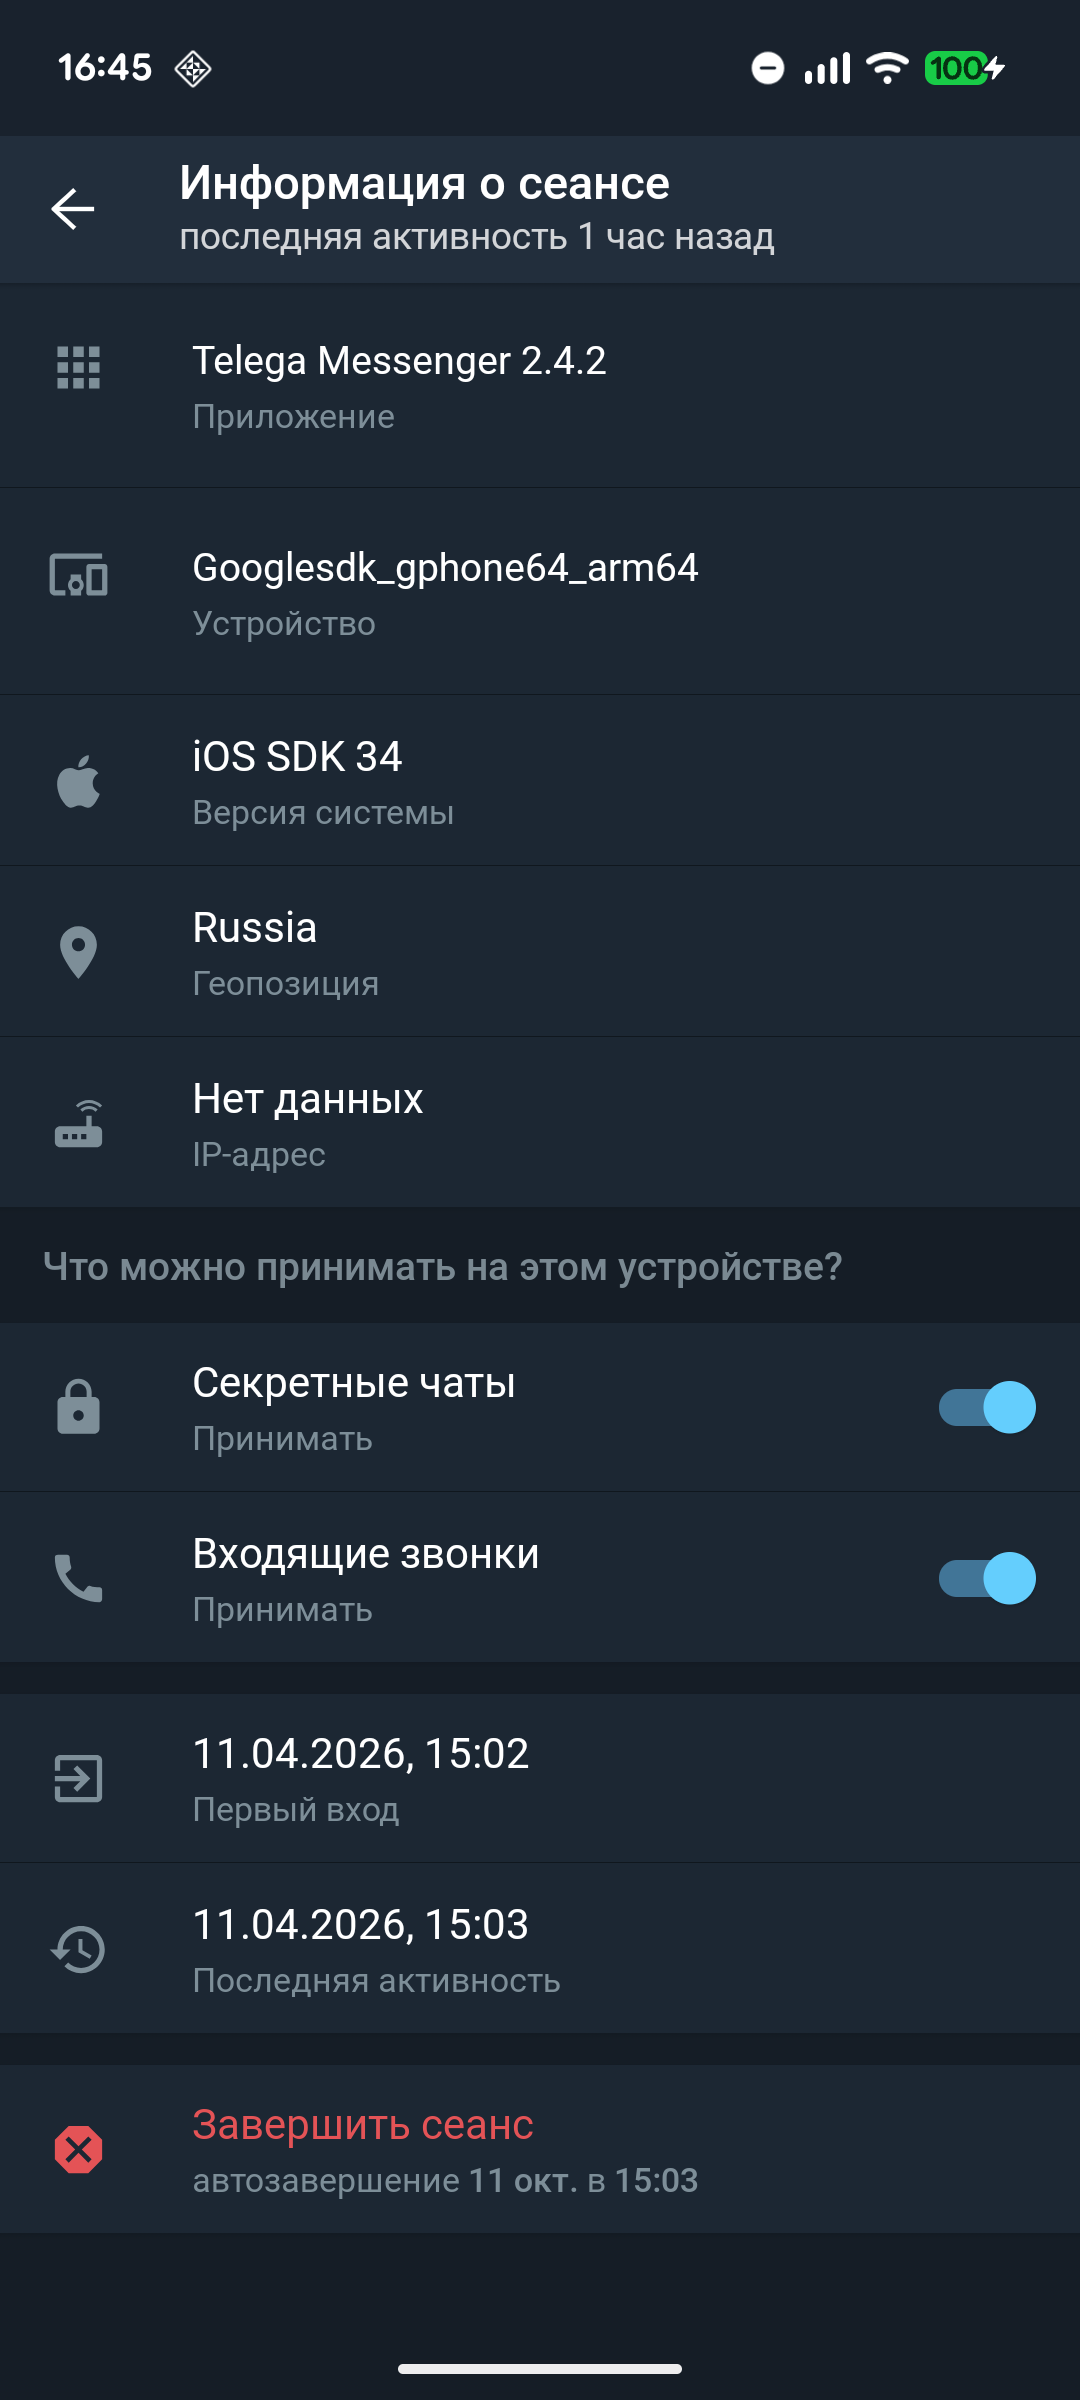
Автор утверждает, что проверил это не только статически, но и на живом стенде. В опубликованном разборе говорится, что после входа в Telega в обычном Telegram-клиенте появилась новая активная сессия, которую исследователь сам не создавал. В качестве характерного признака он указывает строку «iOS SDK 34» в поле версии системы и геолокацию, определённую по IP инфраструктуры оператора. Эти наблюдения fox52 трактует как признак того, что хендшейк проходит через промежуточную инфраструктуру.


Отдельно в статье разбирается работа с медиа. Исследователь пишет, что фотографии, отправленные через Телегу как изображения, якобы перекодируются на сервере оператора: визуально картинка остаётся той же, но хеш и параметры JPEG меняются. Из этого автор делает вывод, что оператор способен видеть содержимое фото в расшифрованном виде и теоретически может вмешиваться в такие вложения. Параллельно fox52 заявляет, что секретные чаты в клиенте либо не работают, либо фактически компрометированы, а в коде приложения присутствуют механизмы удалённой модерации и дополнительной телеметрии.

Напомним, 9 апреля приложение Telega исчезло из App Store, а Cloudflare Radar в тот же период пометил рабочие домены проекта как шпионские. Позже эта метка была снята, однако клиент в магазин Apple пока не вернулся. Разработчики Телеги объясняли, что приложение работает через официальный Telegram API с использованием MTProto, а пользовательские данные якобы защищены стандартным шифрованием Telegram.

Интересно, что клиент ранее уже подозревали в перехвате трафика и скрытой модерации, но разработчики ответили на это официальным комментарием.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru