


У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

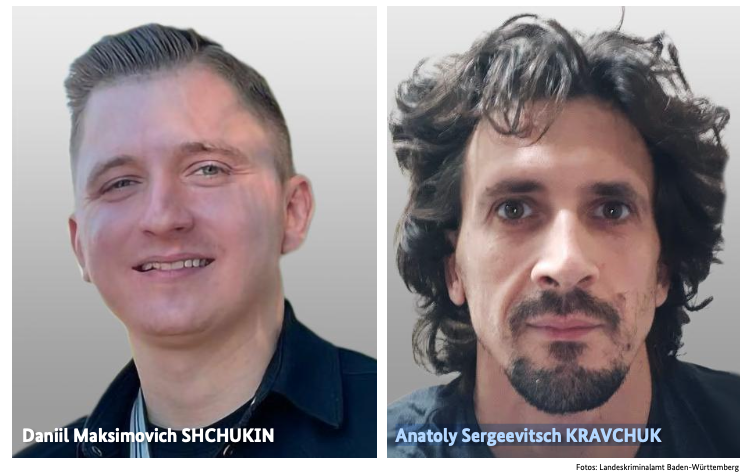
У хакера с псевдонимом UNKN или UNKNOWN, которого долго связывали с киберпреступными группировками GandCrab и REvil теперь есть лицо и имя. Власти Германии заявили, что установили его личность: речь идёт о 31-летнем россиянине Данииле Максимовиче Щукине.

По версии немецких правоохранителей, именно он стоял во главе двух одних из самых известных вымогательских группировок последних лет и участвовал как минимум в 130 эпизодах компьютерного саботажа и вымогательства против бизнеса в Германии в период с 2019 по 2021 год.

Имя Щукина появилось в сообщении Федерального управления уголовной полиции Германии — BKA. Вместе с ним в ориентировке назван ещё один россиянин — 43-летний Анатолий Сергеевич Кравчук. Следствие считает, что в рамках двух десятков атак они вымогали у жертв почти 2 млн евро, а общий экономический ущерб от этих инцидентов превысил 35 млн евро.

По данным BKA, Щукин был одним из руководителей группировок GandCrab и REvil, которые стали особенно известны благодаря схеме двойного вымогательства. Суть в том, что жертве сначала предлагают заплатить за ключ для расшифровки данных, а затем требуют ещё деньги — уже за обещание не публиковать украденную информацию.


История с именем Щукина всплывала и раньше. В феврале 2023 года оно фигурировало в материалах Минюста США, связанных с арестом криптовалютных активов, полученных, предположительно, от деятельности REvil. В одном из кошельков, который американские власти связали с Щукиным, находилось более 317 тысяч долларов в криптовалюте.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru