

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

Геймеров массово заражают Vidar 2.0 через фальшивые читы на GitHub

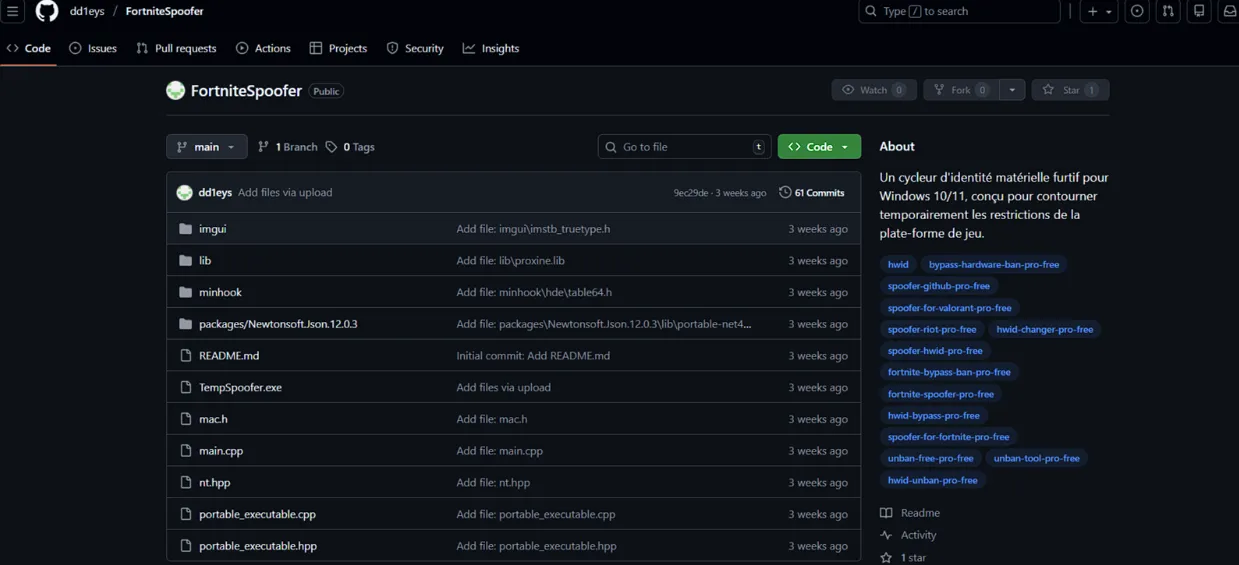
Игровое сообщество снова оказалось удобной мишенью для распространителей зловредов. Исследователи Acronis TRU обнаружили крупную кампанию, в которой вредоносный софт распространяют под видом бесплатных читов для популярных онлайн-игр. По их данным, для этого использовались сотни GitHub-репозиториев, а реальный масштаб может быть ещё больше — вплоть до тысяч страниц с вредоносными загрузками.

Главным героем этой истории стал Vidar Stealer 2.0 — новая версия хорошо известного инфостилера.

Acronis называет эту кампанию его фактическим первым массовым появлением в реальных атаках. Исследователи связывают рост активности Vidar 2.0 с тем, что по другим заметным стилерам (вроде Lumma и Rhadamanthys) в последнее время серьёзно ударили правоохранители. Освободившуюся нишу, похоже, быстро занял именно Vidar.

Сценарий атаки построен довольно хитро. Пользователя заманивают обещанием бесплатного чита, прячут ссылку за красивыми картинками и ведут через несколько промежуточных сайтов, чтобы затруднить автоматическое выявление цепочки заражения.


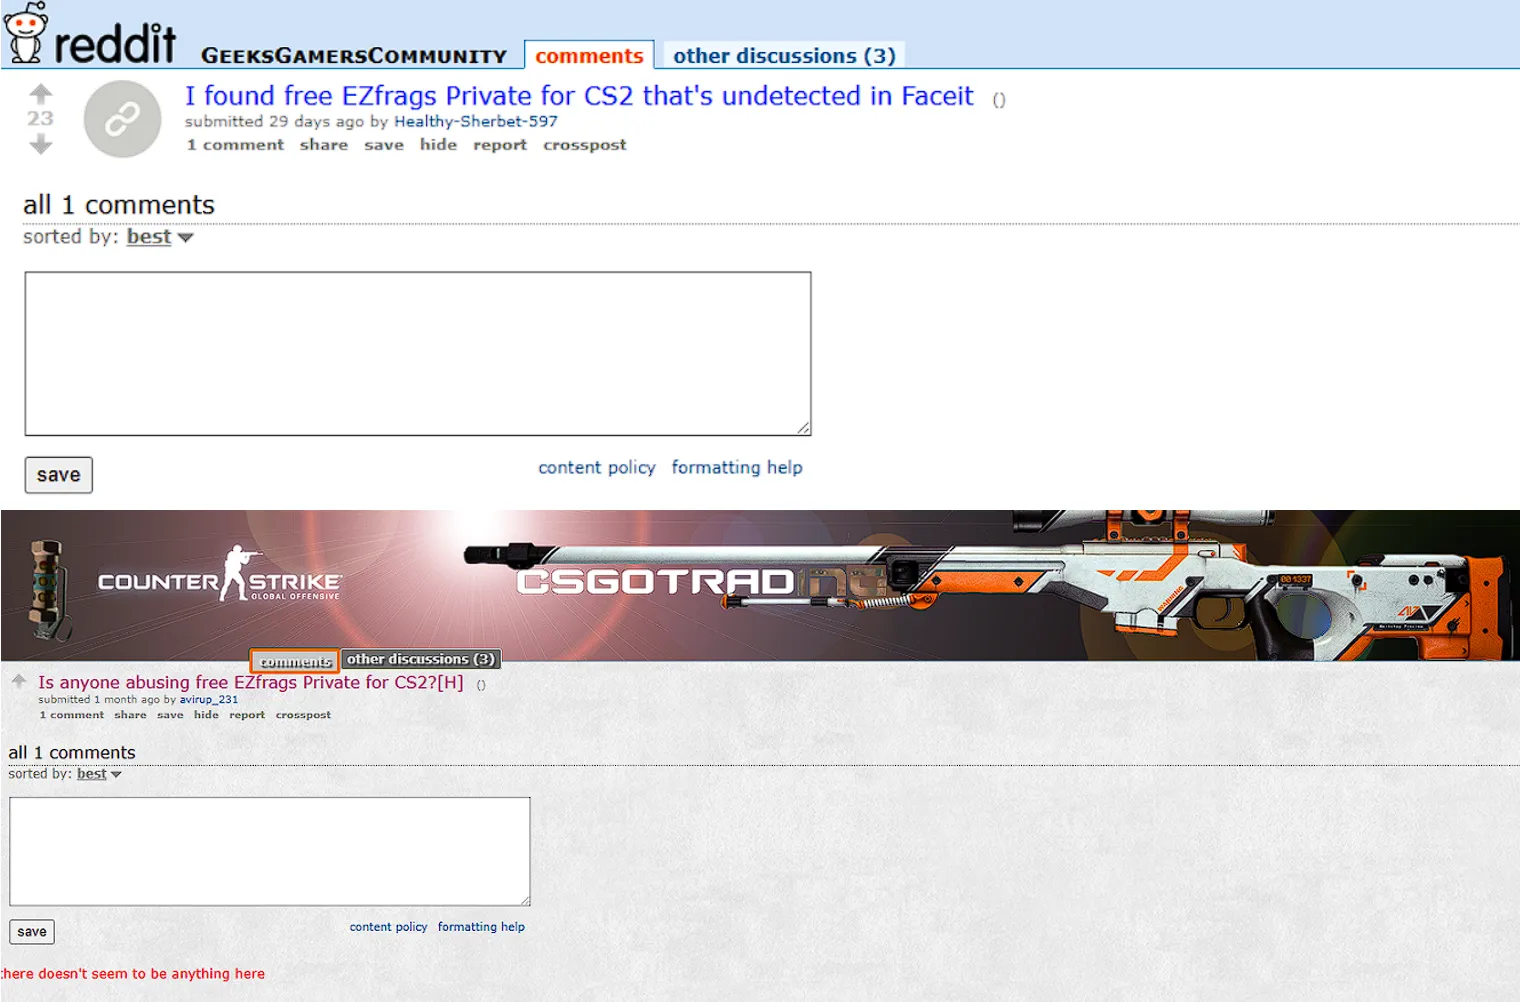
В качестве площадок для приманки фигурируют GitHub и Reddit, а значит, всё выглядит достаточно «привычно» для аудитории, которая и без того часто качает что-то не из самых официальных источников.


На геймеров такая схема рассчитана не случайно. Исследователи прямо называют их идеальными целями: они чаще других готовы скачивать сторонний софт, игнорировать предупреждения и запускать программы с сомнительным происхождением, если те обещают преимущество в игре. Плюс игровые аккаунты сегодня часто стоят вполне реальных денег из-за скинов, цифровых предметов и привязанных платёжных данных.

Сам Vidar 2.0 стал заметно злее прежних версий. По данным Acronis и Trend Micro, он получил многопоточную архитектуру, стал быстрее собирать данные и активнее использовать полиморфные сборки, из-за чего разным антивирусам сложнее ловить его по сигнатурам.

Вредонос интересуют логины, cookies, данные автозаполнения, криптокошельки, Azure-токены, Telegram, Discord, FTP- и SSH-учётные данные. Кроме того, зловред делает скриншот рабочего стола и проверяет, не запущен ли он в песочнице или виртуальной машине, чтобы избежать анализа.

Подпишитесь на новости

Диасофт заявила об ускорении разработки до десяти раз с помощью ИИ

На рынке мультиагентной разработки становится теснее. «Диасофт» представила AI-driven Digital Q — ИИ-версию экосистемы для команд разработки. На собственных примерах компания заявляет об ускорении до десяти раз и сокращении трудозатрат. Корреспондент Anti-Malware.ru побывал на презентации и выяснил, что предлагают разработчикам.

Модель распространения тоже с претензией на встряску рынка: по заявлению компании, платформу можно бесплатно скачать и использовать, а платить — за созданный код.

При этом бесплатная платформа не означает бесплатную разработку: подробные тарифы в переданных материалах не приведены.

Digital Q объединяет работу людей и агентов в конвейер от выяснения потребностей бизнеса до выпуска ПО. В нем предусмотрены проектирование, генерация кода, тестирование и подготовка документации. Компания заявляет возможность работы с любым языком программирования.

Агенты работают в изолированных средах, модели автоматически подбираются под задачи, а взаимодействие с людьми организовано через трекер. Предусмотрены общий контекст, библиотека компонентов, аудит и контроль расхода токенов. Человек участвует в ключевых проверках.

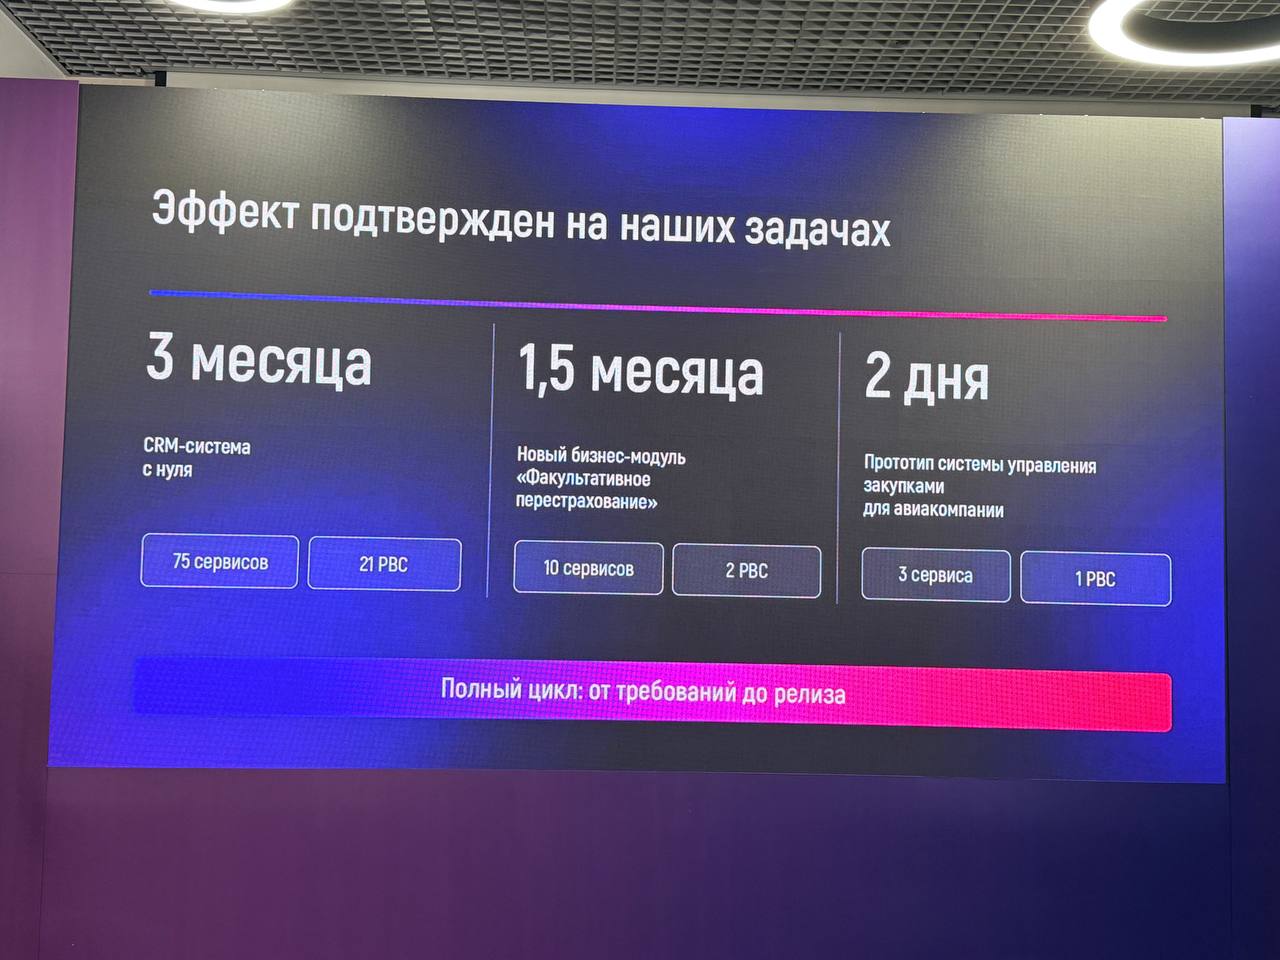
На слайдах «Диасофт» показала три собственных примера: CRM с нуля за три месяца, модуль факультативного перестрахования за полтора месяца и прототип системы управления закупками для авиакомпании за два дня. Последний — именно прототип, а не готовая промышленная система.

Также заявлены соответствие кода требованиям более чем на 99% и покрытие тестами свыше 80% там, где это применимо. Автоматические проверки охватывают архитектуру, контракты, уязвимости и секреты.

Ускорение до десяти раз — оценка самой компании по ее задачам, а не универсальный результат для любого проекта. Но заявка для рынка громкая: если такой эффект удастся повторить у заказчиков, продавать привычные объемы человеко-часов интеграторам станет сложнее.

RSS: Новости на портале Anti-Malware.ru