


Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

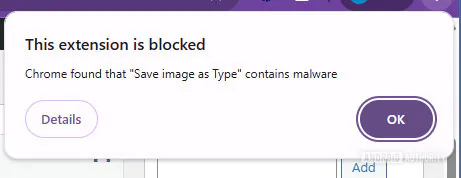
Пользователи Chrome столкнулись с неприятным сюрпризом: расширение Save as Image Type, которое многим помогало быстро сохранять изображения в JPG или PNG вместо WebP, оказалось заблокировано браузером. Chrome прямо предупреждает, что аддон отключён из-за содержания вредоносного кода.

Для многих это особенно досадная история, потому что расширение было довольно удобным в повседневной работе.

Оно позволяло без лишней возни сохранять картинки с сайтов в более привычных форматах, не прибегая к конвертации вручную. Но, похоже, за удобством могла скрываться куда менее приятная начинка.

Что именно стало причиной блокировки, Google пока публично не разъяснила. Однако в обсуждениях пользователи указывают на возможную подмену партнёрских ссылок, в частности у Amazon и Best Buy. Иными словами, расширение могло незаметно переписывать партнёрские ссылки под себя и таким образом перехватывать чужую комиссию.


Один из пользователей Reddit ещё ранее жаловался, что переходы по ссылкам Best Buy начали вести себя странно и неожиданно перебрасывали его не туда, куда нужно. По его наблюдениям, проблема исчезала в режиме инкогнито, где расширения обычно не работают по умолчанию. Это косвенно указывало именно на вмешательство установленного аддона.

Любопытно и то, что похожая история, судя по сообщениям пользователей, могла происходить и раньше в Microsoft Edge. В старой ветке Reddit упоминалось, что Edge удалил это расширение из своего каталога примерно год назад.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru