


Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

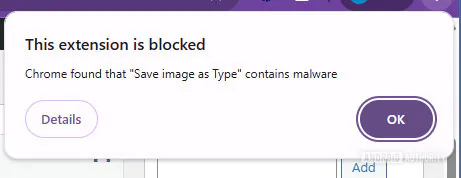
Пользователи Chrome столкнулись с неприятным сюрпризом: расширение Save as Image Type, которое многим помогало быстро сохранять изображения в JPG или PNG вместо WebP, оказалось заблокировано браузером. Chrome прямо предупреждает, что аддон отключён из-за содержания вредоносного кода.

Для многих это особенно досадная история, потому что расширение было довольно удобным в повседневной работе.

Оно позволяло без лишней возни сохранять картинки с сайтов в более привычных форматах, не прибегая к конвертации вручную. Но, похоже, за удобством могла скрываться куда менее приятная начинка.

Что именно стало причиной блокировки, Google пока публично не разъяснила. Однако в обсуждениях пользователи указывают на возможную подмену партнёрских ссылок, в частности у Amazon и Best Buy. Иными словами, расширение могло незаметно переписывать партнёрские ссылки под себя и таким образом перехватывать чужую комиссию.


Один из пользователей Reddit ещё ранее жаловался, что переходы по ссылкам Best Buy начали вести себя странно и неожиданно перебрасывали его не туда, куда нужно. По его наблюдениям, проблема исчезала в режиме инкогнито, где расширения обычно не работают по умолчанию. Это косвенно указывало именно на вмешательство установленного аддона.

Любопытно и то, что похожая история, судя по сообщениям пользователей, могла происходить и раньше в Microsoft Edge. В старой ветке Reddit упоминалось, что Edge удалил это расширение из своего каталога примерно год назад.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru