


В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

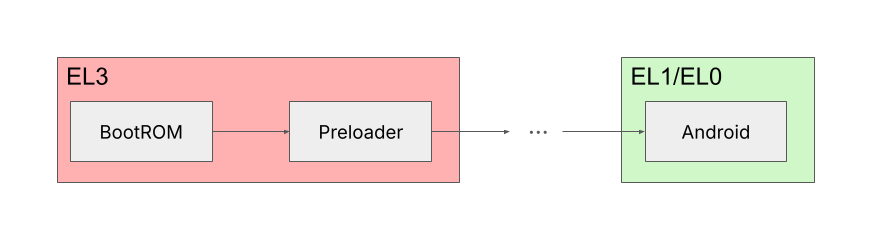
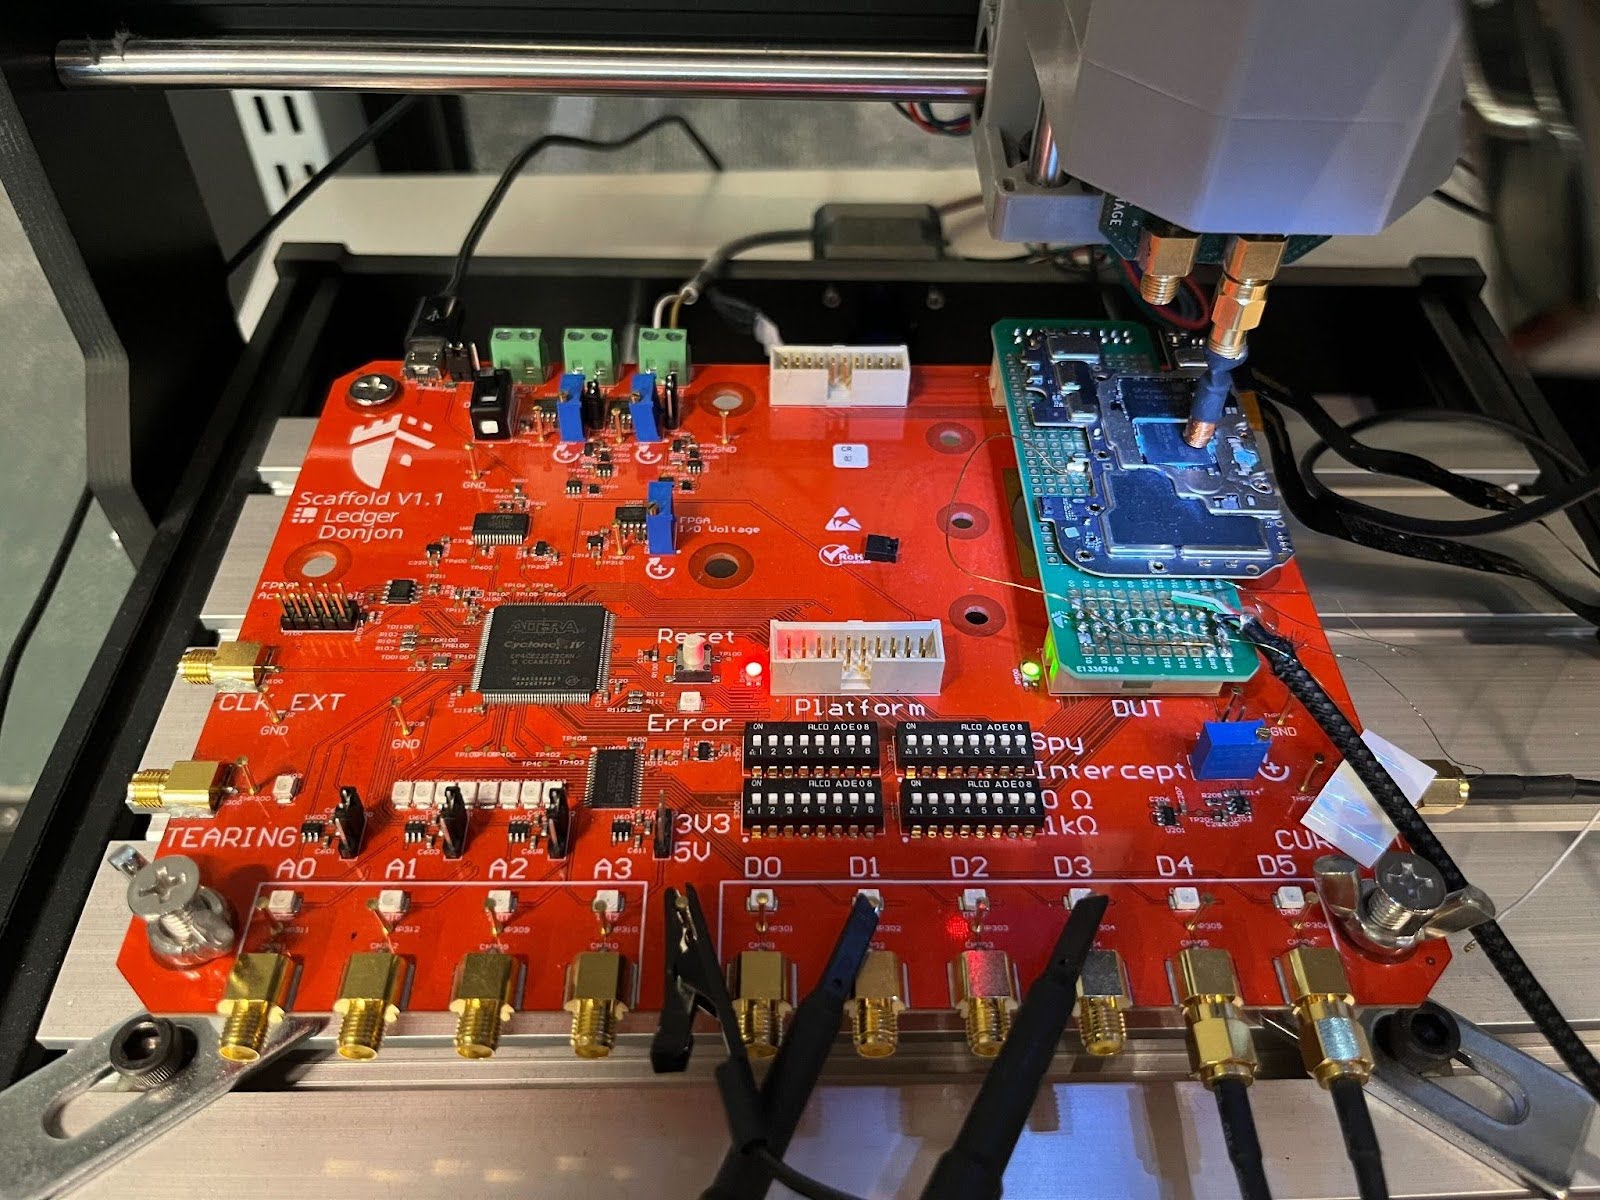
Исследователи из Donjon обнаружили аппаратную уязвимость в ряде Android-устройств на MediaTek. Проблема затрагивает ранние этапы загрузки устройства и позволяет атакующему при физическом доступе получить полный контроль над смартфоном. Специалистам удалось добиться выполнения кода в boot ROM, то есть на максимально привилегированном уровне, где обычных защитных барьеров уже почти не остаётся.

Речь идёт не о баге в каком-нибудь приложении, а о проблеме в цепочке загрузки. Donjon пишет, что после нескольких месяцев ревёрс-инжиниринга исследователи нашли способ нарушить проверки безопасности в процессе загрузки и взять управление на себя.

По их оценке, успешная атака требует повторяющихся попыток, но в условиях тестирования выполнить код удалось всего за несколько минут.


MediaTek уже включила связанную проблему в свой мартовский набор патчей. Там фигурирует кейс 2026-20435 / CVE-2026-20435, который описан как логическая ошибка в компоненте предзагрузчика, из-за которой возможен доступ к уникальным идентификаторам устройства.


Корпорация уведомила производителей устройств о проблемах и передала им патчи как минимум за два месяца до публикации. Также MediaTek отдельно отмечает, что на момент выпуска заплаток не было известно об активной эксплуатации этих уязвимостей в реальных атаках.

В бюллетене MediaTek перечислен длинный список затронутых чипсетов. Среди них, например, MT6739, MT6761, MT6765, MT6768, MT6781, MT6789, MT6833, MT6853, MT6877, MT6878, MT6893, MT6983 и другие. То есть история касается не одного экзотического чипа, а довольно широкой линейки SoC, которая использовалась в разных моделях смартфонов и планшетов.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru