


В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

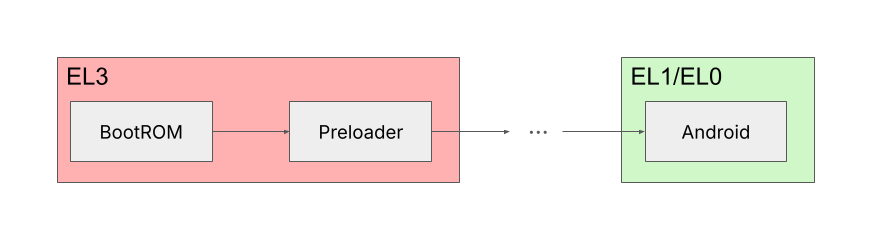
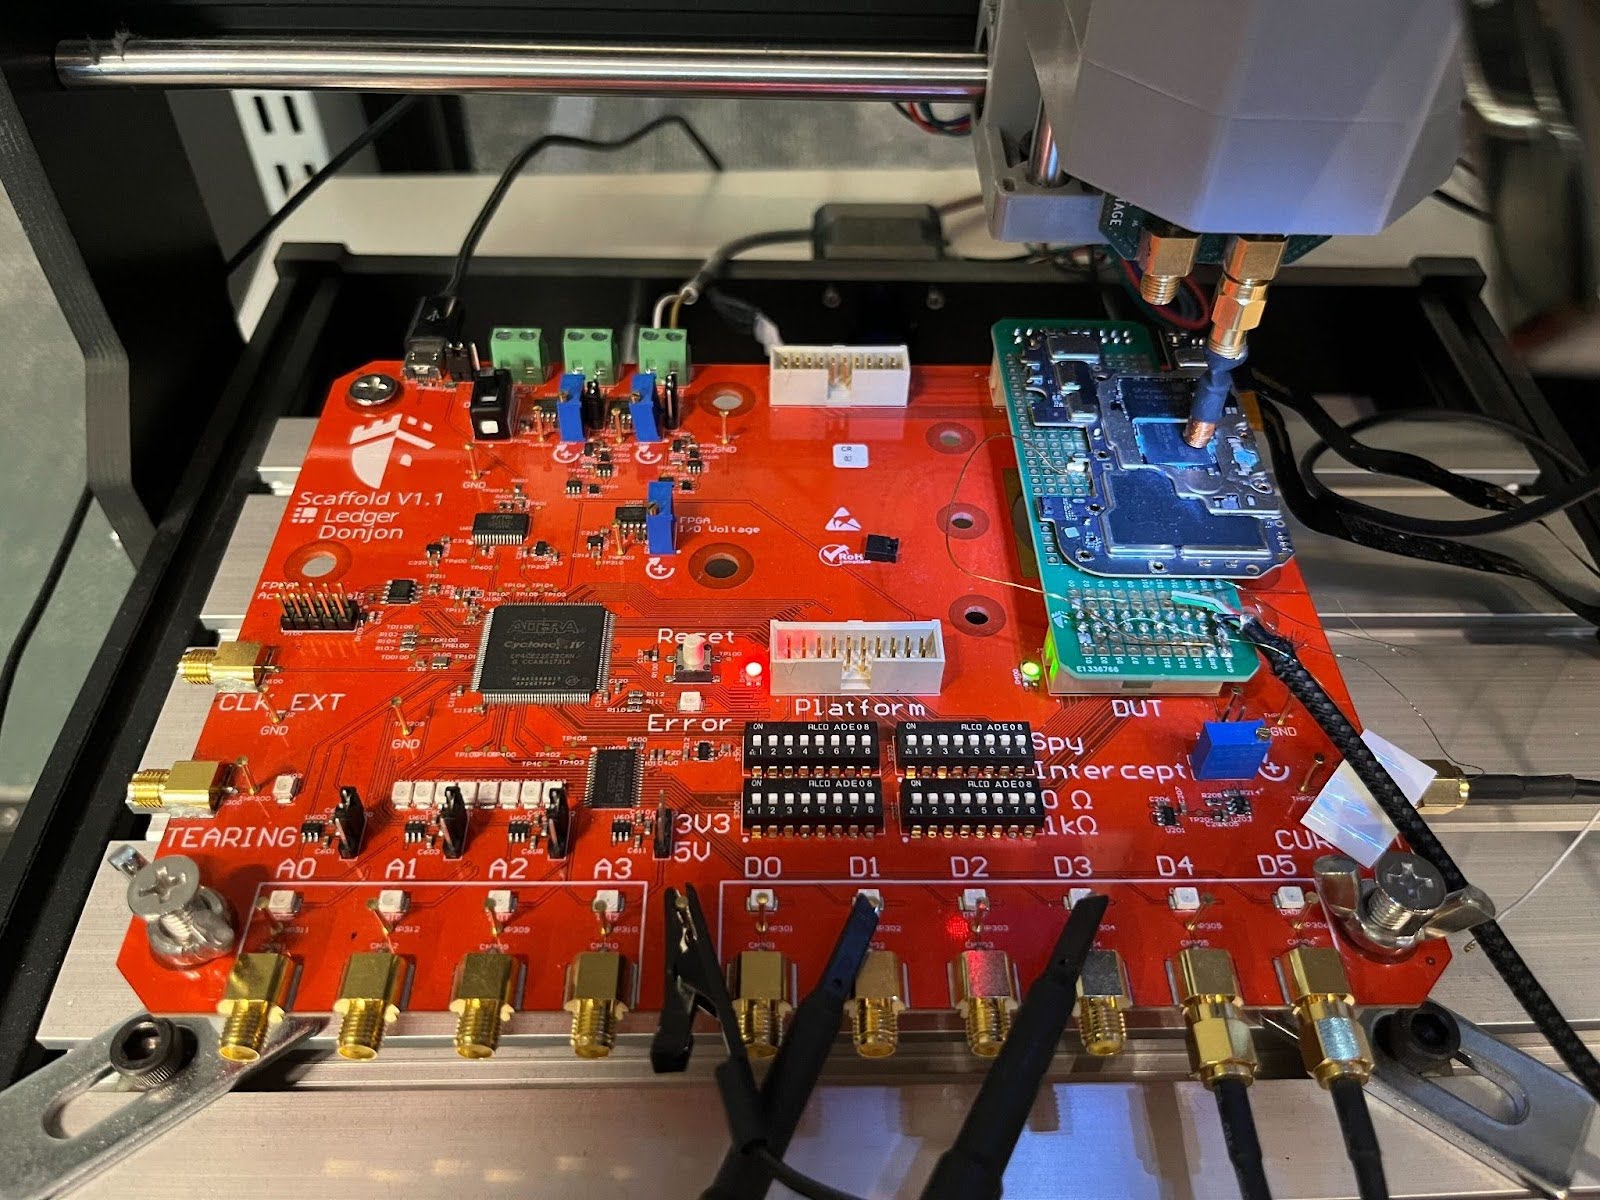
Исследователи из Donjon обнаружили аппаратную уязвимость в ряде Android-устройств на MediaTek. Проблема затрагивает ранние этапы загрузки устройства и позволяет атакующему при физическом доступе получить полный контроль над смартфоном. Специалистам удалось добиться выполнения кода в boot ROM, то есть на максимально привилегированном уровне, где обычных защитных барьеров уже почти не остаётся.

Речь идёт не о баге в каком-нибудь приложении, а о проблеме в цепочке загрузки. Donjon пишет, что после нескольких месяцев ревёрс-инжиниринга исследователи нашли способ нарушить проверки безопасности в процессе загрузки и взять управление на себя.

По их оценке, успешная атака требует повторяющихся попыток, но в условиях тестирования выполнить код удалось всего за несколько минут.


MediaTek уже включила связанную проблему в свой мартовский набор патчей. Там фигурирует кейс 2026-20435 / CVE-2026-20435, который описан как логическая ошибка в компоненте предзагрузчика, из-за которой возможен доступ к уникальным идентификаторам устройства.


Корпорация уведомила производителей устройств о проблемах и передала им патчи как минимум за два месяца до публикации. Также MediaTek отдельно отмечает, что на момент выпуска заплаток не было известно об активной эксплуатации этих уязвимостей в реальных атаках.

В бюллетене MediaTek перечислен длинный список затронутых чипсетов. Среди них, например, MT6739, MT6761, MT6765, MT6768, MT6781, MT6789, MT6833, MT6853, MT6877, MT6878, MT6893, MT6983 и другие. То есть история касается не одного экзотического чипа, а довольно широкой линейки SoC, которая использовалась в разных моделях смартфонов и планшетов.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru