


В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

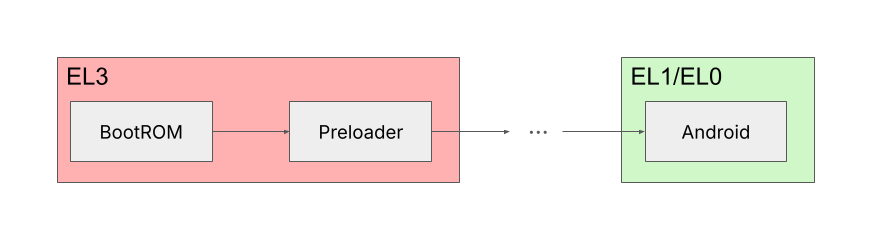
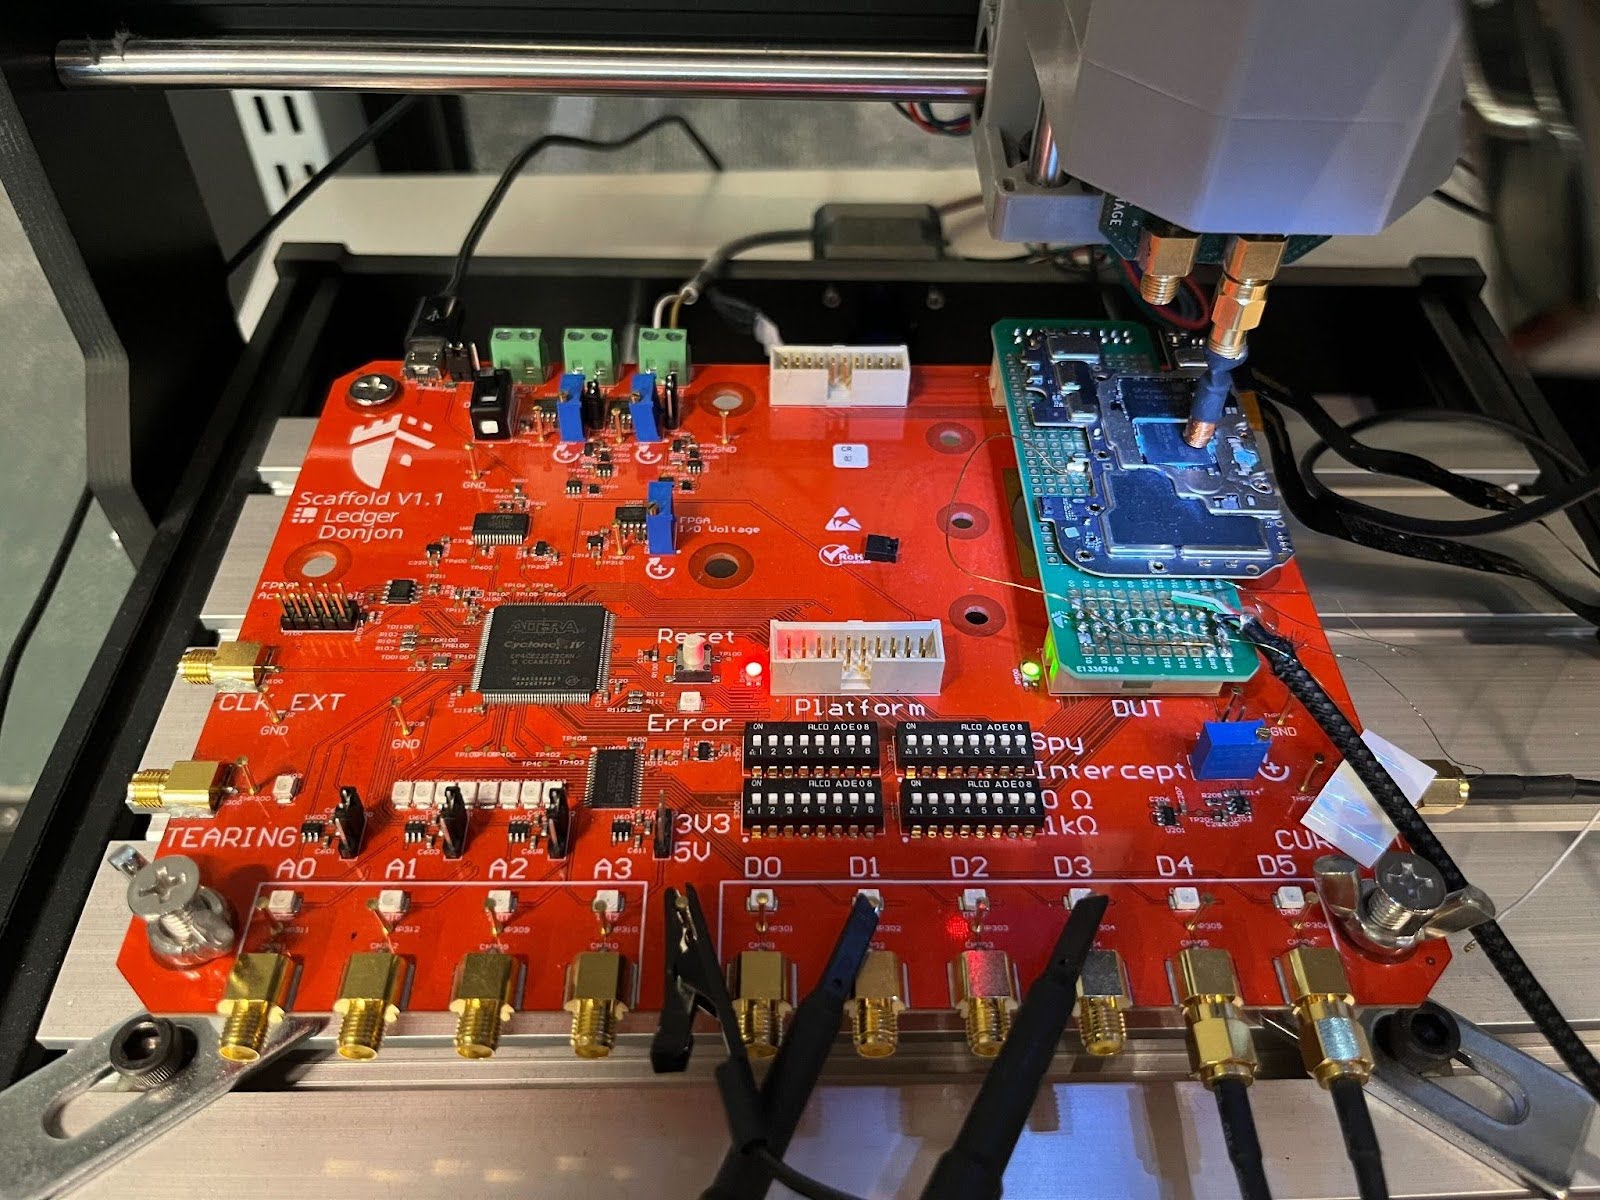
Исследователи из Donjon обнаружили аппаратную уязвимость в ряде Android-устройств на MediaTek. Проблема затрагивает ранние этапы загрузки устройства и позволяет атакующему при физическом доступе получить полный контроль над смартфоном. Специалистам удалось добиться выполнения кода в boot ROM, то есть на максимально привилегированном уровне, где обычных защитных барьеров уже почти не остаётся.

Речь идёт не о баге в каком-нибудь приложении, а о проблеме в цепочке загрузки. Donjon пишет, что после нескольких месяцев ревёрс-инжиниринга исследователи нашли способ нарушить проверки безопасности в процессе загрузки и взять управление на себя.

По их оценке, успешная атака требует повторяющихся попыток, но в условиях тестирования выполнить код удалось всего за несколько минут.


MediaTek уже включила связанную проблему в свой мартовский набор патчей. Там фигурирует кейс 2026-20435 / CVE-2026-20435, который описан как логическая ошибка в компоненте предзагрузчика, из-за которой возможен доступ к уникальным идентификаторам устройства.


Корпорация уведомила производителей устройств о проблемах и передала им патчи как минимум за два месяца до публикации. Также MediaTek отдельно отмечает, что на момент выпуска заплаток не было известно об активной эксплуатации этих уязвимостей в реальных атаках.

В бюллетене MediaTek перечислен длинный список затронутых чипсетов. Среди них, например, MT6739, MT6761, MT6765, MT6768, MT6781, MT6789, MT6833, MT6853, MT6877, MT6878, MT6893, MT6983 и другие. То есть история касается не одного экзотического чипа, а довольно широкой линейки SoC, которая использовалась в разных моделях смартфонов и планшетов.

Подпишитесь на новости

МВД обвинило Telegram в игнорировании запросов по борьбе с наркотиками

МВД заявило, что Telegram полностью игнорирует обращения российских правоохранителей по борьбе с незаконным оборотом наркотиков. По версии ведомства, мессенджер наряду с даркнетом стал одной из ключевых площадок для вовлечения подростков в наркопреступления.

Об этом на заседании президиума Общественного совета при МВД рассказал врио начальника Главного управления по контролю за оборотом наркотиков Кирилл Смуров, передает ТАСС.

По словам Смурова, администрация Telegram не реагирует на запросы и не предоставляет сведения, а основатель платформы Павел Дуров (внесен в перечень террористов и экстремистов Росфинмониторинга) не идет на контакт с российскими правоохранителями.

Для сравнения представитель ведомства привел Яндекс. По его словам, компания удаляет запрещенный контент самостоятельно либо по первому запросу полиции. Telegram, судя по заявлению Смурова, такой готовности к сотрудничеству не демонстрирует.

Власти и раньше предъявляли претензии к мессенджеру. По озвученным данным МВД, с 2022 года с использованием Telegram совершено около 153 тыс. преступлений.

Роскомнадзор также сообщал о более чем 150 тыс. требований удалить противоправный контент, оставшихся без ответа. Нынешнее заявление касается прежде всего сотрудничества в борьбе с наркотиками.

RSS: Новости на портале Anti-Malware.ru