

В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

В Android-смартфонах нашли аппаратную дыру с доступом через USB

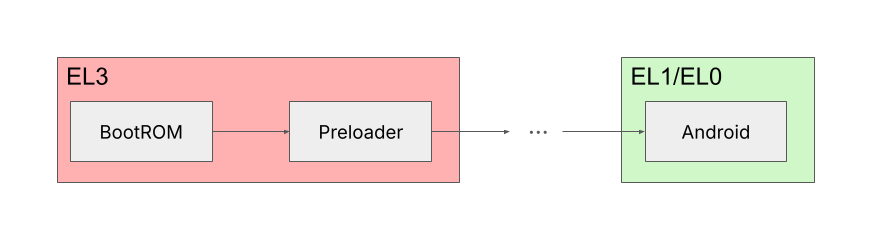
Исследователи из Donjon обнаружили аппаратную уязвимость в ряде Android-устройств на MediaTek. Проблема затрагивает ранние этапы загрузки устройства и позволяет атакующему при физическом доступе получить полный контроль над смартфоном. Специалистам удалось добиться выполнения кода в boot ROM, то есть на максимально привилегированном уровне, где обычных защитных барьеров уже почти не остаётся.

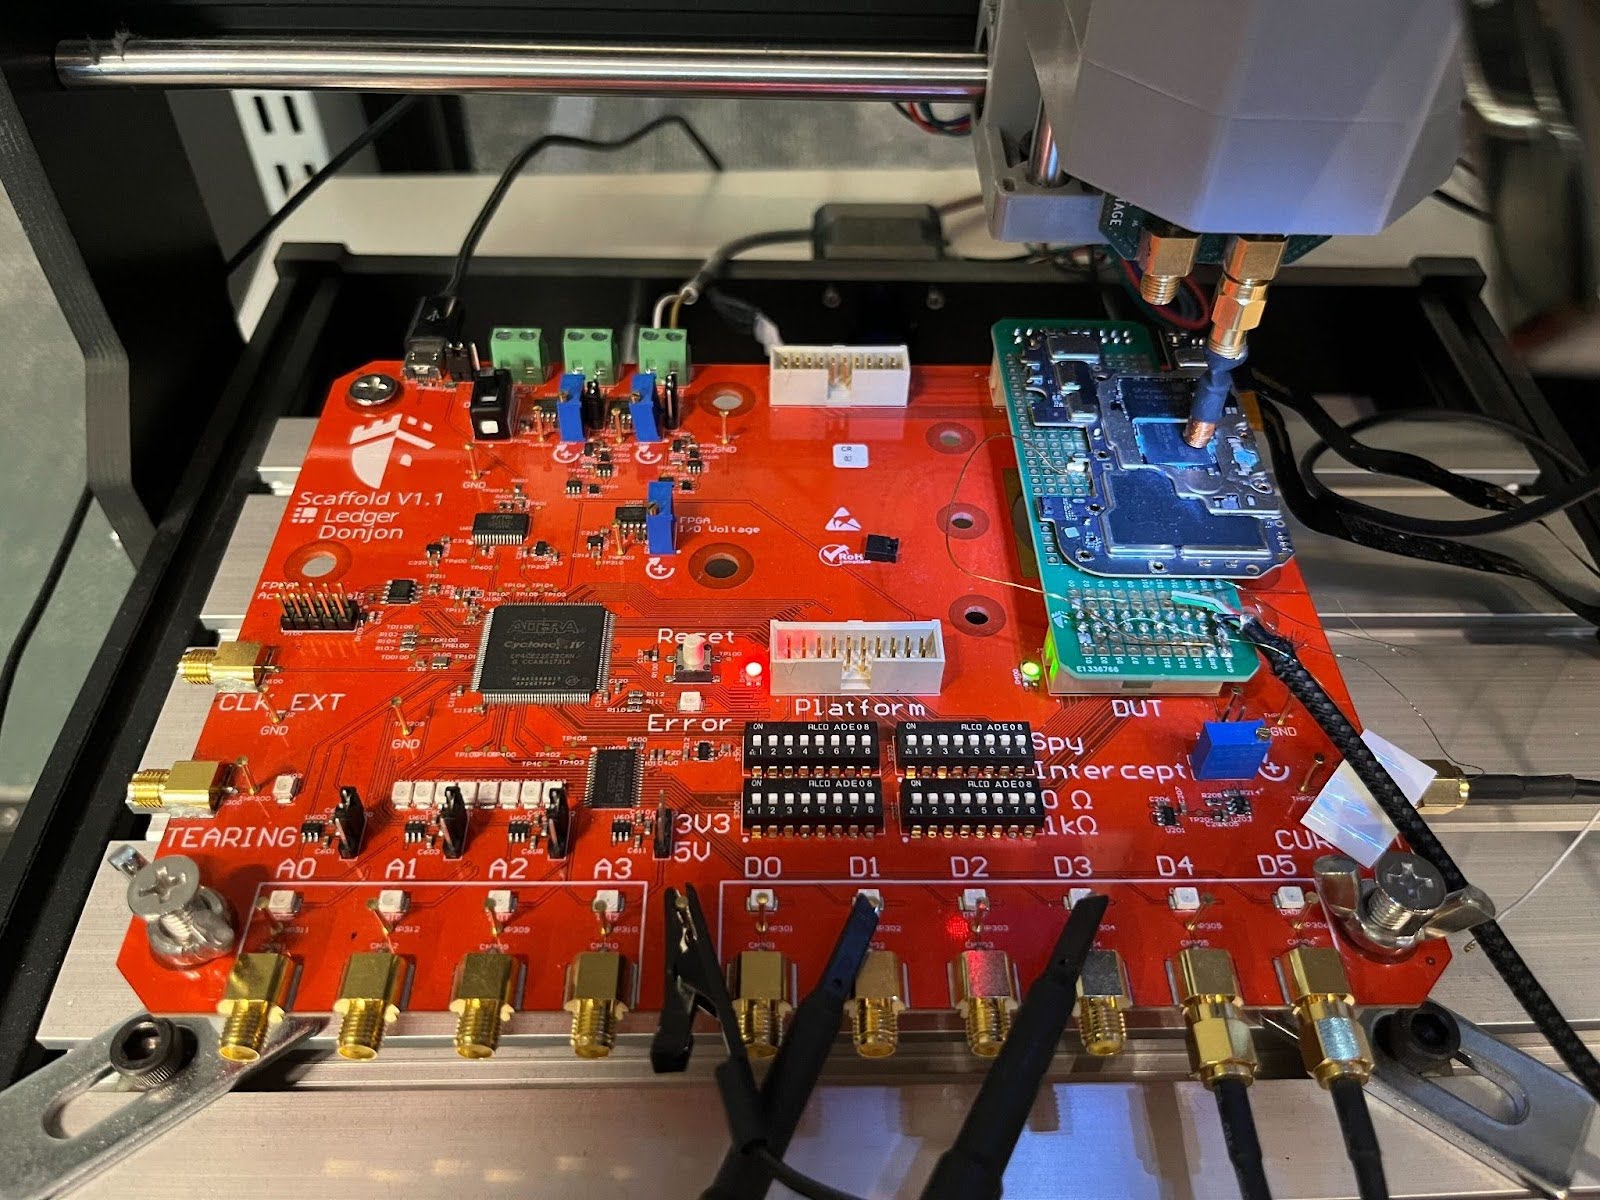
Речь идёт не о баге в каком-нибудь приложении, а о проблеме в цепочке загрузки. Donjon пишет, что после нескольких месяцев ревёрс-инжиниринга исследователи нашли способ нарушить проверки безопасности в процессе загрузки и взять управление на себя.

По их оценке, успешная атака требует повторяющихся попыток, но в условиях тестирования выполнить код удалось всего за несколько минут.


MediaTek уже включила связанную проблему в свой мартовский набор патчей. Там фигурирует кейс 2026-20435 / CVE-2026-20435, который описан как логическая ошибка в компоненте предзагрузчика, из-за которой возможен доступ к уникальным идентификаторам устройства.


Корпорация уведомила производителей устройств о проблемах и передала им патчи как минимум за два месяца до публикации. Также MediaTek отдельно отмечает, что на момент выпуска заплаток не было известно об активной эксплуатации этих уязвимостей в реальных атаках.

В бюллетене MediaTek перечислен длинный список затронутых чипсетов. Среди них, например, MT6739, MT6761, MT6765, MT6768, MT6781, MT6789, MT6833, MT6853, MT6877, MT6878, MT6893, MT6983 и другие. То есть история касается не одного экзотического чипа, а довольно широкой линейки SoC, которая использовалась в разных моделях смартфонов и планшетов.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
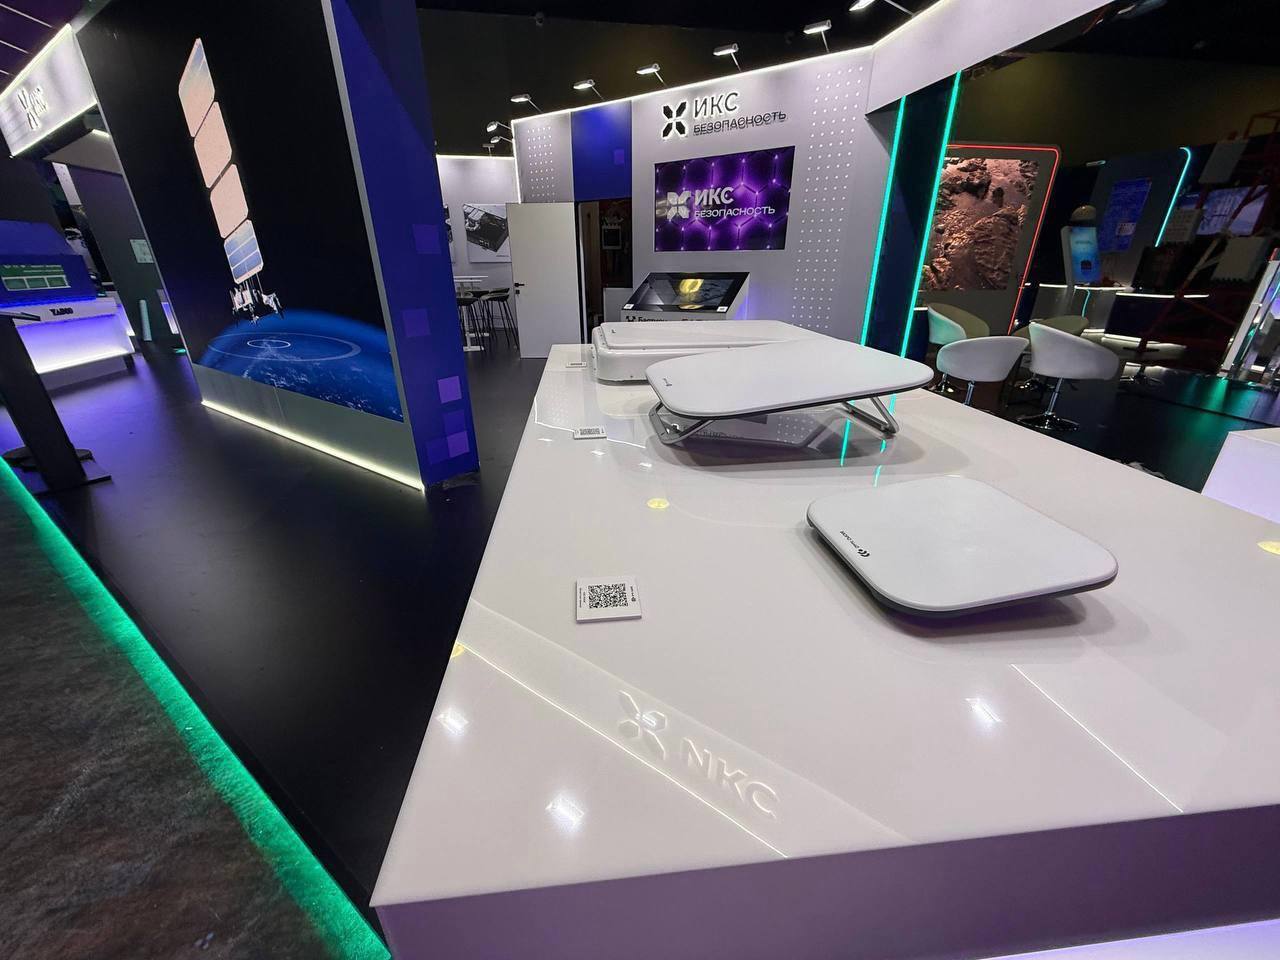

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru