


Telegram стал главным хабом киберпреступников вместо Tor

Telegram стал главным хабом киберпреступников вместо Tor

Telegram стал главным хабом киберпреступников вместо Tor

Telegram всё чаще упоминают не только как удобный мессенджер, но и как ключевую площадку для киберпреступников. По данным нового отчёта аналитиков Cyfirma, платформа фактически стала «операционным центром» современной киберпреступности.

Раньше главным символом цифрового подполья были закрытые форумы в сети Tor. Попасть туда было непросто, а после каждого рейда правоохранителей целые криминальные экосистемы рушились в один день.

Telegram, по мнению исследователей, оказался куда более живучей альтернативой. Если канал блокируют, его можно пересоздать за минуты и перенаправить подписчиков на резервную площадку.

Cyfirma называет происходящее «платформизацией киберпреступности». Незаконные сервисы всё больше напоминают легальный ИТ-бизнес: подписки, автоматизация, обновления, техподдержка, реклама в режиме реального времени. Чтобы запустить атаку, уже не обязательно быть опытным разработчиком — достаточно аккаунта в Telegram и небольшого бюджета.

Внутри таких каналов, отмечают в Cyfirma, продаются самые разные услуги — например, доступ ко взломанным корпоративным сетям. Распространены схемы «вредонос как услуга»: подписка на зловред с обновлениями и инструкциями. Есть и автоматизированные боты, позволяющие искать по базам утёкших паролей и банковских данных прямо внутри мессенджера.

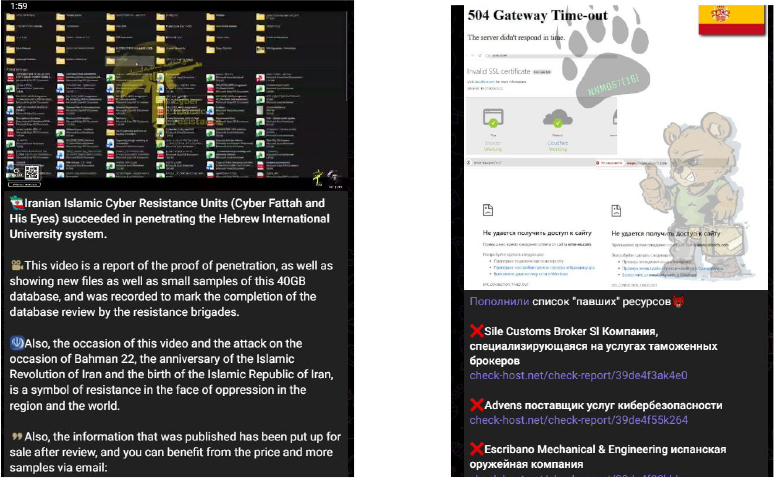
Telegram используется не только как рынок, но и как инструмент давления. Хактивисты применяют его для координации атак и распространения пропаганды. Группы, занимающиеся вымогательством, публикуют там таймеры обратного отсчёта и фрагменты похищенных данных, усиливая психологическое давление на жертву.


При этом даркнет никуда не исчез, но его роль изменилась. Если раньше сделки заключались на скрытых форумах, то теперь они часто начинаются там, а основная деятельность переносится в Telegram.

Как отмечают в Cyfirma, мессенджер не заменил Tor полностью, а стал его логичным продолжением — более быстрым, масштабируемым и доступным. И это делает цифровое подполье гораздо ближе к обычному пользователю, чем раньше.

Напомним, в прошлом месяце российские власти приняли решение начать работу по замедлению мессенджера Telegram в России. Чуть позже Песков заявил, что в Telegram фиксируется большое количество контента, который «потенциально может представлять опасность для России».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru