


Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

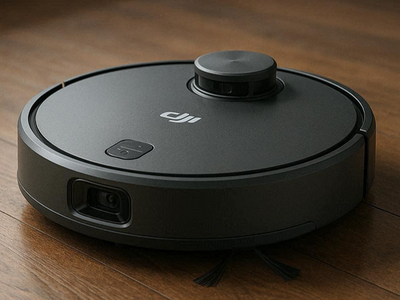
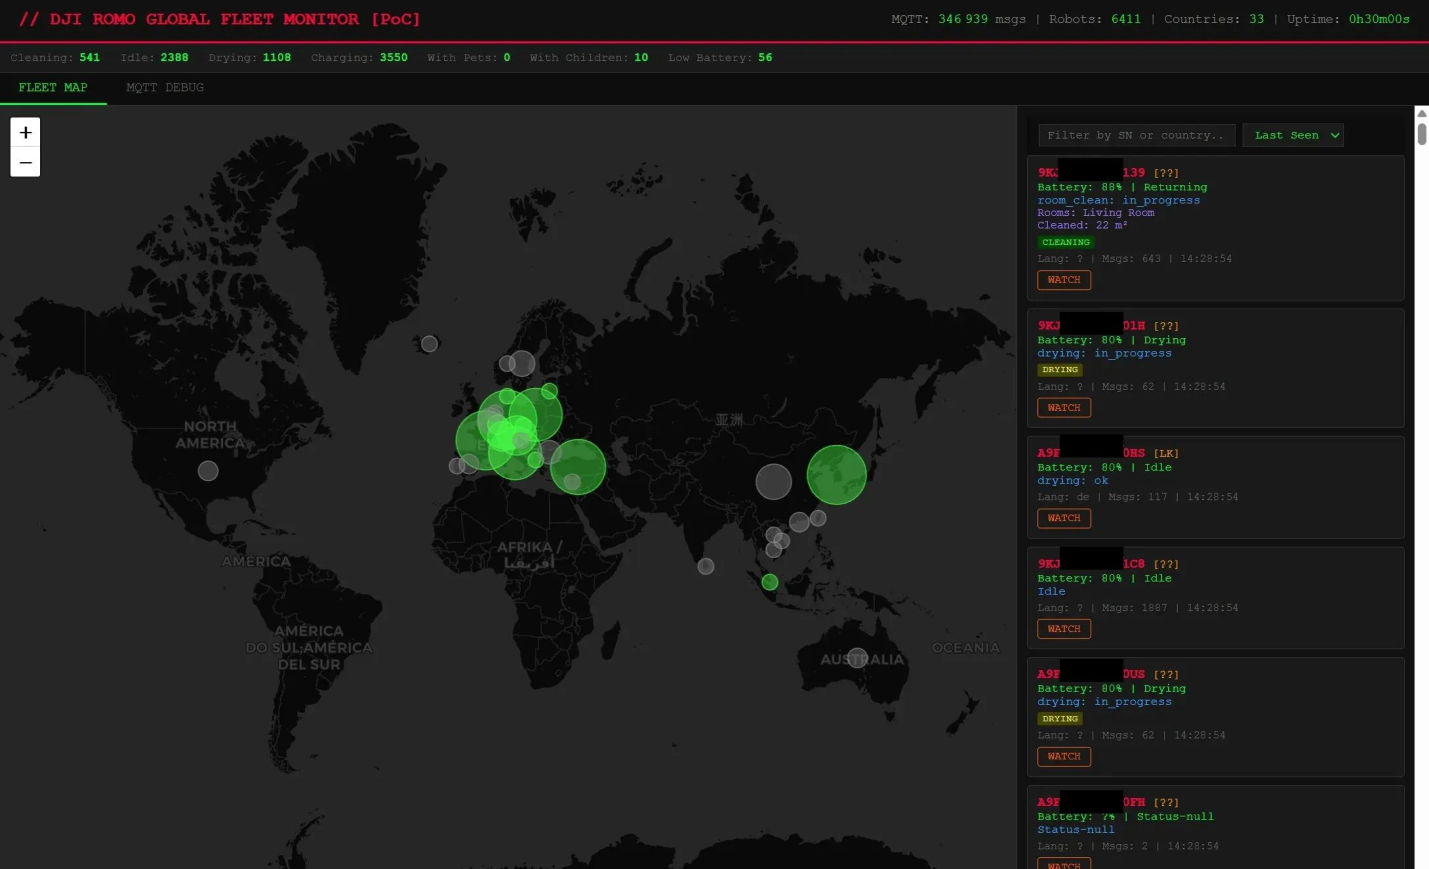
Специалист по ИИ из компании, сдающей в аренду жилье на праздники, написал программу для удаленного управления своим пылесосом DJI Romo через джойстик PS5 и обнаружил, что получил доступ к 6700 таким же роботам из 24 стран.

Более того, в его власти оказались портативные зарядные устройства DJI Power, привязанные к тем же серверам. Суммарно эксперимент выявил более 10 тыс. IoT-гаджетов, уязвимых к злоупотреблениям.

Проводя уборку в помещениях, DJI Romo обычно работает автономно, но его расписанием и задачами также можно управлять через приложение. Чтобы выяснить, каким образом робот-пылесос общается со своими серверами, Сэмми Аздуфал (Sammy Azdoufal) провел обратный инжиниринг с помощью ИИ-ассистента Claude Code.

Получив токен для связи со своим умным гаджетом через облако, программист обнаружил, что ключ открывает доступ к 6700 других DJI Romo, используемых жителями разных стран.

Тестирование созданного Аздуфалом игрового контроллера показало, что с его помощью можно выявить местоположение (IP-адреса) всех подключенных к интернету пылесосов в данной группе и получить информацию о планировке помещений, в которых они работают.

Как оказалось, смарт-пылесосы DJI каждые три минуты шлют видеоотчет на сервер компании, указывая свой серийный номер, обрабатываемую комнату, прогресс, оставшийся заряд и встреченные препятствия.


О баге в бэкенде DJI Romo, превращающем умного помощника в инструмент слежки, Аздуфал сообщил и вендору, и журналистам. На настоящий момент проблема в целом решена.

Экспертов давно тревожит вопрос безопасности IoT-устройств, способных открыть доступ к умному дому и поставить под угрозу благополучие его владельца. При отсутствии адекватной защиты подобные гаджеты могут послужить точкой входа в домашнюю компьютерную сеть или инструментом атаки в составе ботнетов; собранные через эксплойт данные также можно использовать для манипуляций и шантажа.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru