


Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

Привязав DJI Romo к джойстику, умелец обрел контроль над 10 тыс. пылесосов

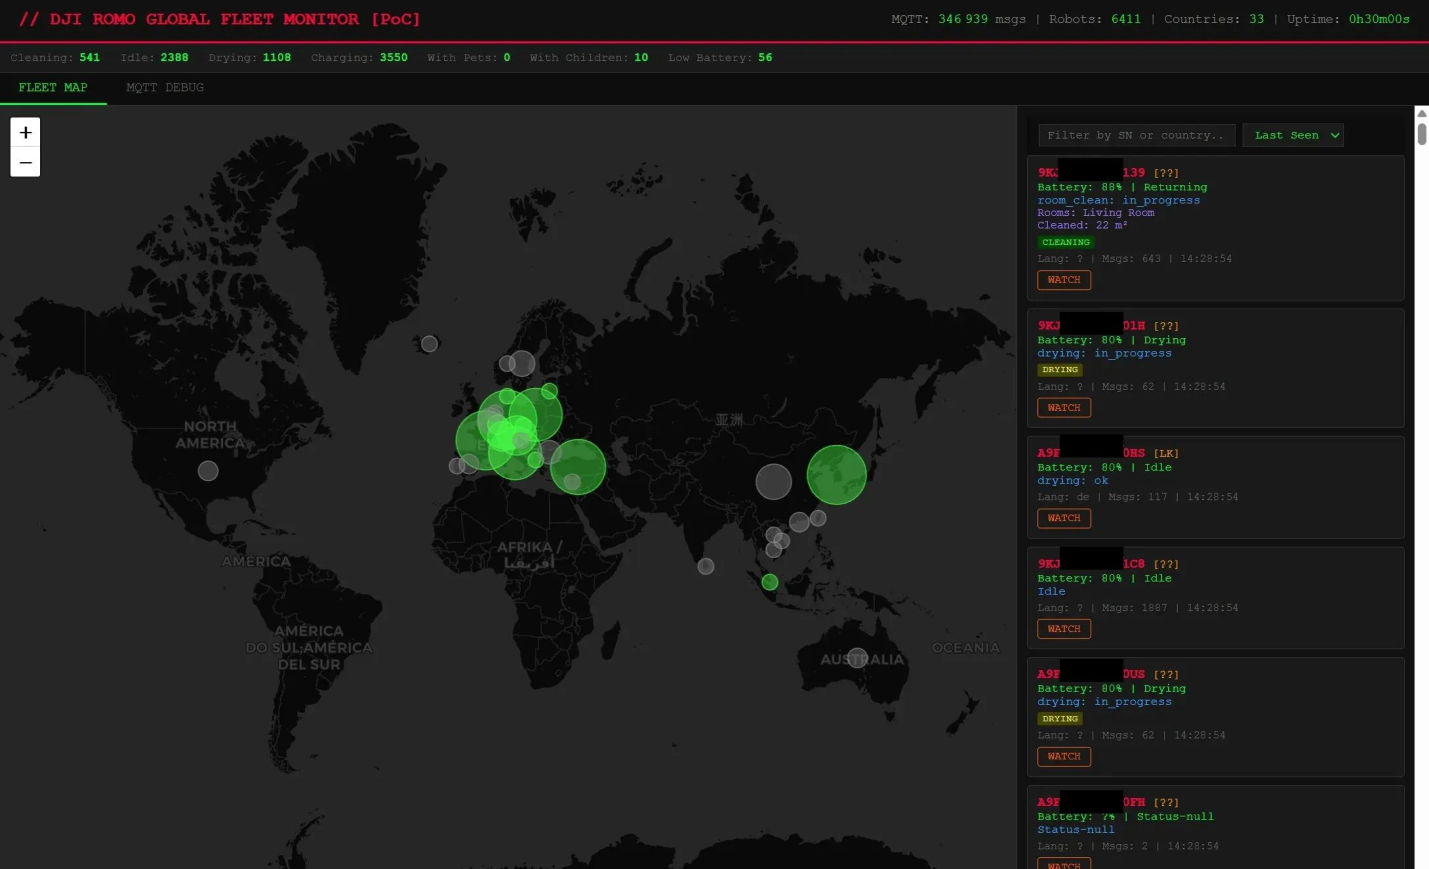
Специалист по ИИ из компании, сдающей в аренду жилье на праздники, написал программу для удаленного управления своим пылесосом DJI Romo через джойстик PS5 и обнаружил, что получил доступ к 6700 таким же роботам из 24 стран.

Более того, в его власти оказались портативные зарядные устройства DJI Power, привязанные к тем же серверам. Суммарно эксперимент выявил более 10 тыс. IoT-гаджетов, уязвимых к злоупотреблениям.

Проводя уборку в помещениях, DJI Romo обычно работает автономно, но его расписанием и задачами также можно управлять через приложение. Чтобы выяснить, каким образом робот-пылесос общается со своими серверами, Сэмми Аздуфал (Sammy Azdoufal) провел обратный инжиниринг с помощью ИИ-ассистента Claude Code.

Получив токен для связи со своим умным гаджетом через облако, программист обнаружил, что ключ открывает доступ к 6700 других DJI Romo, используемых жителями разных стран.

Тестирование созданного Аздуфалом игрового контроллера показало, что с его помощью можно выявить местоположение (IP-адреса) всех подключенных к интернету пылесосов в данной группе и получить информацию о планировке помещений, в которых они работают.

Как оказалось, смарт-пылесосы DJI каждые три минуты шлют видеоотчет на сервер компании, указывая свой серийный номер, обрабатываемую комнату, прогресс, оставшийся заряд и встреченные препятствия.


О баге в бэкенде DJI Romo, превращающем умного помощника в инструмент слежки, Аздуфал сообщил и вендору, и журналистам. На настоящий момент проблема в целом решена.

Экспертов давно тревожит вопрос безопасности IoT-устройств, способных открыть доступ к умному дому и поставить под угрозу благополучие его владельца. При отсутствии адекватной защиты подобные гаджеты могут послужить точкой входа в домашнюю компьютерную сеть или инструментом атаки в составе ботнетов; собранные через эксплойт данные также можно использовать для манипуляций и шантажа.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru