


Попытки ботоводов Kimwolf создать резервную C2-связь вырубили I2P-сеть

Попытки ботоводов Kimwolf создать резервную C2-связь вырубили I2P-сеть

Попытки ботоводов Kimwolf создать резервную C2-связь вырубили I2P-сеть

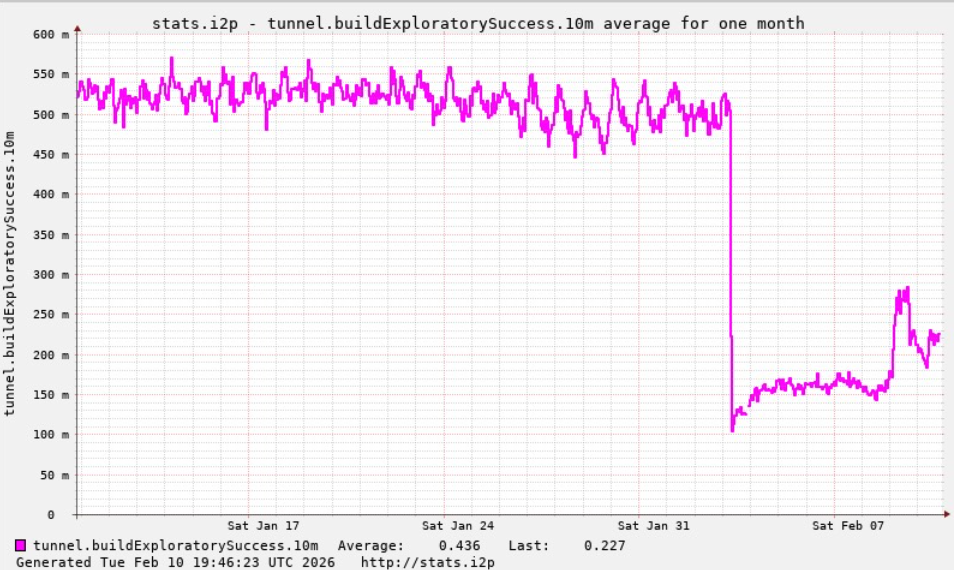
Последнее время пользователи I2P массово жалуются на сбои: при повышении нагрузки роутеры виснут, временами анонимная сеть вообще выпадает из доступа. Как оказалось, причиной тому внезапное нашествие 700 тыс. ботов Kimwolf.

Попытки многочисленных зараженных устройств присоединиться к I2P-сети, в которой, как выяснил KrebsOnSecurity, ежедневно активны лишь 15-20 тыс. узлов, стали забивать каналы, как при DDoS-атаке.

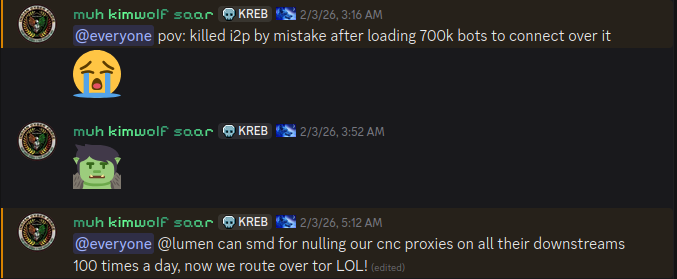
Ботоводы Kimwolf сами не ожидали такого эффекта: ведь они просто хотели опробовать I2P в качестве резервного варианта C2-связи — на случай отказа основной командной инфраструктуры стараниями правоохраны и законопослушных провайдеров.


В итоге было решено отказаться от этой идеи и поэкспериментировать с Tor.


В настоящее время I2P-сеть все еще работает вполсилы. Обновления подготовлены и развертываются, на следующей неделе ситуация должна улучшиться.

Объявившийся в конце прошлого года IoT-ботнет Kimwolf быстро возрос: в январе в его состав уже входило более 2 млн зараженных устройств. Новобранец используется в основном для проксирования вредоносного трафика и проведения DDoS-атак.

В американской компании Synthient отслеживают новую угрозу и недавно заметили, что численность мощного ботнета сократилась на 600 тыс. устройств.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru