


Каждая третья компания в России пережила более 10 кибератак за год

Каждая третья компания в России пережила более 10 кибератак за год

Каждая третья компания в России пережила более 10 кибератак за год

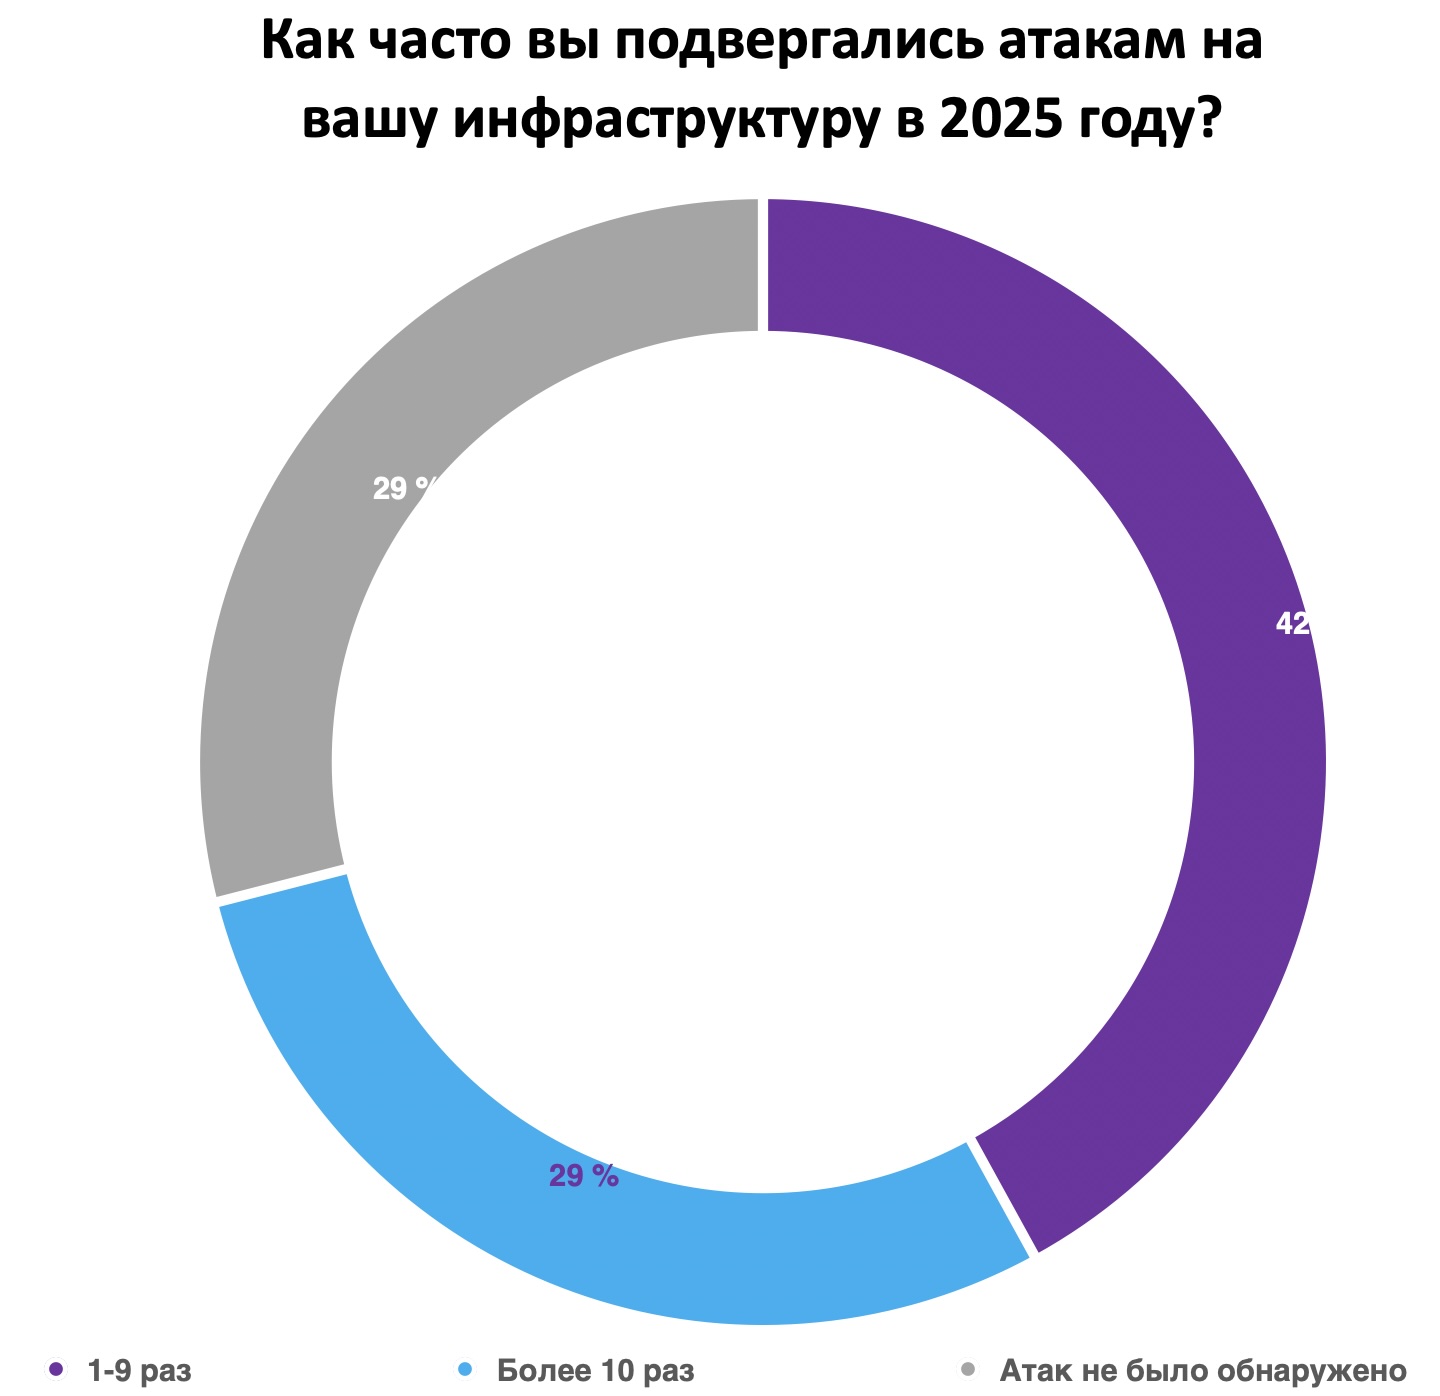
Почти треть российских компаний в 2025 году пережили более десяти кибератак на свою инфраструктуру. Об этом говорят результаты опроса, проведённого Центром компетенций сетевой безопасности компании «Гарда». Согласно данным исследования, 29% респондентов сообщили о десяти и более атаках, ещё у 42% инциденты происходили от одного до девяти раз.

При этом 29% участников заявили, что не фиксировали атак вовсе. В «Гарде» отмечают: это не обязательно означает их отсутствие — возможно, дело в недостаточном уровне мониторинга событий информационной безопасности.

Самыми распространёнными угрозами остаются фишинг и социальная инженерия — с ними сталкивались 69% опрошенных компаний.

На втором месте — вредоносные программы, включая инфостилеры, трояны и шифровальщики (56%). DDoS-атаки затронули почти треть участников опроса — 31%.


Отдельный блок опроса был посвящён тому, какие атаки труднее всего обнаружить и остановить. Лидируют здесь атаки с использованием уязвимостей нулевого дня — их назвали самыми проблемными 68% респондентов.

На втором месте — атаки внутри периметра с применением легитимных учётных записей (45%). Также компании отмечают сложности с выявлением скрытных вредоносных инструментов и атак, идущих через внешние сервисы с низким уровнем защиты.

По словам руководителя продукта «Гарда TI Feeds» Ильи Селезнёва, результаты опроса показывают очевидную тенденцию: киберугрозы развиваются быстрее, чем традиционные меры защиты.

Он подчёркивает, что в таких условиях всё большую роль играет проактивный подход и работа с актуальными данными об угрозах — от поиска фишинговых доменов и скомпрометированных учётных данных до выявления утечек персональных данных и исходного кода ещё до того, как ими воспользуются злоумышленники.

В целом результаты опроса подтверждают: даже если атаки «не видны», это не значит, что их нет. А фокус на обнаружение и предотвращение становится не менее важным, чем реагирование на уже произошедшие инциденты.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru