


Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

«Лаборатория Касперского» разобрала свежую кампанию кибергруппы Stan Ghouls, которая в конце 2025 года активно атаковала организации в странах СНГ — от России до Казахстана, Кыргызстана и Узбекистана. Под удар попали финансовые компании, промышленные предприятия и ИТ-бизнес. В целом набор инструментов у злоумышленников остался прежним, но инфраструктуру они заметно обновили, плюс, похоже, начали присматриваться к атакам на IoT.

Stan Ghouls ведёт целевые кампании как минимум с 2023 года и уже успела выработать узнаваемый почерк.

Группировка использует собственные вредоносные загрузчики на Java и регулярно «освежает» инфраструктуру, регистрируя новые домены под каждую волну атак. Основной интерес злоумышленников, по оценке экспертов, по-прежнему связан с финансовой выгодой, но элементы кибершпионажа тоже не исключаются.

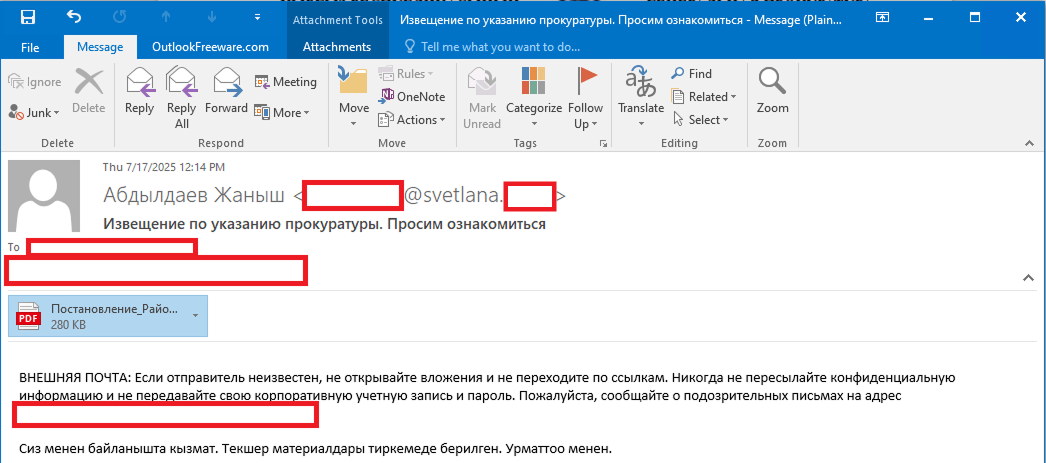
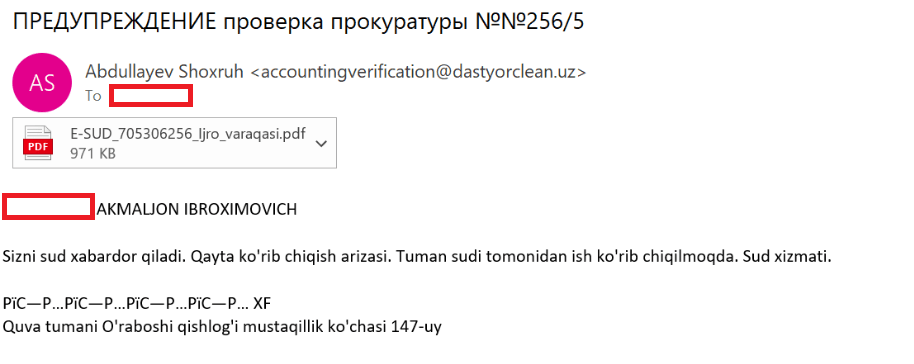
Сценарий атак выглядит классически, но исполнен аккуратно. Всё начинается с фишинговых писем с вредоносными PDF-вложениями. Письма тщательно подгоняются под конкретных жертв и пишутся на локальных языках.


Часто они маскируются под официальные уведомления — например, «предупреждение от прокуратуры» или «постановление районного суда». Внутри PDF скрыта ссылка: переход по ней запускает вредоносный загрузчик. Отдельно жертву просят установить Java, якобы без неё документ нельзя открыть.


После этого загрузчик скачивает легитимный софт для удалённого администрирования — NetSupport, который злоумышленники используют для полного контроля над заражённой системой. Ранее ключевым инструментом Stan Ghouls был коммерческий RAT STRRAT (он же Strigoi Master), и группа продолжает полагаться на проверенные решения, не меняя их без необходимости.

По данным «Лаборатории Касперского», в рамках этой кампании злоумышленники атаковали более 60 целей — довольно внушительное число для таргетированной операции. Это говорит о наличии ресурсов для ручного управления десятками скомпрометированных устройств одновременно.

Отдельный интерес вызвал один из доменов, использовавшихся в прошлых кампаниях группы. На нём исследователи обнаружили файлы, связанные с известным IoT-зловредом Mirai. Это может указывать на расширение арсенала Stan Ghouls и попытки группы попробовать себя в атаках на умные устройства.

Эксперты продолжают отслеживать активность группировки и предупреждать клиентов о новых кампаниях.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru