


Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

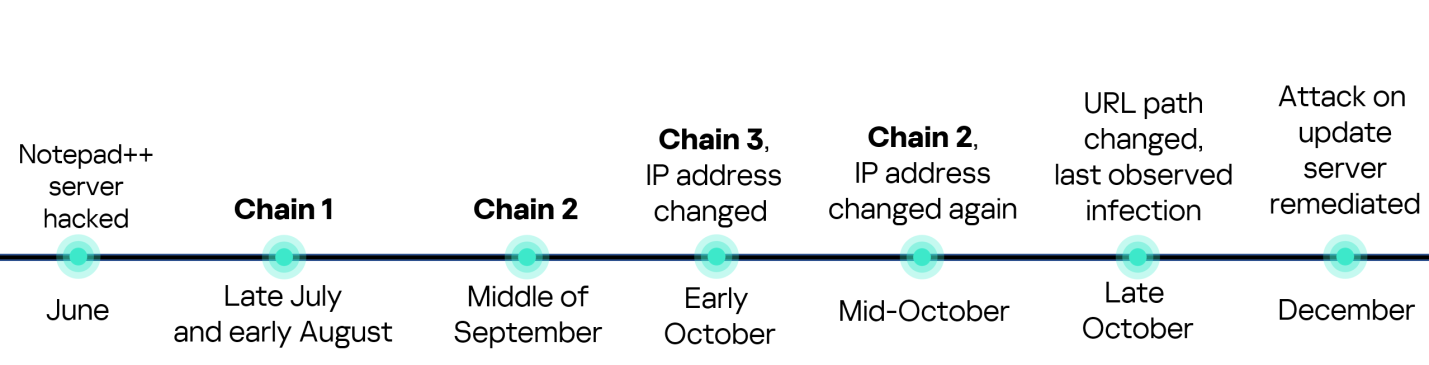
В «Лаборатории Касперского» изучили данные телеметрии об атаках с использованием обновлений Notepad++ и пришли к выводу, что за три месяца злодеи как минимум трижды переписывали заново схему заражения.

Изменялось все: используемые IP-адреса, домены, хеши файлов с полезной нагрузкой. Во всех случаях в финале на Windows-машину жертвы устанавливался маячок Cobalt Strike, обеспечивающий удаленный доступ атакующим.

В поле зрения других специалистов по ИБ попал и был обнародован лишь один порядок доставки вредоносов под видом апдейта Notepad++. Новое исследование расширило список известных индикаторов компрометации, и потенциальные жертвы заражения теперь могут провести более тщательную проверку своих активов.


«Тем, кто уже проверил свои системы по известным IoC и ничего не нашёл, не стоит думать, что угрозы нет, — предупреждает эксперт Kaspersky GReAT Георгий Кучерин. — Поскольку злоумышленники часто меняли инструменты, нельзя исключать, что существуют и иные цепочки заражения, которые пока ещё не выявлены».

На настоящий момент выявлены несколько мишеней, заинтересовавших авторов атаки на Notepad++ (все попытки заражения пресечены):

  • индивидуальные пользователи продукта во Вьетнаме, Сальвадоре, Австралии;
  • госструктура Филиппин;
  • финансовая организация в Сальвадоре;
  • вьетнамский ИТ-провайдер.
Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru