


Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

Вымогатели Everest заявили о краже 860 Гбайт данных у McDonald’s

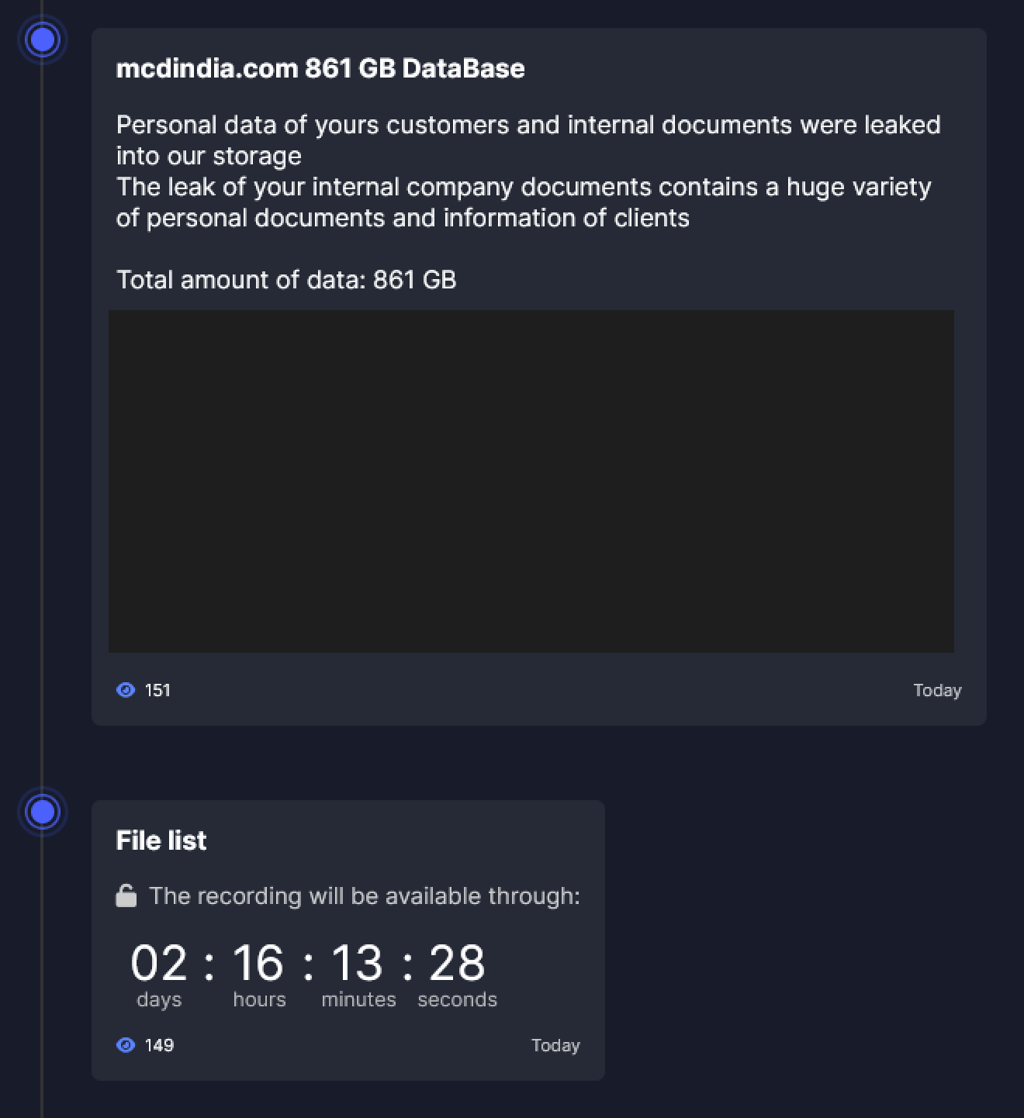
В перечне жертв на сайте утечек кибергруппы Everest в даркнете появилось новое имя — McDonald's. Злоумышленники утверждают, что в ходе атаки им удалось выкачать 861 Гбайт данных из сети представительства компании в Индии.

Судя по записи, дедлайн на оплату возврата зашифрованных файлов наступит через два дня. Если выкуп не будет получен в срок, украденная информация (ПДн и внутренние документы), сольют в паблик. 

В подтверждение своих слов вымогатели представили образцы хакерской добычи — персональные данные клиентов и сотрудников McDonald's India, а также скриншоты неких финансовых отчетов. Изучив эти семплы, специалисты Cybernews обнаружили, что информация, скорее всего, достоверна, но в большинстве своем устарела.


Тем не менее, ПДн и документация 2017-2019 годов все еще могут быть использованы для фрода и прочих атак с применением методов социальной инженерии. Независимое новостное издание запросило комментарий у McDonald's и ждет отклика.

В прошлом месяце вымогатели Everest заявили о краже 900 Гбайт конфиденциальных данных у Nissan. Официальных разъяснений японского автопроизводителя по этому поводу тоже пока нет.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru