


MAX начал помечать звонки от неизвестных и показывать регион вызова

MAX начал помечать звонки от неизвестных и показывать регион вызова

MAX начал помечать звонки от неизвестных и показывать регион вызова

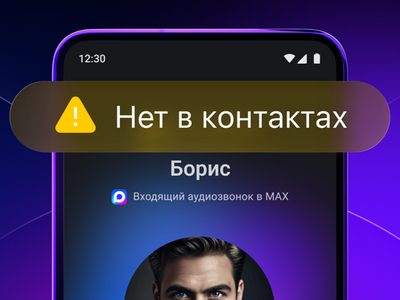
Мессенджер MAX продолжает усиливать защиту от телефонных мошенников. В новом обновлении сервис начал предупреждать пользователей о звонках от неизвестных абонентов — прямо во время входящего вызова. Теперь, если звонит номер, которого нет в списке контактов, на экране появится заметная плашка «Нет в контактах».

А если вызов поступает из-за границы, MAX дополнительно покажет регион, откуда звонят. Никаких сложных настроек не требуется — достаточно просто обновить приложение.

В компании уточняют, что нововведение стало частью общей антифрод-стратегии мессенджера и направлено на то, чтобы пользователи быстрее ориентировались в потенциально подозрительных звонках.

В MAX уже работает кнопка «Пожаловаться». Если сообщение или звонок вызывают сомнения, достаточно зажать сообщение в чате, выбрать пункт «Пожаловаться» и указать причину — спам, мошенничество или нежелательный контент. Такие обращения оперативно проверяют специалисты Центра безопасности MAX.

Дополнительно пользователям рекомендуют включить двухфакторную аутентификацию. Она настраивается в разделе «Приватность» и предполагает подтверждение входа сразу двумя способами: кодом из СМС и облачным паролем. В компании подчёркивают, что пароль должен быть сложным, а подсказка — неочевидной для посторонних.

По состоянию на 14 января в MAX зарегистрировано 85 млн пользователей, а суточный охват превышает 55 млн активных аккаунтов. С момента запуска пользователи отправили более 18 млрд сообщений, совершили 2,5 млрд звонков, записали свыше 200 млн видеокружков и отправили более 1 млрд стикеров.

Центр безопасности мессенджера также отчитывается о результатах борьбы с угрозами: только в сентябре было заблокировано 105 тысяч подозрительных аккаунтов и удалено более 350 тысяч вредоносных файлов. Совместная работа с МВД РФ, по данным компании, привела к задержанию девяти мошенников в разных регионах страны.

Сегодня мы также писали, что в России могут сделать ещё один шаг к «безбумажному» вождению. МВД РФ предлагает официально приравнять показ водительских прав и регистрационных документов на автомобиль в мессенджере MAX к предъявлению их бумажных оригиналов.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru