

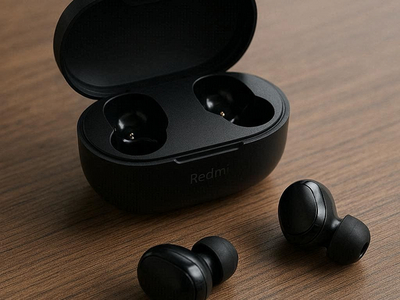

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

У владельцев Xiaomi Redmi Buds появился неприятный повод насторожиться. В популярной линейке беспроводных наушников нашли две критические уязвимости, которые позволяют атаковать устройство по Bluetooth — без сопряжения, подтверждений и вообще какого-либо участия пользователя.

О находке рассказали специалисты CERT/CC. Под удар попали модели Redmi Buds от 3 Pro до 6 Pro. Атака возможна, если злоумышленник находится в радиусе действия Bluetooth — примерно до 20 метров.

Самая опасная уязвимость получила идентификатор CVE-2025-13834. Исследователи прямо сравнивают её с легендарным багом Heartbleed, который когда-то потряс весь интернет.

Суть проблемы в том, что прошивка наушников не проверяет длину входящих данных. Если отправить специально сформированную команду RFCOMM TEST с «раздутым» размером, но пустой нагрузкой, устройство доверчиво отвечает кусочком своей памяти.

И это не абстрактные байты. За один запрос атакующий может получить до 127 байт конфиденциальных данных — например, номер телефона собеседника во время активного звонка. Команду можно повторять снова и снова, тихо вытаскивая данные из памяти, пока пользователь даже не подозревает, что происходит что-то странное.

Вторая уязвимость, CVE-2025-13328, бьёт уже не по конфиденциальности, а по работоспособности. Здесь всё проще и грубее: если засыпать наушники большим количеством команд, их очередь обработки переполняется, ресурсы заканчиваются — и прошивка падает.

Соединение обрывается, наушники перестают отвечать, а оживить их можно только физически, убрав в зарядный кейс и достав обратно. Причём атака работает сразу по нескольким каналам, включая стандартный Hands-Free Profile (HFP) и некий вспомогательный сервис Airoha, который, судя по всему, вообще не предназначался для внешнего использования.

Чтобы провернуть атаку, не нужно ничего подтверждать и ни с кем соединяться. Достаточно узнать MAC-адрес наушников — а это легко делается обычными инструментами для Bluetooth-сканирования.

В тестах исследователей атаки успешно проводились с расстояния около 20 метров. Стены и помехи могут сократить дальность, но в общественных местах этого более чем достаточно.

На момент публикации официального патча нет. В отчёте прямо указано, что получить комментарий от Xiaomi о сроках устранения уязвимостей не удалось.

До выхода патча рекомендация предельно простая и не слишком удобная: отключать Bluetooth, когда наушники не используются, особенно в людных местах — транспорте, офисах, кафе и аэропортах.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru