

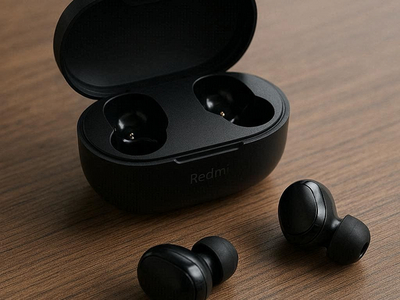

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

У владельцев Xiaomi Redmi Buds появился неприятный повод насторожиться. В популярной линейке беспроводных наушников нашли две критические уязвимости, которые позволяют атаковать устройство по Bluetooth — без сопряжения, подтверждений и вообще какого-либо участия пользователя.

О находке рассказали специалисты CERT/CC. Под удар попали модели Redmi Buds от 3 Pro до 6 Pro. Атака возможна, если злоумышленник находится в радиусе действия Bluetooth — примерно до 20 метров.

Самая опасная уязвимость получила идентификатор CVE-2025-13834. Исследователи прямо сравнивают её с легендарным багом Heartbleed, который когда-то потряс весь интернет.

Суть проблемы в том, что прошивка наушников не проверяет длину входящих данных. Если отправить специально сформированную команду RFCOMM TEST с «раздутым» размером, но пустой нагрузкой, устройство доверчиво отвечает кусочком своей памяти.

И это не абстрактные байты. За один запрос атакующий может получить до 127 байт конфиденциальных данных — например, номер телефона собеседника во время активного звонка. Команду можно повторять снова и снова, тихо вытаскивая данные из памяти, пока пользователь даже не подозревает, что происходит что-то странное.

Вторая уязвимость, CVE-2025-13328, бьёт уже не по конфиденциальности, а по работоспособности. Здесь всё проще и грубее: если засыпать наушники большим количеством команд, их очередь обработки переполняется, ресурсы заканчиваются — и прошивка падает.

Соединение обрывается, наушники перестают отвечать, а оживить их можно только физически, убрав в зарядный кейс и достав обратно. Причём атака работает сразу по нескольким каналам, включая стандартный Hands-Free Profile (HFP) и некий вспомогательный сервис Airoha, который, судя по всему, вообще не предназначался для внешнего использования.

Чтобы провернуть атаку, не нужно ничего подтверждать и ни с кем соединяться. Достаточно узнать MAC-адрес наушников — а это легко делается обычными инструментами для Bluetooth-сканирования.

В тестах исследователей атаки успешно проводились с расстояния около 20 метров. Стены и помехи могут сократить дальность, но в общественных местах этого более чем достаточно.

На момент публикации официального патча нет. В отчёте прямо указано, что получить комментарий от Xiaomi о сроках устранения уязвимостей не удалось.

До выхода патча рекомендация предельно простая и не слишком удобная: отключать Bluetooth, когда наушники не используются, особенно в людных местах — транспорте, офисах, кафе и аэропортах.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru