


Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники, которые мы привыкли считать безобидным аксессуаром, внезапно оказались потенциальной точкой входа для атак на смартфоны. Исследователи опубликовали отчёт, в котором описали сразу несколько критических уязвимостей в Bluetooth-чипах Airoha — именно они используются в миллионах TWS-наушников известных брендов, включая Sony, JBL, Marshall и Jabra.

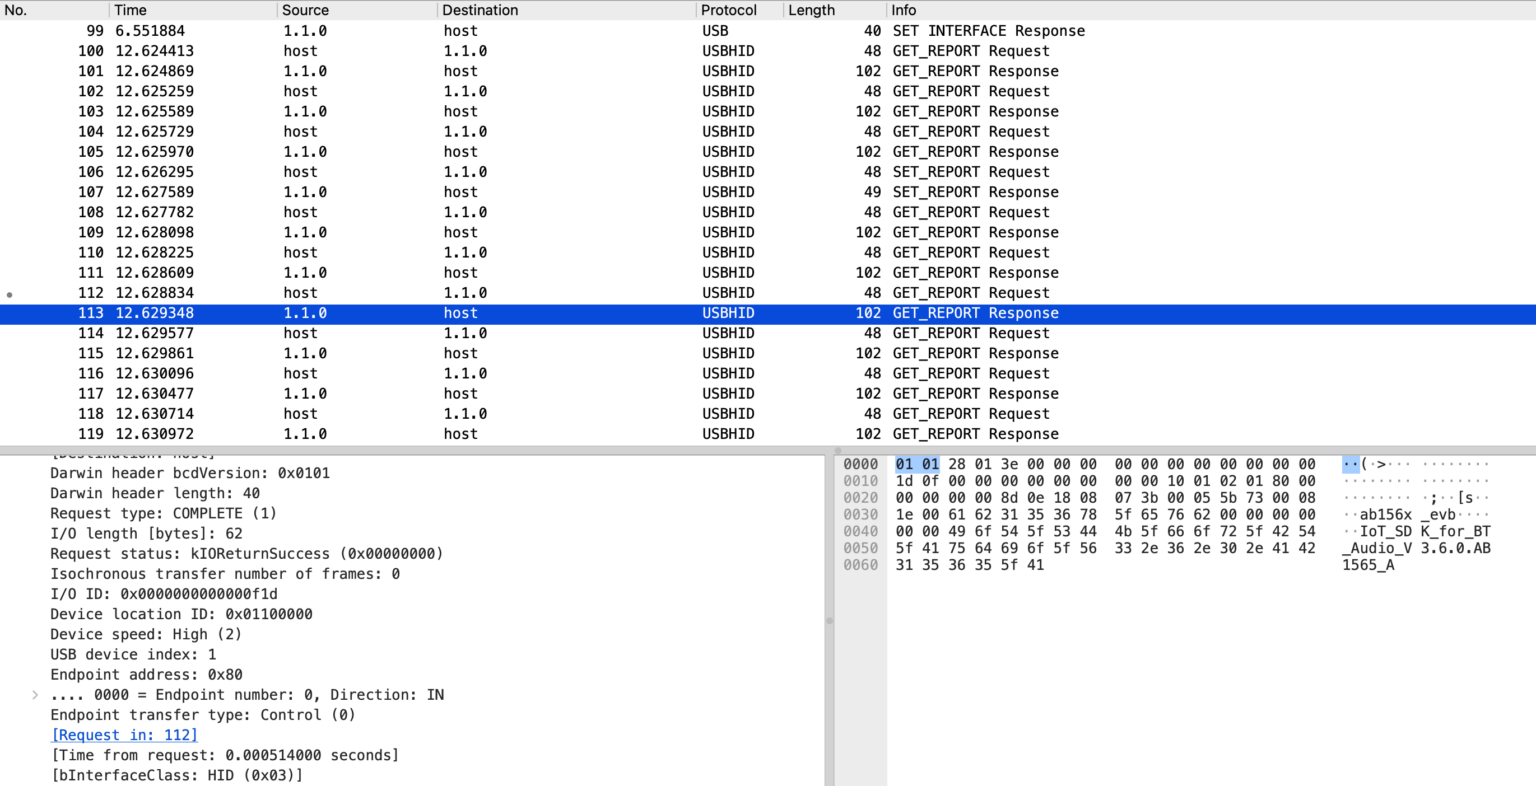
Проблема кроется в проприетарном диагностическом протоколе RACE, который предназначен для заводской отладки устройств.

Как выяснилось, в серийных наушниках он остался активным и при этом не требует никакой аутентификации. Значит, любой человек в зоне действия Bluetooth может подключиться к гарнитуре незаметно для владельца.

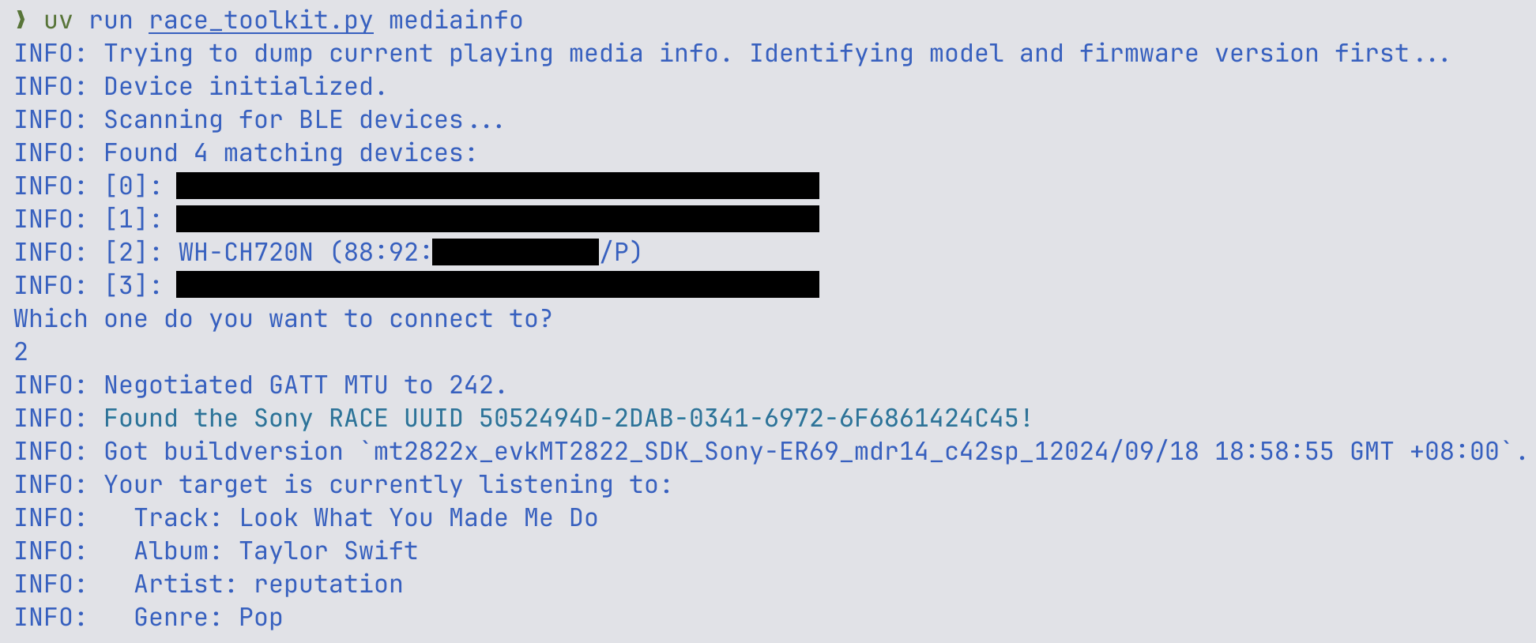
Получив доступ к RACE, злоумышленник фактически получает расширенные права на устройстве. В отчёте утчерждается, что исследователи смогли читать и изменять содержимое памяти и флеш-хранилища наушников, а также получать информацию о воспроизводимом контенте.

Но куда серьёзнее тот факт, что из-за отсутствия полноценного процесса создания пары устройств атакующий может напрямую получить доступ к микрофону гарнитуры, что открывает возможности для скрытого прослушивания.

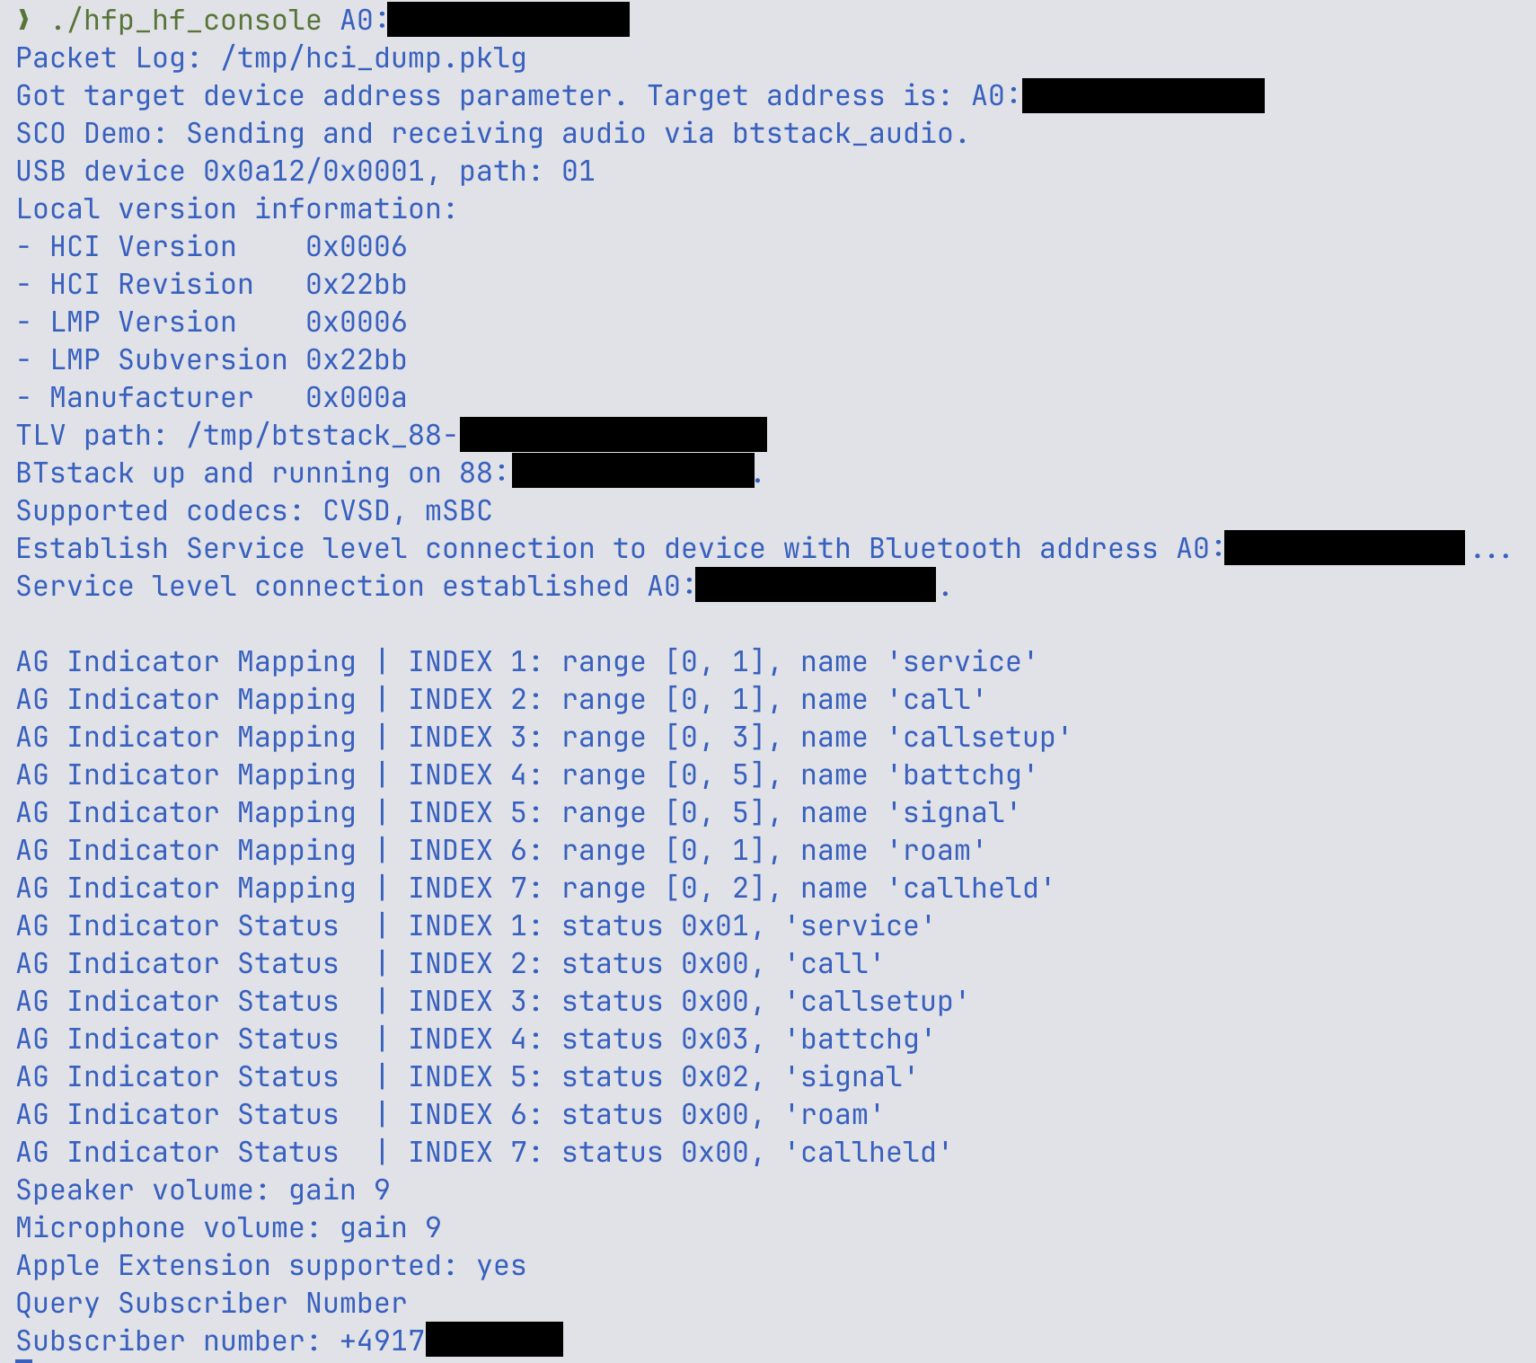
На этом риски не заканчиваются. Самый опасный сценарий исследователи назвали «Headphone Jacking». Эксплойт позволяет извлечь из памяти гарнитуры Bluetooth Link Key — криптографический ключ, который используется для доверенного соединения со смартфоном. С его помощью атакующий может выдать себя за «родные» наушники и подключиться напрямую к телефону жертвы.


В таком случае речь уже идёт не просто о взломе аксессуара. Получив доступ к смартфону, злоумышленник теоретически может активировать голосового ассистента, отправлять сообщения, принимать входящие звонки или получать аудиопоток без ведома владельца. Фактически телефон превращается в удалённое устройство для слежки.

Уязвимости получили идентификаторы CVE-2025-20700, CVE-2025-20701 и CVE-2025-20702. Исследователи подтвердили их наличие в ряде популярных моделей — от флагманских Sony WH-1000XM5 до наушников JBL и Marshall. При этом полный список затронутых устройств до сих пор неизвестен: чипы Airoha используются слишком широко, а экосистема Bluetooth-устройств остаётся сильно фрагментированной.


Напомним, летом мы писали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивала 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru