


Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Массовые жалобы пользователей Trust Wallet на произвольные списания средств продолжались всю ночь с 25 на 26 декабря. Компания признала проблему лишь под утро. По подтверждённым данным, общий объём похищенных средств составил около 7 млн долларов, при этом руководство Trust Wallet пообещало полностью компенсировать потери.

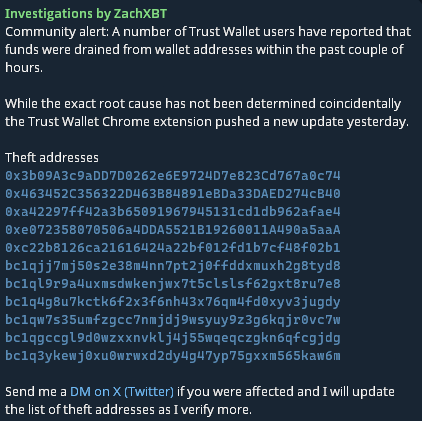
Проблему у сервиса ещё вечером обнаружил блокчейн-расследователь ZachXBT — он же первым сообщил о подозрительной активности. Почти сразу после этого в сети начали появляться жалобы пользователей на несанкционированные списания средств.

Инциденты начались после обновления расширения Trust Wallet для Google Chrome. По предварительной версии, злоумышленники подменили расширение на скомпрометированную версию, что и привело к утечке средств.

В самой компании подтвердили наличие проблемы утром 26 декабря. На данный момент подтверждённый ущерб оценивается примерно в 7 млн долларов. При этом, как отмечают в Trust Wallet, в большинстве случаев у отдельных пользователей похищались сравнительно небольшие суммы.

Как уточнили в Trust Wallet, проблемной оказалась версия расширения 3.68. Пользователям других версий кошелька опасаться нечего. Исправленное расширение уже опубликовано в официальном магазине Google Chrome. Также в компании заверили, что пользователи мобильных версий Trust Wallet не пострадали.

Основатель криптобиржи Binance Чанпэн Чжао, которому принадлежит Trust Wallet, пообещал компенсировать потери пользователей. Об этом, как сообщил портал «Код Дурова», он заявил публично.

Инцидент с Trust Wallet — не первый случай, когда для кражи криптовалюты используются скомпрометированные браузерные расширения. Так, в ноябре была выявлена кампания по распространению стилера VenomSoftX, связанного с инфраструктурой зловреда ViperSoftX. Его основной задачей также была кража средств с криптокошельков. При этом главным каналом распространения выступали не официальные магазины расширений, а сайты с пиратскими играми и различными читами.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru