Кибергруппировка BlueDelta почти год вела масштабную кампанию по краже учётных данных пользователей UKR[.]NET — одного из самых популярных почтовых и новостных сервисов Украины. Атаки продолжались с июня 2024 года по апрель 2025-го и, по оценке аналитиков, стали заметным усилением разведывательной активности.
Об этом говорится в новом исследовании Insikt Group (Recorded Future). BlueDelta — она же APT28, Fancy Bear и Forest Blizzard — давно специализируется на фишинге и краже учётных данных.
Но после того как в начале 2024 года западные правоохранительные органы «прикрыли» часть её инфраструктуры, группа заметно прокачала свои методы.
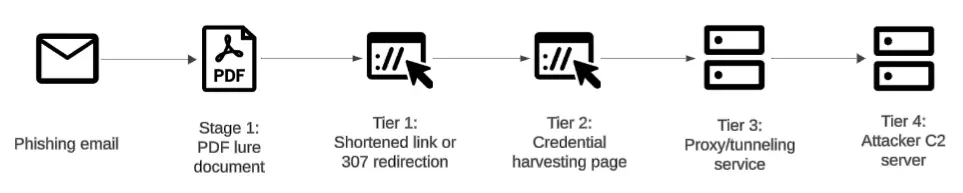
Вместо скомпрометированных роутеров злоумышленники перешли на прокси-туннелирование через легальные сервисы — такие как ngrok и Serveo. Это позволило скрывать реальные серверы и продолжать операции практически без пауз.
По данным исследователей, BlueDelta развернула более 42 цепочек для сбора учётных данных, используя бесплатные веб-сервисы и хостинги. В ход шли:
- поддельные страницы входа UKR[.]NET, размещённые через Mocky API;
- бесплатные хостинг-провайдеры (DNS EXIT, Byet Internet Services);
- обратные прокси и короткие ссылки для маскировки инфраструктуры.
Фальшивые страницы выглядели как настоящая форма входа UKR[.]NET и собирали:
- логины и пароли;
- коды двухфакторной аутентификации;
- IP-адреса жертв.
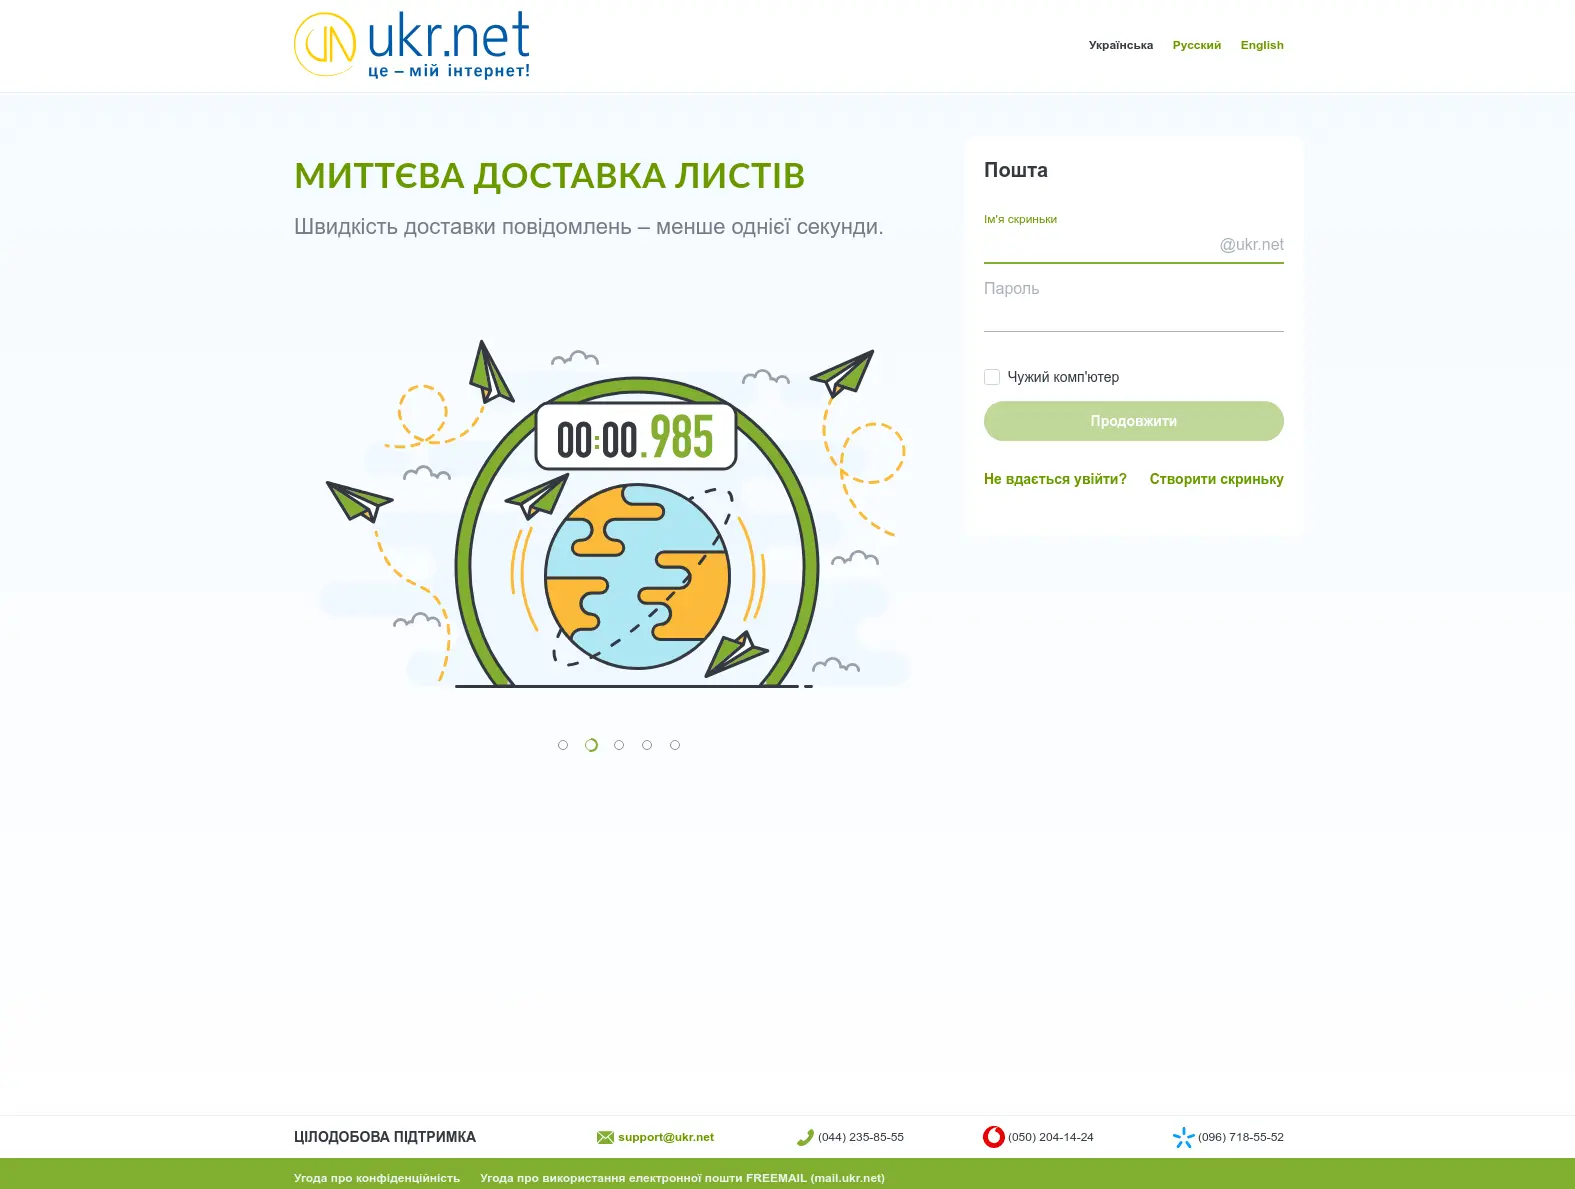
Для этого использовался кастомный JavaScript, в том числе с передачей данных через HTTPBin. Отдельного внимания заслуживает приём с PDF-файлами, замаскированными под уведомления о подозрительной активности в аккаунте. Внутри — ссылка «для смены пароля», ведущая на фишинговую страницу.
Такой формат позволял: обходить почтовые фильтры, не попадать под песочницы и выглядеть максимально правдоподобно для пользователя. Это явно говорит о хорошем понимании корпоративных средств защиты.
Весной 2025 года аналитики заметили очередное обновление схемы атак:
- переход с DNS EXIT на бесплатные поддомены ngrok;
- появление серверов во Франции и Канаде для передачи данных;
- использование тайпсквот-доменов вроде
ukrinet[.]com и ukrainnet[.]com — на случай блокировок.
Интересная деталь: в код добавили заголовок ngrok-skip-browser-warning, который отключает предупреждения ngrok и делает прокси практически незаметным для пользователя.
Фокус на пользователях UKR[.]NET полностью укладывается в разведывательные задачи ГРУ. Кража учётных данных остаётся дешёвым и эффективным способом получить первичный доступ — а дальше возможны многоэтапные шпионские операции.
Исследователи считают, что BlueDelta продолжит такие кампании как минимум до 2026 года, делая ставку на анонимную, дешёвую и распределённую инфраструктуру.