


Google лишает Android-трояны главного инструмента слежки

Google лишает Android-трояны главного инструмента слежки

Google лишает Android-трояны главного инструмента слежки

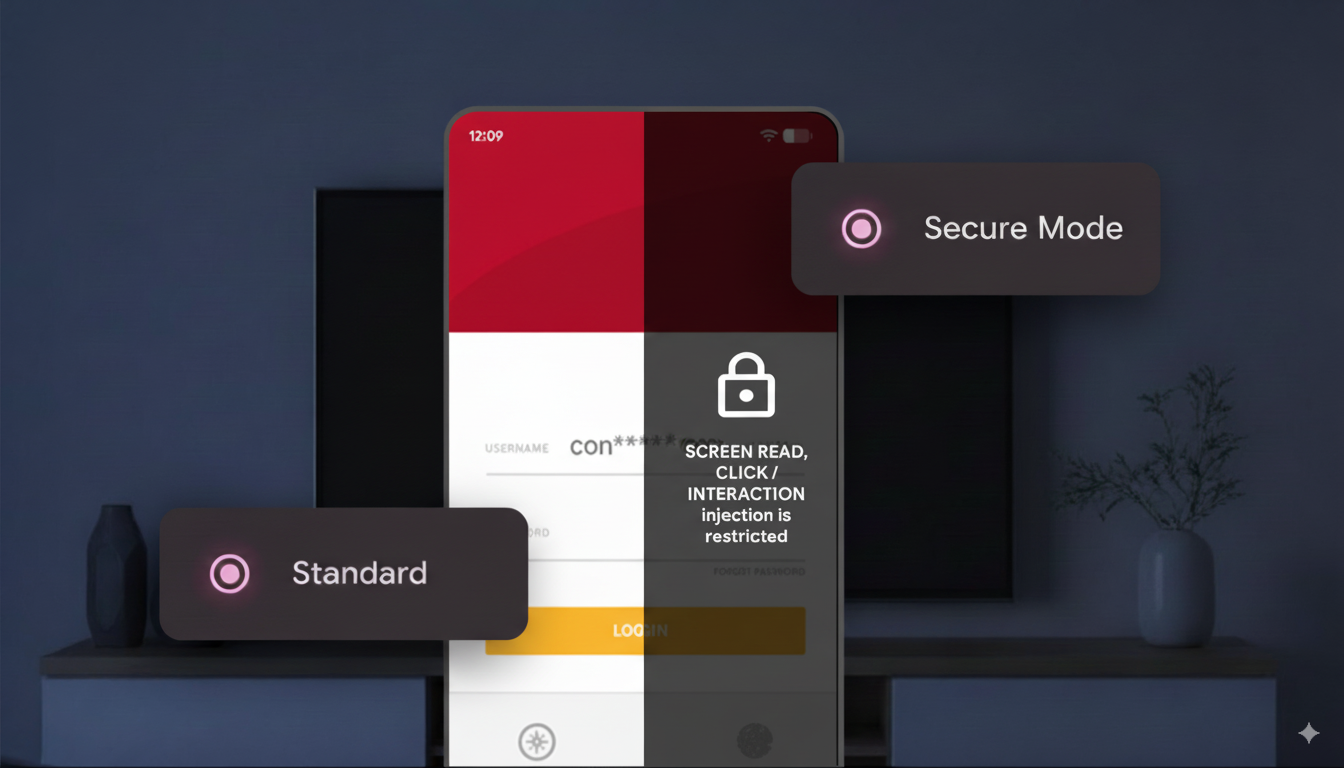
Google внедряет новую функциональность для улучшения безопасности Android-приложений. Теперь разработчики могут гораздо проще защищать пользователей своего софта от слежки и кражи конфиденциальных данных. В частности, в Android 16 появился новый флаг — accessibilityDataSensitive.

О нововедении разработчики Android рассказали в своём в блоге. Как известно, вредоносные программы часто используют специальные возможности ОС (Accessibility Services) для перехвата паролей и другой важной информации.

Например, банковский троян Anatsa или зловред Copybara активно используют эту лазейку, чтобы красть данные с экранов приложений и передавать их операторам.

С помощью флага accessibilityDataSensitive разработчики могут отмечать элементы интерфейса, которые содержат конфиденциальную информацию. Если установить флаг в значение true, нелегитимные приложения с доступом к Accessibility Services (если у них не установлен флаг isAccessibilityTool=true) не смогут получить доступ к этим данным.


Уже сейчас Google внедрила этот флаг в setFilterTouchesWhenObscured. Это значит, что в тех приложениях, где этот метод уже использовался для защиты от «тапджекинга», элементы автоматически будут считаться защищаемыми. Это добавляет защиту без необходимости усилий со стороны разработчиков.

Google советует использовать либо setFilterTouchesWhenObscured, либо accessibilityDataSensitive для всех экранов, где отображаются конфиденциальные данные — например, страницы входа, формы оплаты и другие элементы с личной информацией. Дополнительную информацию можно найти в статье Google, посвящённой тапджекингу.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru