


Шпионский троян CastleRAT вступил в Steam-сообщество ради связи с C2

Шпионский троян CastleRAT вступил в Steam-сообщество ради связи с C2

Шпионский троян CastleRAT вступил в Steam-сообщество ради связи с C2

Объявившийся в марте этого года Windows-бэкдор CastleRAT существует в двух вариантах: один написан на Python, другой скомпилирован на C. Последний ловчее прячется в системе и обладает более широкими возможностями.

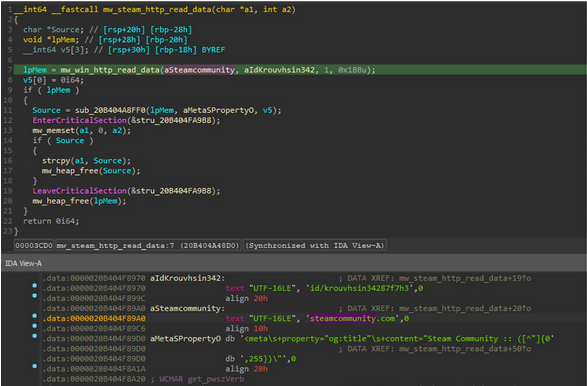
В компании Splunk (собственность Cisco) подвергли анализу пару C-образцов CastleRAT и выяснили, что для управления трояном используются специально созданные публичные профили Steam.

При запуске вредонос собирает системные данные (имя компьютера, имя пользователя, GUID машины, название продукта) и обращается к бесплатному сервису www[.]ip-api[.]com для получения IP-адреса жертвы. Собранная информация отсылается на C2-сервер в подтверждение успешного заражения.

Основной задачей CastleRAT является обеспечение удаленного шелл-доступа к хосту. Зловред также умеет по команде выполнять следующие задачи:

  • составление списка запущенных процессов;
  • кейлоггинг;
  • копирование истории браузера (Microsoft Edge, Google Chrome, Brave, Firefox);
  • кража учетных данных и адресов криптокошельков из буфера обмена;
  • захват экрана (скриншоты выполняются в фоне и с заданной периодичностью);
  • включение / выключение микрофона и веб-камеры;
  • вывод поддельного диалогового окна с целью заставить жертву совершить искомое действие (вбить команду, путь к файлу, учетные данные);
  • останов и повторный запуск браузера с нужными флагами (–mute-audio, –do-not-de-elevate и проч.) в обеспечение скрытного мониторинга и контроля пользовательских сессий;
  • повышение привилегий в обход UAC (с этой целью используется UUID службы Appinfo для запуска доверенного ComputerDefaults.exe на более высоком уровне);
  • загрузка и запуск (с помощью rundll32.exe) дополнительных плагинов.

Чтобы обеспечить себе постоянное присутствие в системе, CastleRAT создает запланированное задание на запуск своей копии при каждой загрузке Windows.

Использование Steam позволяет операторам зловреда скрыть C2-коммуникации в легитимном веб-трафике. Всю релевантную информацию (конфигурация, команды) они постят на страницах игрового комьюнити прямым текстом либо в виде ссылок.


Обмен вредоноса с C2 осуществляется с использованием RC4. Ключ для шифрования / расшифровки данных жестко прописан в коде CastleRAT.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru