


Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Несмотря на санкции и регулярные разоблачения, коммерческие шпионские компании продолжают работать на удивление изощрённо. Новый отчёт Google Threat Intelligence Group (GTIG) показывает: один из самых известных игроков рынка — Intellexa — не просто выжил под давлением, а превратился в одного из крупнейших охотников за уязвимостями нулевого дня.

Intellexa, созданная как поставщик шпионского софта и прославившаяся инструментом Predator, сумела выстроить гибкую инфраструктуру, обходить международные ограничения и собирать цепочки эксплойтов быстрее большинства конкурентов.

По данным Google, с 2021 года компания стоит за 15 уникальными zero-day — внушительная доля от всех критических 0-day, которые TAG обнаруживала за эти годы.

Речь идёт о возможности удалённого выполнения кода, выхода за пределы песочницы, повышении прав в iOS, Android, Chrome и даже архитектуре ARM Mali.

Причём Intellexa всё чаще не пишет эксплойты сама: компания активно закупает части цепочек у внешних разработчиков, что указывает на целую скрытую «экосистему поставщиков» внутри индустрии коммерческого слежения.

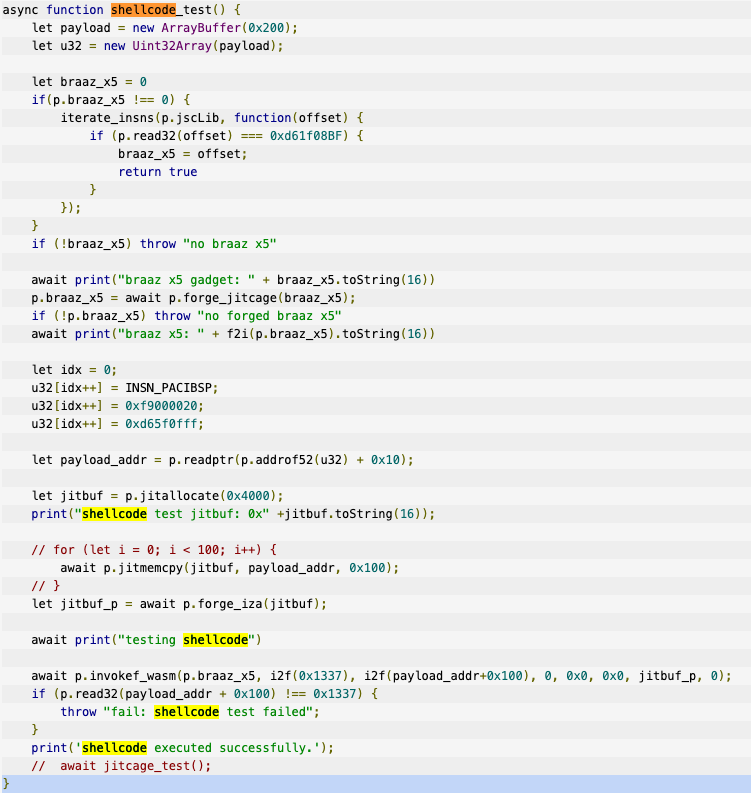
Особое внимание исследователей привлекла сложная цепочка атак на iOS, которую внутри Intellexa называют smack. Она включает инструмент для анализа бинарников Mach-O прямо в памяти и позволяет загружать и выполнять код без записи на устройство.

Начинается атака с уязвимости CVE-2023-41993 в Safari, позволяющей получить произвольный доступ к памяти. Любопытная деталь: тот же компонент JSKit, лежащий в основе RCE, ранее замечали в кампаниях якобы российских киберпреступников. Похоже, Intellexa купила этот эксплойт на стороне.

Судя по отладочным строкам, компания располагает как минимум семью вариантами эксплойтов для iOS. После первичного проникновения цепочка использует ещё две уязвимости — CVE-2023-41991 и CVE-2023-41992 — чтобы получить системные привилегии. Финальный модуль PREYHUNTER разворачивает шпионские компоненты: watcher и helper.


Watcher выполняет функции собственной «системы безопасности» — отслеживает подозрительные нюансы вроде включённого режима разработчика или установленных защитных приложений и прекращает атаку, если что-то идёт не так. Helper обеспечивает закрепление в системе и выполняет разведку: перехват VoIP-звонков, кейлоггинг, доступ к камере.

По словам Google, такие модули работают как фильтр: операторы сначала проверяют, действительно ли заражение прошло успешно, и только потом запускают полноценный Predator.

Intellexa расширяет и способы доставки атак. Исследователи зафиксировали использование рекламных сетей и сторонних площадок для скрытого снятия цифровых отпечатков пользователей и перенаправления их на вредоносные серверы.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru