


Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Новая цепочка 0-day для iPhone открыла путь шпионскому софту

Несмотря на санкции и регулярные разоблачения, коммерческие шпионские компании продолжают работать на удивление изощрённо. Новый отчёт Google Threat Intelligence Group (GTIG) показывает: один из самых известных игроков рынка — Intellexa — не просто выжил под давлением, а превратился в одного из крупнейших охотников за уязвимостями нулевого дня.

Intellexa, созданная как поставщик шпионского софта и прославившаяся инструментом Predator, сумела выстроить гибкую инфраструктуру, обходить международные ограничения и собирать цепочки эксплойтов быстрее большинства конкурентов.

По данным Google, с 2021 года компания стоит за 15 уникальными zero-day — внушительная доля от всех критических 0-day, которые TAG обнаруживала за эти годы.

Речь идёт о возможности удалённого выполнения кода, выхода за пределы песочницы, повышении прав в iOS, Android, Chrome и даже архитектуре ARM Mali.

Причём Intellexa всё чаще не пишет эксплойты сама: компания активно закупает части цепочек у внешних разработчиков, что указывает на целую скрытую «экосистему поставщиков» внутри индустрии коммерческого слежения.

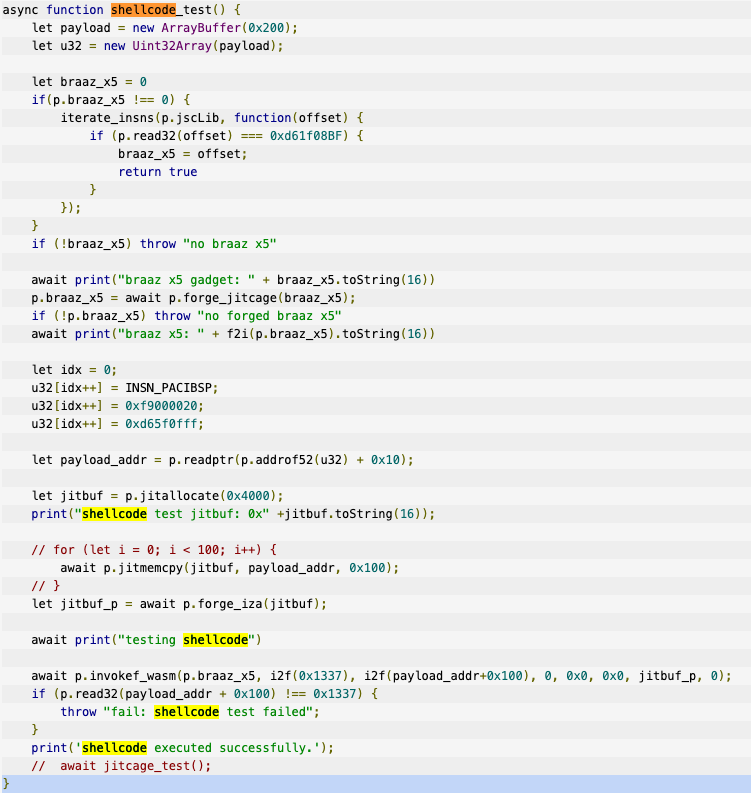
Особое внимание исследователей привлекла сложная цепочка атак на iOS, которую внутри Intellexa называют smack. Она включает инструмент для анализа бинарников Mach-O прямо в памяти и позволяет загружать и выполнять код без записи на устройство.

Начинается атака с уязвимости CVE-2023-41993 в Safari, позволяющей получить произвольный доступ к памяти. Любопытная деталь: тот же компонент JSKit, лежащий в основе RCE, ранее замечали в кампаниях якобы российских киберпреступников. Похоже, Intellexa купила этот эксплойт на стороне.

Судя по отладочным строкам, компания располагает как минимум семью вариантами эксплойтов для iOS. После первичного проникновения цепочка использует ещё две уязвимости — CVE-2023-41991 и CVE-2023-41992 — чтобы получить системные привилегии. Финальный модуль PREYHUNTER разворачивает шпионские компоненты: watcher и helper.


Watcher выполняет функции собственной «системы безопасности» — отслеживает подозрительные нюансы вроде включённого режима разработчика или установленных защитных приложений и прекращает атаку, если что-то идёт не так. Helper обеспечивает закрепление в системе и выполняет разведку: перехват VoIP-звонков, кейлоггинг, доступ к камере.

По словам Google, такие модули работают как фильтр: операторы сначала проверяют, действительно ли заражение прошло успешно, и только потом запускают полноценный Predator.

Intellexa расширяет и способы доставки атак. Исследователи зафиксировали использование рекламных сетей и сторонних площадок для скрытого снятия цифровых отпечатков пользователей и перенаправления их на вредоносные серверы.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru