


Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

Cavalry Werewolf атакует дипведомства и госструктуры в России и странах СНГ

«Лаборатория Касперского» проанализировала новые кампании кибершпионов из группы Tomiris (она же Cavalry Werewolf), которая действует с начала 2025 года и до сих пор остаётся активной. Атаки направлены в первую очередь на государственные структуры — главным образом дипломатические службы — в России и странах СНГ. Всего с активностью злоумышленников столкнулись более тысячи пользователей.

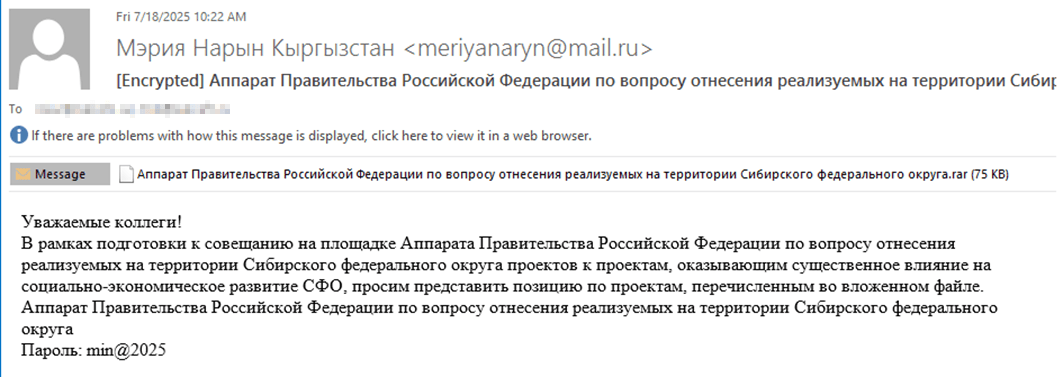
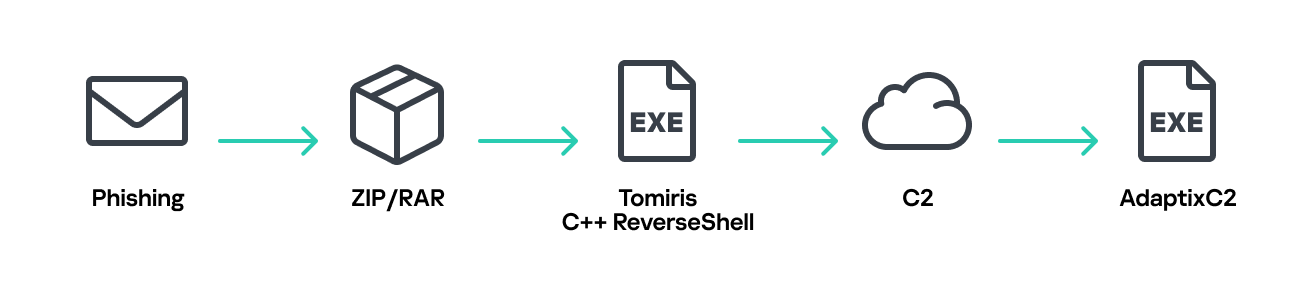
Tomiris по-прежнему делает ставку на фишинг. Жертвам рассылают письма с архивами, внутри которых находится вредоносный исполняемый файл, замаскированный под официальный документ.

В одном из примеров злоумышленники просили «оценить проекты для развития российских регионов» — открытие такого файла приводило к заражению системы.


Более половины таких писем составлены на русском языке, что указывает на русскоязычный сегмент как основную цель кампании. Остальные сообщения адаптированы под Туркменистан, Кыргызстан, Таджикистан и Узбекистан.

После запуска вредоносного файла на устройстве появляются различные импланты, чаще всего — реверс-шеллы, написанные на разных языках. Они ждут дальнейших команд и затем загружают дополнительные инструменты, включая фреймворки AdaptixC2 и Havoc.


Для связи с командными серверами в некоторых случаях используются популярные сервисы вроде Telegram и Discord — это помогает маскировать трафик под обычную активность пользователя.

На компрометированных устройствах злоумышленники ищут документы и графические файлы: .jpg, .png, .pdf, .xlsx, .docx и другие.

Эксперт «Лаборатории Касперского» Олег Купреев отмечает, что Tomiris заметно усложнила свои методы:

«Группа старается максимально скрыть присутствие в системе и закрепиться в ней надолго. Использование имплантов на разных языках и переход к общедоступным сервисам как к C2-каналу — часть этой стратегии».

О Tomiris стало известно в 2021 году, когда специалисты «Лаборатории Касперского» впервые описали её деятельность. Тогда злоумышленники также атаковали структуры в СНГ, а главной целью была кража внутренних документов.

По данным «Лаборатории Касперского», продукты компании успешно обнаруживают угрозу под разными вердиктами, включая HEUR:Backdoor.Win64.RShell.gen, HEUR:Backdoor.MSIL.RShell.gen, HEUR:Backdoor.Win64.Telebot.gen и другие.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru