


80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

Исследователи обнаружили крупную утечку данных, которые в течение нескольких лет находились в открытом доступе на двух популярных онлайн-платформах — JSONFormatter и CodeBeautify. Проблема затронула десятки тысяч пользователей и организаций, причём некоторые из них работают в критически важных секторах: госструктуры, финансы, телеком, кибербезопасность, здравоохранение, образование, страхование и другие.

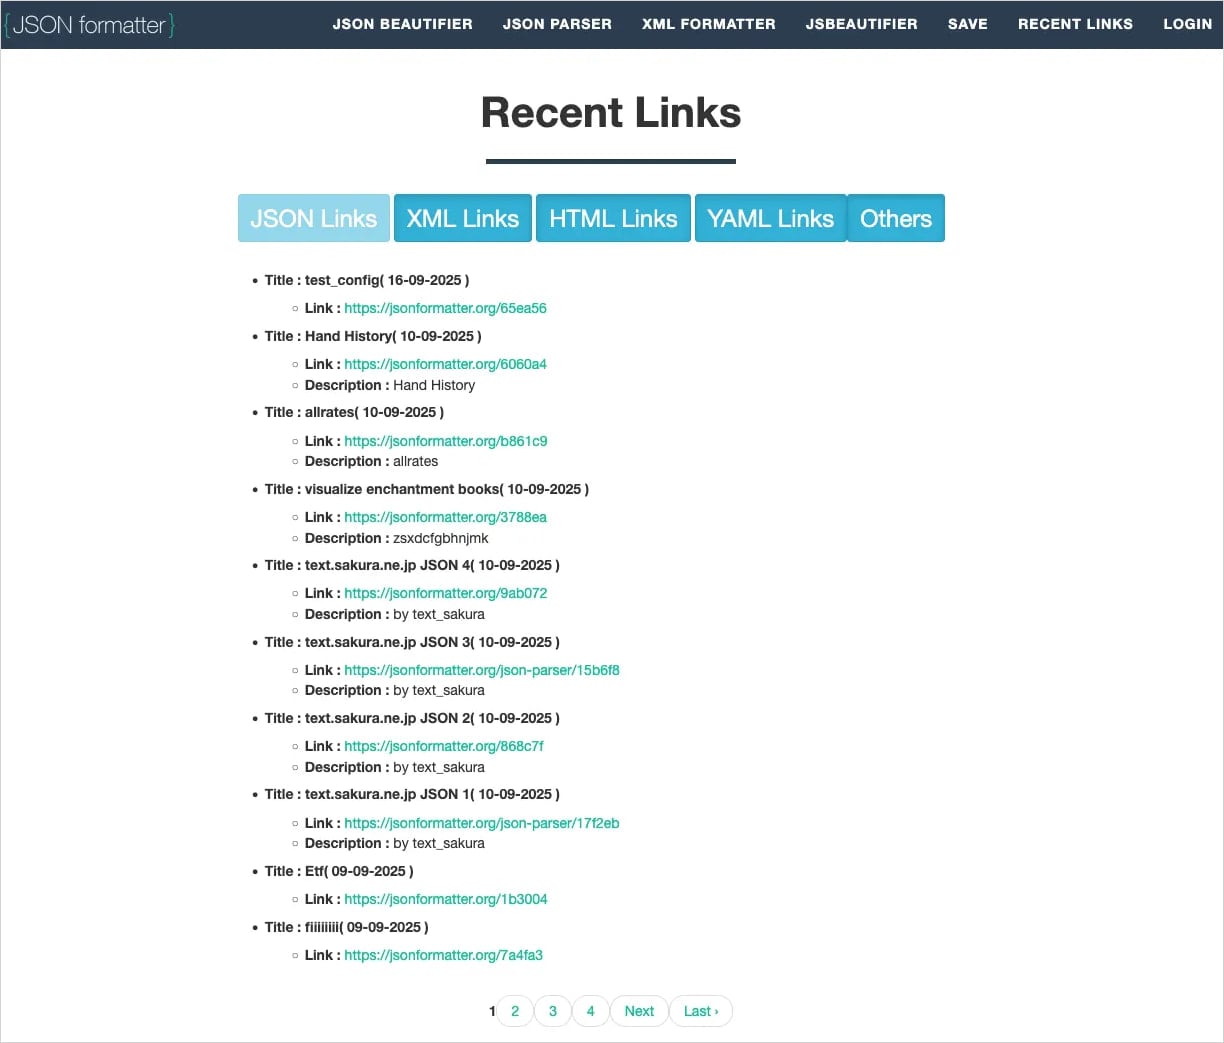
Команда WatchTowr, занимающаяся анализом поверхности атак, изучила работу этих сервисов и обнаружила, что функция Recent Links фактически превращала служебные JSON-файлы в общедоступные.

Когда пользователь нажимал кнопку «Сохранить», создавалась уникальная ссылка для временного доступа к файлу. Однако все такие ссылки автоматически попадали в раздел Recent Links — без какой-либо защиты. Адреса имели предсказуемую структуру, поэтому собрать их с помощью обычного краулера не составляло труда.


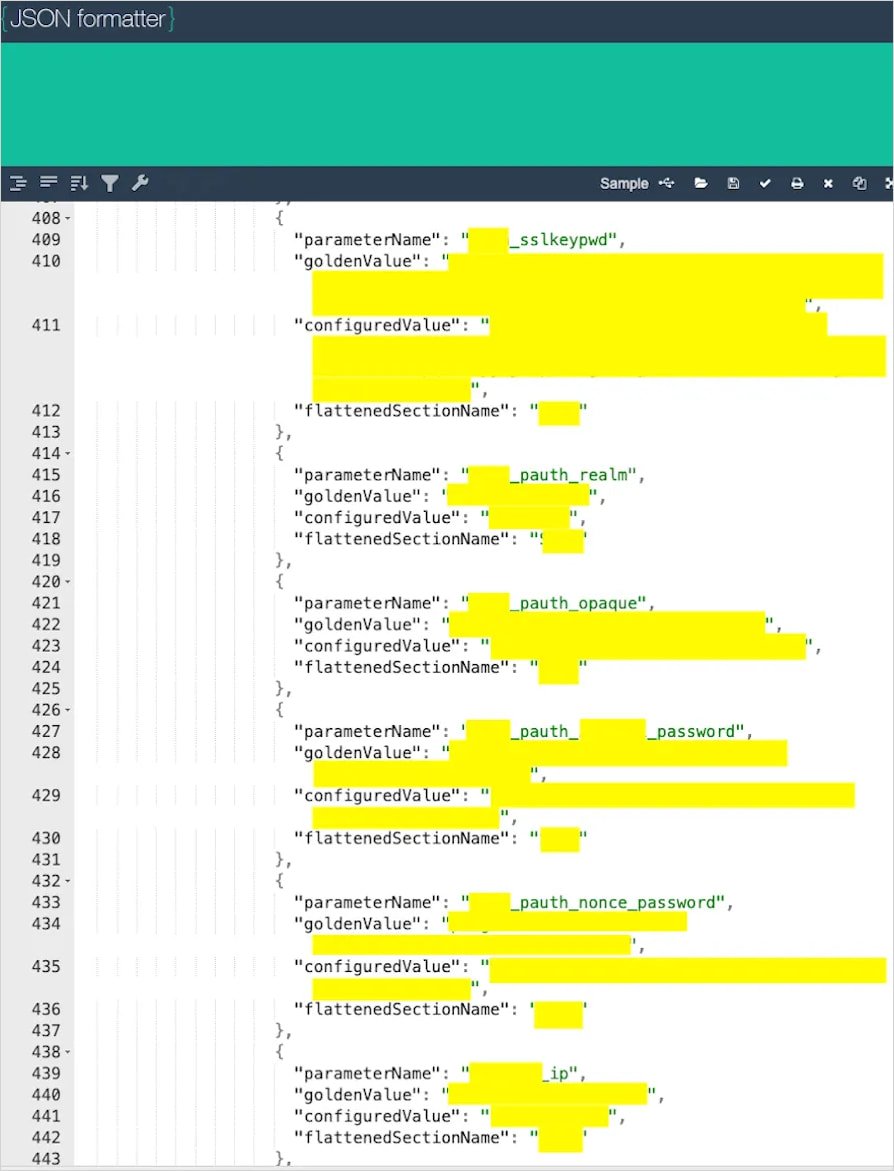
Собрав данные с публичных страниц Recent Links и через API, исследователи получили более 80 тысяч JSON-фрагментов — это более 5 ГБ информации, накопленных за пять лет работы JSONFormatter и за год CodeBeautify. Среди обнаруженного — всё, что только может заинтересовать злоумышленников:

  • учётные данные Active Directory;
  • ключи доступа к базам данных, облачным сервисам и платёжным системам;
  • закрытые ключи, токены репозиториев, CI/CD-секреты;
  • API-ключи и токены;
  • данные KYC и другие персональные сведения;
  • конфигурации производственных систем, включая имена хостов, IP-адреса, пути к конфигам;
  • действующие AWS-ключи, в том числе крупной международной биржи;
  • учётные данные банка, случайно опубликованные MSSP-партнёром.


В одном случае WatchTowr нашли конфигурации и зашифрованные учётные данные компании в сфере кибербезопасности — данные были настолько специфичными, что организацию можно было идентифицировать. В других — PowerShell-скрипты госучреждений с подробным описанием развертывания инфраструктуры; конфигурационные файлы провайдера Data Lake с логинами и доменными именами; действующие AWS-ключи Splunk SOAR для большого финансового рынка.

WatchTowr уведомила многие пострадавшие компании, но далеко не все отреагировали. Между тем разделы Recent Links всё ещё открыты на обоих сервисах, что позволяет и сейчас собирать конфиденциальные данные практически без усилий.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru