


80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

Исследователи обнаружили крупную утечку данных, которые в течение нескольких лет находились в открытом доступе на двух популярных онлайн-платформах — JSONFormatter и CodeBeautify. Проблема затронула десятки тысяч пользователей и организаций, причём некоторые из них работают в критически важных секторах: госструктуры, финансы, телеком, кибербезопасность, здравоохранение, образование, страхование и другие.

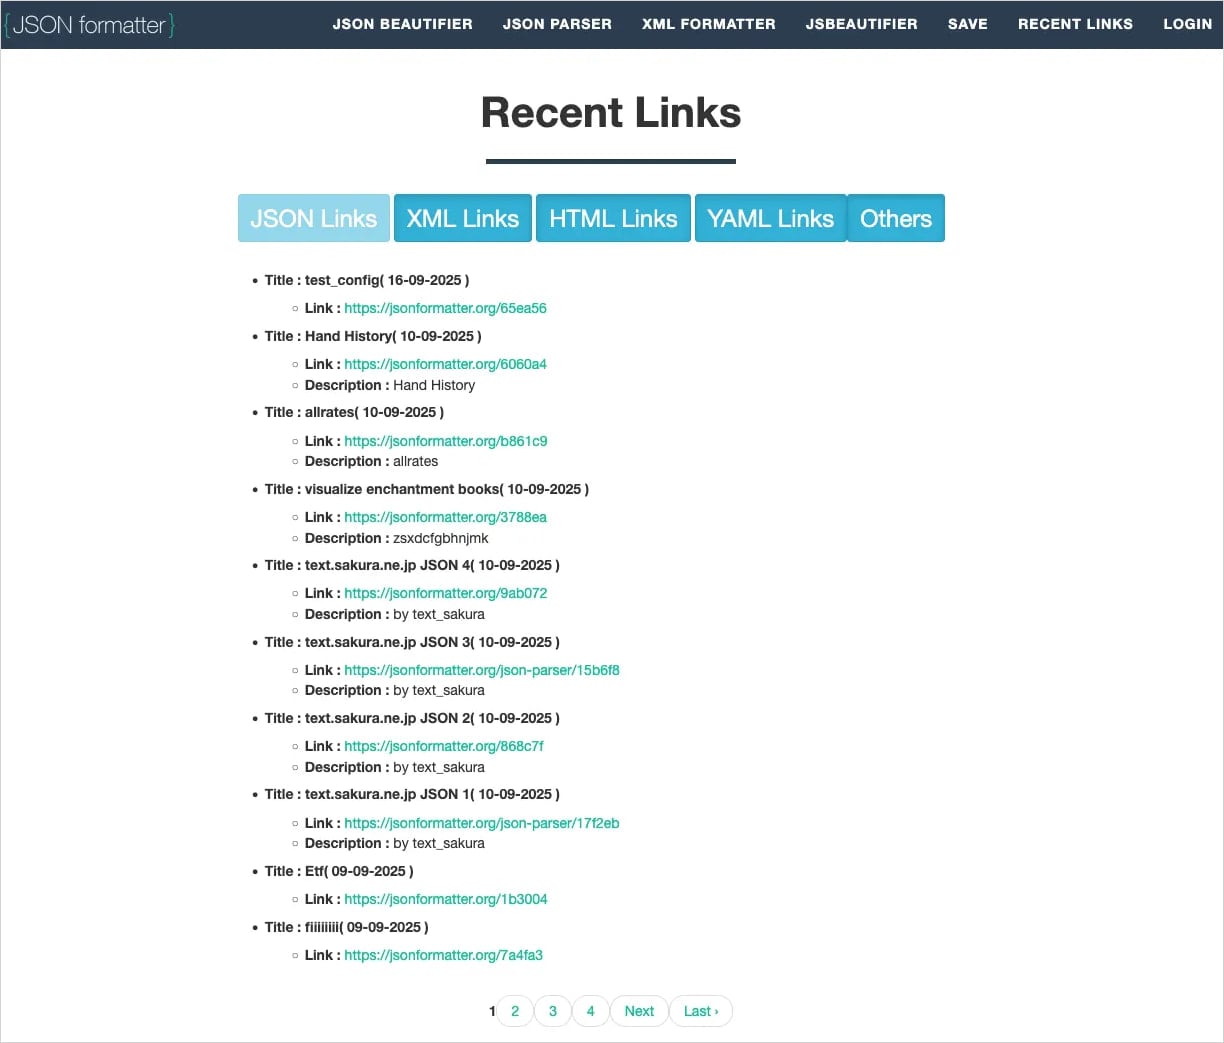
Команда WatchTowr, занимающаяся анализом поверхности атак, изучила работу этих сервисов и обнаружила, что функция Recent Links фактически превращала служебные JSON-файлы в общедоступные.

Когда пользователь нажимал кнопку «Сохранить», создавалась уникальная ссылка для временного доступа к файлу. Однако все такие ссылки автоматически попадали в раздел Recent Links — без какой-либо защиты. Адреса имели предсказуемую структуру, поэтому собрать их с помощью обычного краулера не составляло труда.


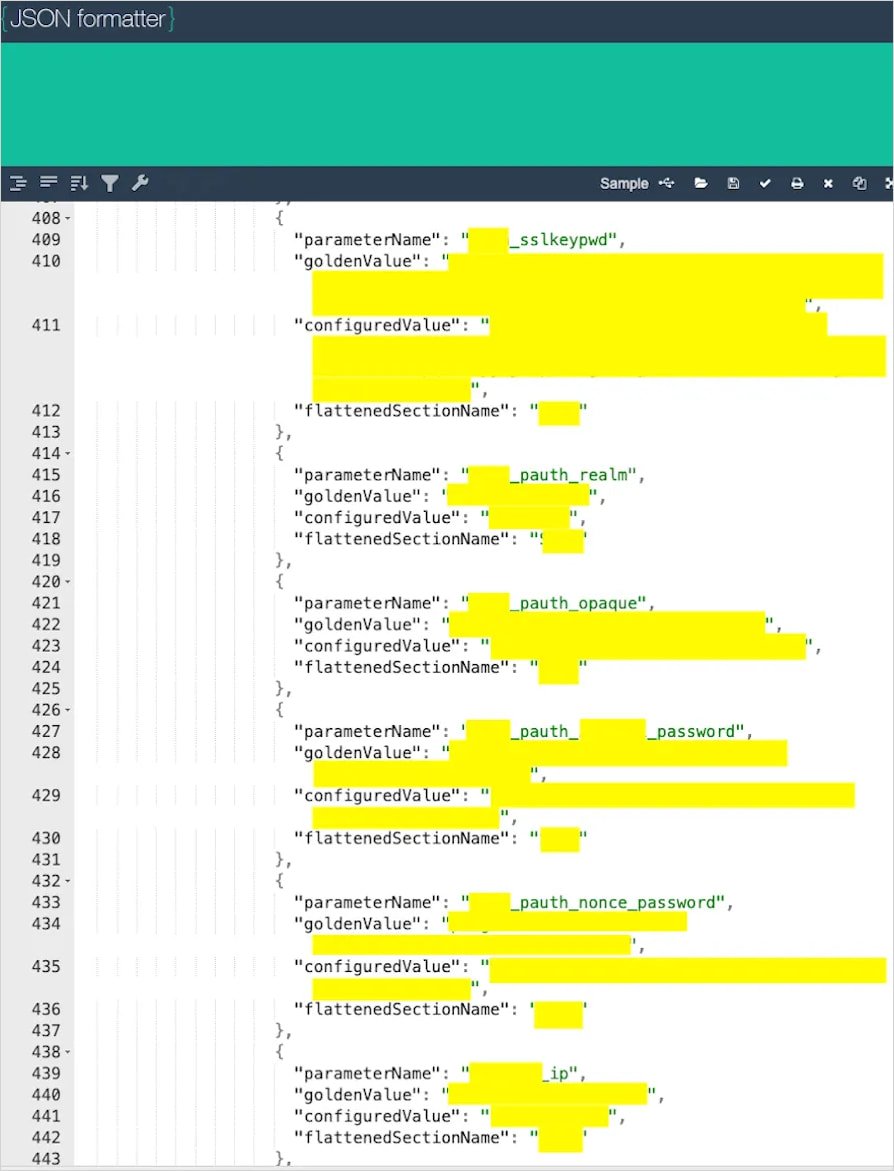
Собрав данные с публичных страниц Recent Links и через API, исследователи получили более 80 тысяч JSON-фрагментов — это более 5 ГБ информации, накопленных за пять лет работы JSONFormatter и за год CodeBeautify. Среди обнаруженного — всё, что только может заинтересовать злоумышленников:

  • учётные данные Active Directory;
  • ключи доступа к базам данных, облачным сервисам и платёжным системам;
  • закрытые ключи, токены репозиториев, CI/CD-секреты;
  • API-ключи и токены;
  • данные KYC и другие персональные сведения;
  • конфигурации производственных систем, включая имена хостов, IP-адреса, пути к конфигам;
  • действующие AWS-ключи, в том числе крупной международной биржи;
  • учётные данные банка, случайно опубликованные MSSP-партнёром.


В одном случае WatchTowr нашли конфигурации и зашифрованные учётные данные компании в сфере кибербезопасности — данные были настолько специфичными, что организацию можно было идентифицировать. В других — PowerShell-скрипты госучреждений с подробным описанием развертывания инфраструктуры; конфигурационные файлы провайдера Data Lake с логинами и доменными именами; действующие AWS-ключи Splunk SOAR для большого финансового рынка.

WatchTowr уведомила многие пострадавшие компании, но далеко не все отреагировали. Между тем разделы Recent Links всё ещё открыты на обоих сервисах, что позволяет и сейчас собирать конфиденциальные данные практически без усилий.

Подпишитесь на новости

Рынок микроэлектроники в России может достичь 1,5 трлн рублей

России понадобится больше чипов, однако есть вопрос, кто их произведёт. Сбербанк подготовил три сценария развития спроса на микроэлектронику до 2036 года для стратегии «Объединённой микроэлектронной компании». В базовом варианте потребление почти удвоится: с эквивалента 0,8-1 млн кремниевых пластин диаметром 200 мм в 2025 году до 1,6-1,8 млн.

В деньгах рынок может вырасти с 500-600 млрд до 1,4-1,5 трлн рублей. Документ изучил CNews.

Оптимистичный сценарий предусматривает спрос на 2-2,2 млн пластин, консервативный — на 1,1-1,3 млн. Разница зависит от выполнения проектов, темпов локализации и запуска производств.

Главный двигатель роста — импортозамещение: оно должно обеспечить около 0,6 млн дополнительных пластин. Естественное расширение рынка добавит примерно 0,2 млн. Около 57% спроса приходится на вычислительную инфраструктуру и телеком — серверы, хранилища и сетевое оборудование.

Но одними прогнозами технологический разрыв не закрыть. Память и логические микросхемы формируют более 60% спроса, причём около 70% этого сегмента связано с технологиями, пока недоступными российским производителям.

До 2030 года в развитие ОМК планируют вложить 1 трлн рублей: 750 млрд из бюджета и 250 млрд от Сбербанка. Спрос обещает вырасти. Производственные возможности ещё предстоит подтянуть.

RSS: Новости на портале Anti-Malware.ru