

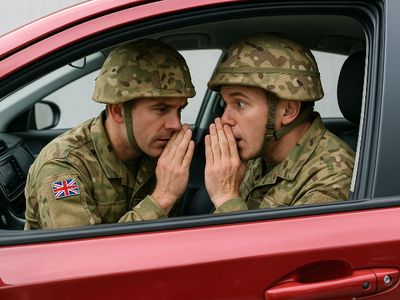

Британским военным запретили обсуждать служебные вопросы в автомобилях

Британским военным запретили обсуждать служебные вопросы в автомобилях

Британским военным запретили обсуждать служебные вопросы в автомобилях

Британским военнослужащим запретили обсуждать любые вопросы, связанные со службой, находясь в любом автомобиле. Соответствующие предупреждения разместили на торпедо и приборных панелях всех машин, принадлежащих армии Великобритании как в стране, так и за её пределами.

Причиной стали опасения по поводу возможного прослушивания со стороны китайских спецслужб. О новых мерах сообщил таблоид Daily Mail.

По данным издания, предупреждения появились в сотнях автомобилей, которые используются для перевозки личного состава и грузов вблизи военных баз и других объектов как на территории Британских островов, так и за рубежом.

Сообщения запрещают обсуждать служебные вопросы в салоне автомобиля, а также подчёркивают недопустимость подключения личных устройств к бортовой электросети.

Мера была введена спустя два года после того, как в одном из автомобилей, предназначенных для использования британским правительством, включая премьер-министра, выявили систему скрытого прослушивания.

Инцидент стал поводом для полного отказа от китайского ИТ- и телеком-оборудования в госсекторе Великобритании. Также под запрет попало использование китайских электромобилей в армии и на флоте.

Однако проблемы с безопасностью наблюдались не только у китайских автомобилей. Ещё на раннем этапе распространения технологий подключённых транспортных средств серьёзные уязвимости были обнаружены в автомобилях Nissan. С тех пор зафиксировано множество инцидентов с автомобилями разных производителей — европейских, американских и японских.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru